La tecnología que podría poner en jaque la seguridad de Internet
Las computadoras cuánticas todavía están en una fase experimental, pero ya han empezado a cambiar la conversación sobre el futuro de Internet. Su capacidad para procesar determinados problemas de una forma radicalmente distinta a la de los ordenadores actuales podría abrir nuevas posibilidades científicas y empresariales.
Al mismo tiempo, esa potencia amenaza algunos de los sistemas criptográficos que protegen las comunicaciones digitales. Desde las compras online hasta las conexiones con la banca, buena parte de la actividad en la red depende de algoritmos diseñados para que ciertos cálculos resulten prácticamente imposibles de resolver con máquinas convencionales.
Qué hace diferente a un ordenador cuántico
Los ordenadores tradicionales trabajan con bits, unidades que pueden representar un 0 o un 1. Las máquinas cuánticas utilizan qubits, capaces de encontrarse en una combinación de ambos estados gracias a principios de la física cuántica.
Esta propiedad, conocida como superposición, no significa que un ordenador cuántico pruebe todas las respuestas posibles y elija automáticamente la correcta. El resultado depende de algoritmos específicos que aprovechan también la interferencia y el entrelazamiento para aumentar la probabilidad de obtener una solución útil.
Por eso, la computación cuántica no sustituirá de forma general a los ordenadores convencionales. Su potencial está en resolver con mayor eficiencia determinados problemas relacionados con la simulación de moléculas, la optimización, la inteligencia artificial o el análisis de grandes sistemas.
El riesgo para la criptografía actual
La seguridad de Internet se apoya en distintos métodos criptográficos. Algunos protegen el intercambio de claves entre dos dispositivos, mientras que otros permiten verificar la identidad de una web, firmar documentos digitales o garantizar que un mensaje no ha sido manipulado.
Una parte importante de estos sistemas utiliza problemas matemáticos que resultan muy difíciles para un ordenador tradicional. Entre ellos se encuentran la factorización de números grandes y el cálculo de logaritmos discretos, operaciones fundamentales en algoritmos como RSA o en varias tecnologías de criptografía de clave pública.
Un ordenador cuántico suficientemente avanzado podría emplear el algoritmo de Shor para resolver esos problemas de manera mucho más rápida. En la práctica, esto permitiría obtener claves privadas a partir de información pública y descifrar comunicaciones que hoy se consideran seguras.
También existe el algoritmo de Grover, que podría acelerar la búsqueda de claves en determinados sistemas simétricos. Su impacto sería diferente y, en algunos casos, podría compensarse utilizando claves de mayor longitud. La amenaza más profunda afecta a los mecanismos de clave pública.
Una amenaza real, pero no inmediata
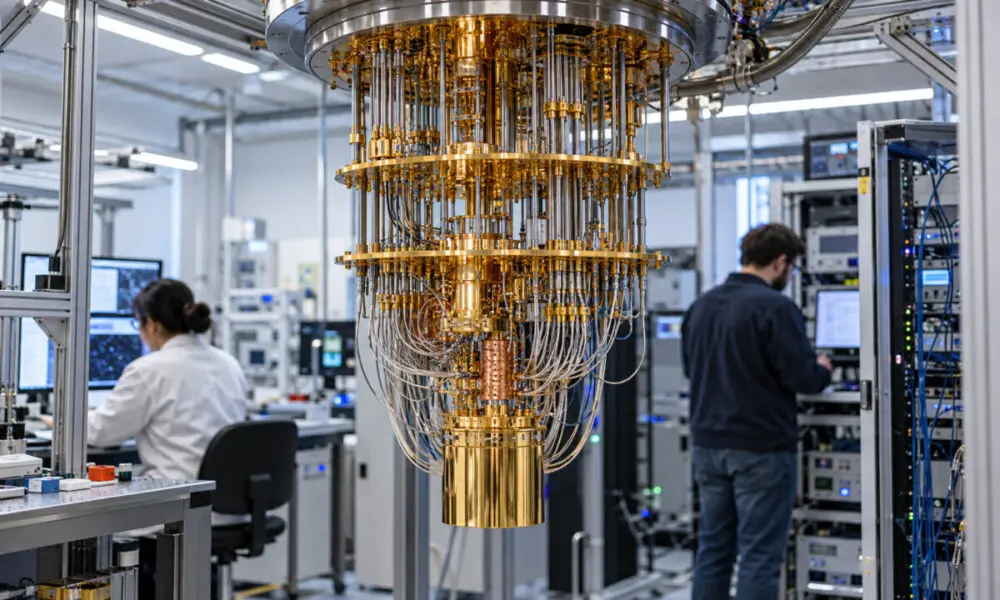
Conviene distinguir entre el potencial teórico y la capacidad tecnológica disponible. Los ordenadores cuánticos actuales tienen un número limitado de qubits, presentan errores frecuentes y necesitan condiciones muy exigentes para funcionar, como temperaturas extremadamente bajas en algunos diseños.
Para romper los sistemas criptográficos más extendidos haría falta una máquina mucho más estable, con corrección de errores y un número de qubits considerablemente superior al de los prototipos existentes. No hay una fecha segura para alcanzar ese punto y los plazos que manejan investigadores y empresas son muy distintos.
Sin embargo, esperar a que llegue ese momento podría ser un error. Los datos cifrados pueden almacenarse hoy y descifrarse en el futuro si una organización consigue la capacidad necesaria. Este escenario se conoce como harvest now, decrypt later, o recopilar ahora y descifrar más adelante.
La respuesta: criptografía poscuántica
La industria tecnológica y los organismos de estandarización ya trabajan en una transición hacia algoritmos resistentes a los ataques cuánticos. La llamada criptografía poscuántica busca proteger las comunicaciones utilizando problemas matemáticos que, en principio, no pueden resolverse de forma eficiente ni con ordenadores tradicionales ni con máquinas cuánticas.
Entre las líneas de investigación destacan los sistemas basados en retículos matemáticos, códigos correctores, funciones hash y otras construcciones criptográficas. El objetivo no es esperar a que exista un ordenador cuántico capaz de romper los métodos actuales, sino actualizar con tiempo las infraestructuras digitales.
El cambio afecta a mucho más que las páginas web. También implica revisar redes privadas, certificados digitales, servicios en la nube, aplicaciones móviles, dispositivos conectados y sistemas industriales. En entornos críticos, la migración puede prolongarse durante años por la cantidad de equipos y programas que deben actualizarse.
Más allá del alarmismo
La computación cuántica no representa, por sí sola, el fin de Internet. Tampoco garantiza que cualquier problema complejo pueda resolverse con rapidez. Sus ventajas dependen del diseño de cada algoritmo, de la calidad del hardware y de la posibilidad de corregir los errores que se producen durante los cálculos.
El riesgo está en subestimar el proceso de adaptación. La seguridad digital no se cambia de un día para otro y algunos datos necesitan protección durante décadas. Por eso, las organizaciones deben identificar qué sistemas utilizan criptografía vulnerable, establecer prioridades y comenzar una transición gradual hacia soluciones poscuánticas.
La revolución cuántica aún no ha llegado a los centros de datos de forma generalizada, pero ya está obligando a replantear las bases de la seguridad online. El desafío consiste en aprovechar sus aplicaciones científicas y económicas sin dejar expuestas las comunicaciones que sostienen la vida digital.