Por qué un ciberataque contra supermercados europeos podría afectar también a España
Los supermercados europeos dependen cada vez más de sistemas conectados para mantener la cadena de frío, controlar el consumo energético y gestionar sus instalaciones. Esta digitalización mejora la eficiencia, pero también amplía la superficie de ataque. Una intrusión en los sistemas de refrigeración de un grupo de distribución, un proveedor tecnológico o una plataforma de mantenimiento podría tener consecuencias que traspasen fronteras y alcancen a establecimientos españoles.
Entre las tecnologías presentes en este entorno se encuentran soluciones de Danfoss, fabricante de equipos y sistemas para refrigeración comercial, climatización, control energético y automatización. La compañía no es, por sí misma, sinónimo de un incidente de seguridad. El riesgo aparece cuando controladores, sensores, pasarelas o herramientas de administración remota quedan mal protegidos, se conectan a redes corporativas sin la debida segmentación o dependen de credenciales comprometidas.
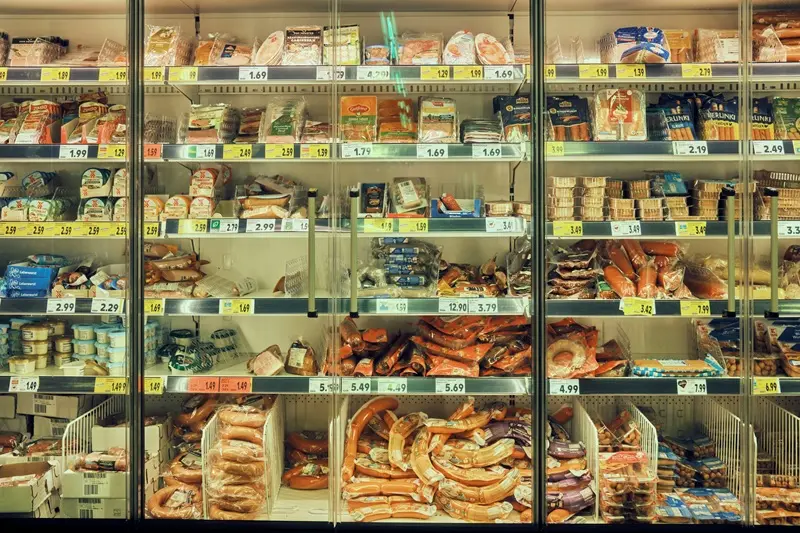
La refrigeración es una pieza crítica del supermercado
En un establecimiento moderno, la refrigeración ya no funciona únicamente mediante equipos aislados. Los sistemas de control supervisan temperaturas, presión, consumo eléctrico y posibles averías. También pueden enviar avisos a un centro de operaciones, ajustar automáticamente la potencia o permitir que un técnico intervenga a distancia.
Esta conectividad resulta esencial para conservar alimentos frescos, congelados y productos que requieren condiciones específicas. Sin embargo, si un atacante consigue modificar parámetros, interrumpir comunicaciones o bloquear la supervisión, el comercio podría enfrentarse a pérdidas de mercancía, cierres temporales y problemas para garantizar la seguridad alimentaria.
El impacto no tiene por qué limitarse a una tienda. Las cadenas suelen utilizar arquitecturas y proveedores comunes en varios países. Además, sus centros logísticos, plataformas de distribución y sistemas de gestión están interconectados. Un incidente que comience en una filial europea podría afectar a servicios compartidos o extenderse a otras operaciones si no existen barreras suficientes.
Cómo puede entrar un ataque en estos sistemas
Los equipos de refrigeración industrial y comercial forman parte del llamado entorno OT, tecnología operativa que controla procesos físicos. A diferencia de muchos sistemas informáticos convencionales, estos dispositivos pueden permanecer activos durante años y no siempre se actualizan con la misma frecuencia. En algunos casos, fueron instalados cuando no estaban diseñados para afrontar las amenazas actuales.
Entre las vías de entrada más habituales se encuentran:
- Accesos remotos expuestos: interfaces de mantenimiento accesibles desde internet, especialmente cuando utilizan contraseñas débiles o configuraciones predeterminadas.
- Credenciales reutilizadas: cuentas de técnicos o proveedores que también se emplean en otros servicios y han quedado comprometidas.
- Redes mal segmentadas: una intrusión en los sistemas de oficina puede facilitar el salto hacia los controles de refrigeración.
- Proveedores externos: empresas de mantenimiento, integradores y plataformas de gestión que cuentan con permisos elevados.
- Software y firmware sin actualizar: componentes que pueden contener fallos conocidos y permanecer operativos durante largos periodos.
El objetivo de un atacante puede ser muy variado. Desde exigir un rescate por recuperar el control de los sistemas hasta robar información, provocar interrupciones o utilizar la infraestructura para acceder a otros servicios. En un escenario más amplio, una campaña coordinada podría buscar presión económica y reputacional sobre una cadena de distribución.
Por qué España no queda al margen
La posibilidad de que un incidente europeo tenga efectos en España se explica por la integración del mercado de distribución. Las grandes cadenas trabajan con proveedores internacionales, comparten plataformas tecnológicas y mantienen redes logísticas que conectan almacenes y tiendas de distintos países.
Eso no significa que un ataque contra un supermercado europeo vaya a propagarse automáticamente a los establecimientos españoles. Cada empresa puede utilizar configuraciones, versiones y medidas de seguridad diferentes. No obstante, la dependencia de tecnologías similares y la gestión centralizada de determinados servicios hacen que el riesgo de contagio operativo deba contemplarse.
También existe un efecto indirecto. Si un proveedor europeo de mantenimiento, monitorización o software queda afectado, puede verse obligado a suspender servicios para todos sus clientes mientras investiga el incidente. Una interrupción de este tipo podría dificultar la respuesta en tiendas españolas, aunque sus redes no hayan sido atacadas directamente.
La protección debe cubrir tecnología y procesos
La seguridad de los sistemas de refrigeración no puede depender únicamente del fabricante. Los supermercados deben conocer qué dispositivos están instalados, qué conexiones mantienen y quién puede administrarlos. El inventario de activos es el primer paso para detectar equipos olvidados, interfaces innecesarias o accesos que ya no deberían estar activos.
Entre las medidas prioritarias figuran la autenticación multifactor, el uso de redes separadas para los sistemas OT, la revisión periódica de permisos y la eliminación de accesos directos desde internet. También es recomendable aplicar actualizaciones siguiendo procedimientos controlados, realizar copias de seguridad de las configuraciones y mantener un modo de operación manual para situaciones de emergencia.
La monitorización continua permite identificar cambios anómalos en temperaturas, horarios, consumos o comunicaciones. Las alertas deben llegar a equipos capaces de distinguir entre una avería y una posible manipulación. Además, los contratos con proveedores tecnológicos deberían incluir requisitos de ciberseguridad, gestión de incidentes y comunicación rápida ante cualquier compromiso.
La cadena de frío, una prioridad estratégica
La digitalización de la refrigeración aporta ahorro energético y facilita el mantenimiento, pero convierte estos sistemas en un elemento crítico de la actividad comercial. Protegerlos implica preservar tanto la disponibilidad de los alimentos como la continuidad del suministro.
Para España, la principal lección es que la ciberseguridad de los supermercados no termina en los ordenadores de caja. También alcanza sensores, controladores, plataformas en la nube, redes de proveedores y equipos que mantienen las cámaras y vitrinas a la temperatura adecuada. Prevenir un incidente exige tratar toda esa infraestructura como una parte esencial del negocio.