El GCHQ no logra localizar miles de USB y discos externos y su supervisor critica la demora
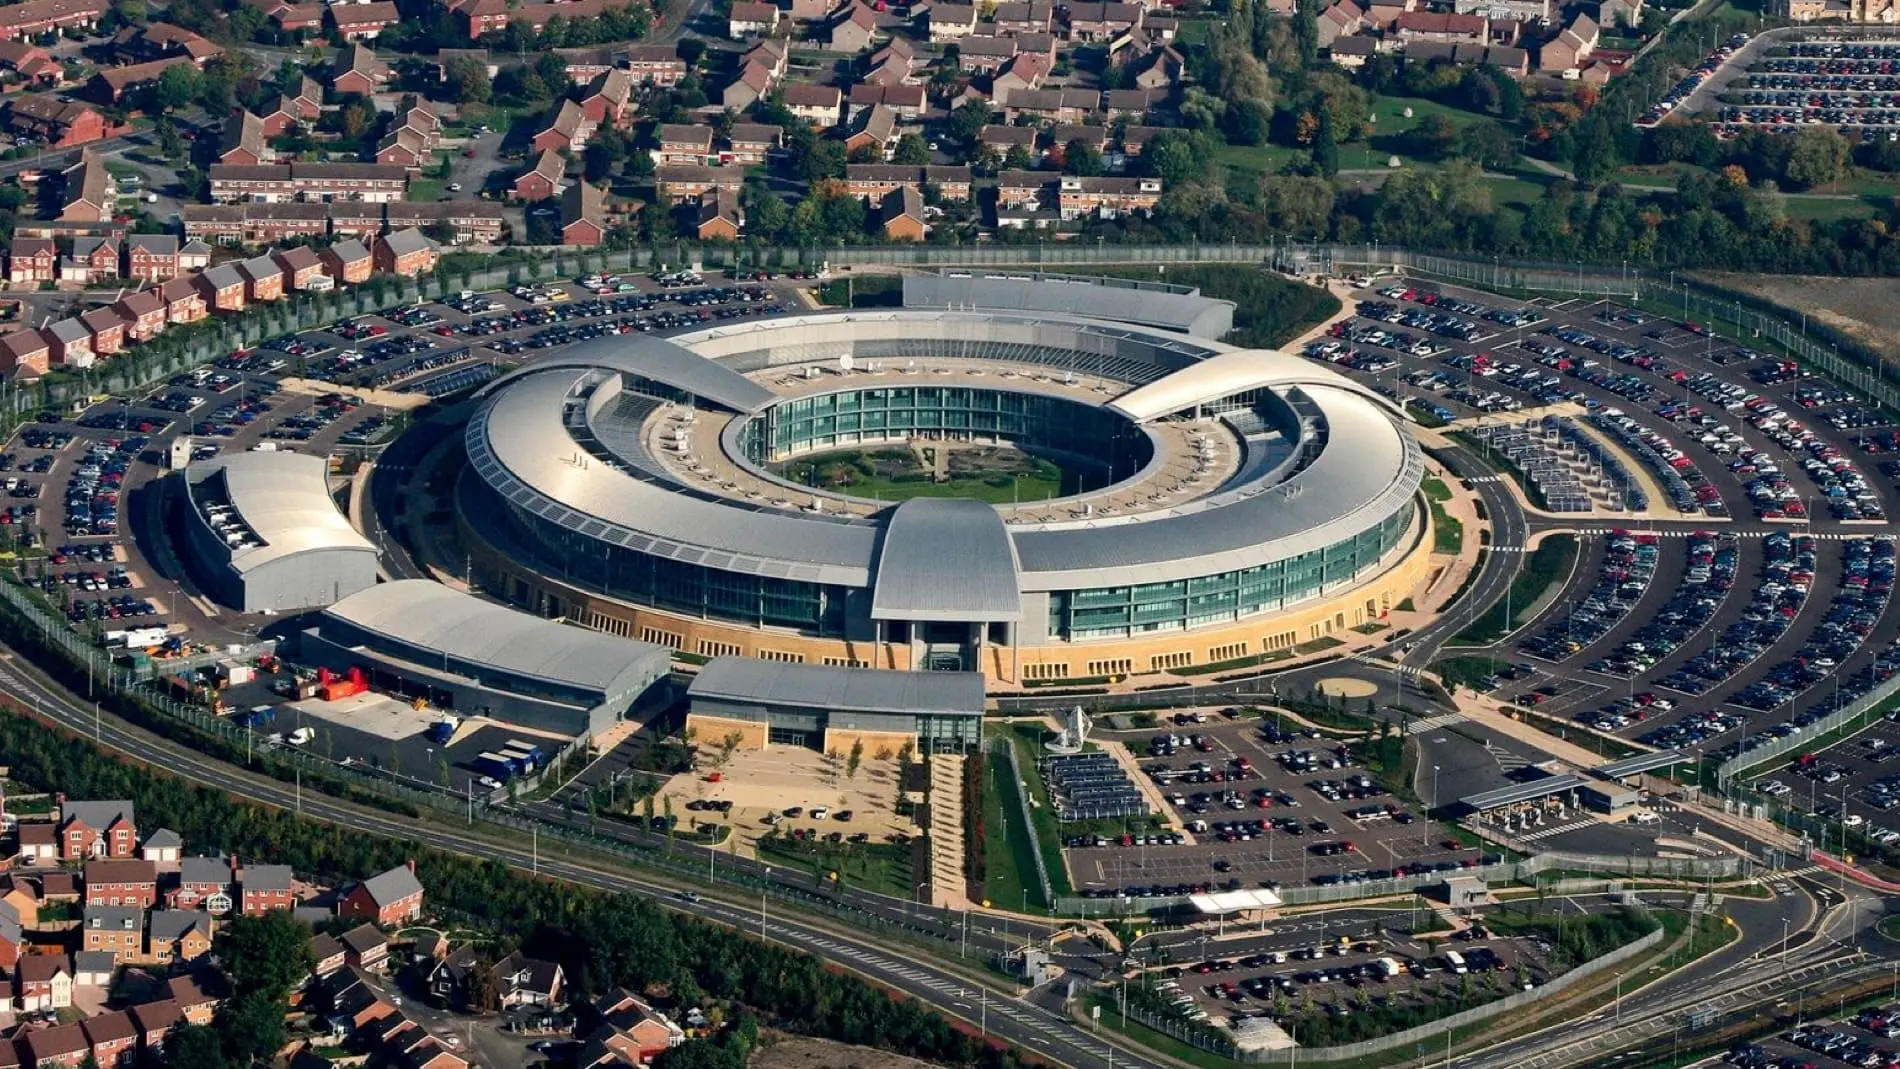
El GCHQ, la agencia británica responsable de la inteligencia de señales y buena parte de las capacidades de ciberseguridad del Reino Unido, afronta un problema de control interno tras no poder localizar miles de dispositivos de almacenamiento. Entre ellos habría memorias USB y discos externos que figuran como desaparecidos o cuya ubicación no ha podido confirmarse.
La situación ha provocado una respuesta especialmente dura por parte del organismo encargado de supervisar la actividad de la agencia. Su valoración apunta a una preocupación seria y a una profunda decepción por el tiempo transcurrido sin que se haya aclarado qué ocurrió con los equipos.
Dispositivos protegidos, pero no necesariamente fuera de riesgo
La mayoría de los dispositivos estarían protegidos mediante cifrado o sistemas de acceso basados en PIN. Estas medidas reducen de forma considerable la posibilidad de que una persona no autorizada pueda consultar directamente los archivos almacenados, pero no resuelven por sí solas el problema de seguridad.
La pérdida física de soportes utilizados por una agencia de inteligencia plantea dudas sobre los procedimientos de inventario, custodia y retirada de material. También obliga a comprobar si los datos fueron eliminados antes de que los dispositivos dejaran de estar localizados, si las claves de cifrado siguen siendo válidas y quién tuvo acceso a cada unidad.
En un entorno como el del GCHQ, incluso un dispositivo antiguo puede contener información sensible, metadatos, herramientas técnicas o registros internos. Por eso, la protección con contraseña o PIN debe formar parte de un sistema más amplio de seguridad, no sustituir a los controles físicos y administrativos.
La demora agrava el problema
La principal crítica del supervisor no se limita al número de dispositivos sin localizar. El factor que más preocupa es la demora en determinar qué sucedió con ellos. Una respuesta tardía dificulta reconstruir los movimientos de cada unidad, identificar posibles responsables y establecer si se produjo una exposición real de información.
Los protocolos habituales de seguridad exigen que la desaparición de un equipo se comunique rápidamente, se registre y active una investigación. También suelen contemplar el bloqueo de credenciales, la revocación de certificados, el cambio de claves y el análisis de los sistemas que pudieron interactuar con el dispositivo.
Si esas actuaciones no se llevan a cabo con rapidez, aumenta el riesgo de que un soporte extraviado permanezca durante meses fuera de control sin que nadie pueda determinar su impacto. Además, la falta de una trazabilidad clara erosiona la confianza en los mecanismos de protección de la propia organización.
Un problema de gobernanza tecnológica
El caso vuelve a poner el foco en una cuestión menos visible que los ciberataques: la gestión cotidiana del hardware. Las grandes organizaciones manejan miles de ordenadores, teléfonos, discos y memorias extraíbles. Cada uno debería contar con un identificador, un responsable, una ubicación conocida y un estado actualizado.
Cuando los registros no coinciden con la realidad, la organización pierde capacidad para responder ante un incidente. No basta con saber que un disco está cifrado. También es necesario conocer si sigue en uso, si ha sido destruido de forma segura, si se encuentra almacenado o si se entregó a un empleado que ya no trabaja en la entidad.
La situación puede obligar al GCHQ a revisar sus políticas de inventario y sus procesos de retirada. Entre las medidas previsibles se encuentran las auditorías periódicas, el etiquetado reforzado, el seguimiento automatizado, la obligación de devolver los dispositivos y la destrucción certificada de los soportes que ya no resulten necesarios.
La protección de datos no termina con el cifrado
El cifrado es una de las barreras más importantes frente a la pérdida o el robo de información. Sin embargo, su eficacia depende de varios elementos: la fortaleza de las claves, la configuración del dispositivo, la gestión de los accesos y la inexistencia de copias o credenciales almacenadas en otros sistemas.
Además, un equipo desaparecido puede revelar información operativa aunque sus archivos no lleguen a abrirse. El modelo del dispositivo, las etiquetas, los números de inventario o cualquier documentación asociada pueden proporcionar pistas sobre la estructura interna de una organización sensible.
Por ese motivo, los expertos en seguridad suelen recomendar combinar el cifrado con autenticación robusta, borrado remoto cuando sea posible, restricciones al uso de soportes extraíbles y una supervisión continua del ciclo de vida del hardware.
El supervisor reclama explicaciones
La institución supervisora deberá determinar ahora si el GCHQ aplicó sus procedimientos correctamente y si las medidas adoptadas fueron suficientes para limitar cualquier riesgo. También tendrá que evaluar si la agencia informó con la rapidez exigible y si sus controles permiten detectar pérdidas similares en el futuro.
El episodio no confirma por sí mismo que información clasificada haya quedado expuesta. No obstante, la incapacidad para localizar miles de dispositivos representa una deficiencia relevante en la gestión de activos tecnológicos, especialmente en una organización cuya actividad depende de preservar secretos y proteger operaciones sensibles.
La presión se centra, por tanto, en dos objetivos: recuperar la trazabilidad de los soportes y explicar por qué la investigación se ha prolongado tanto. La respuesta del GCHQ determinará si el incidente queda en un problema administrativo de inventario o si revela fallos más profundos en sus controles de seguridad.