Un ciberataque pone en el punto de mira los frigoríficos de los bancos de sangre en Francia
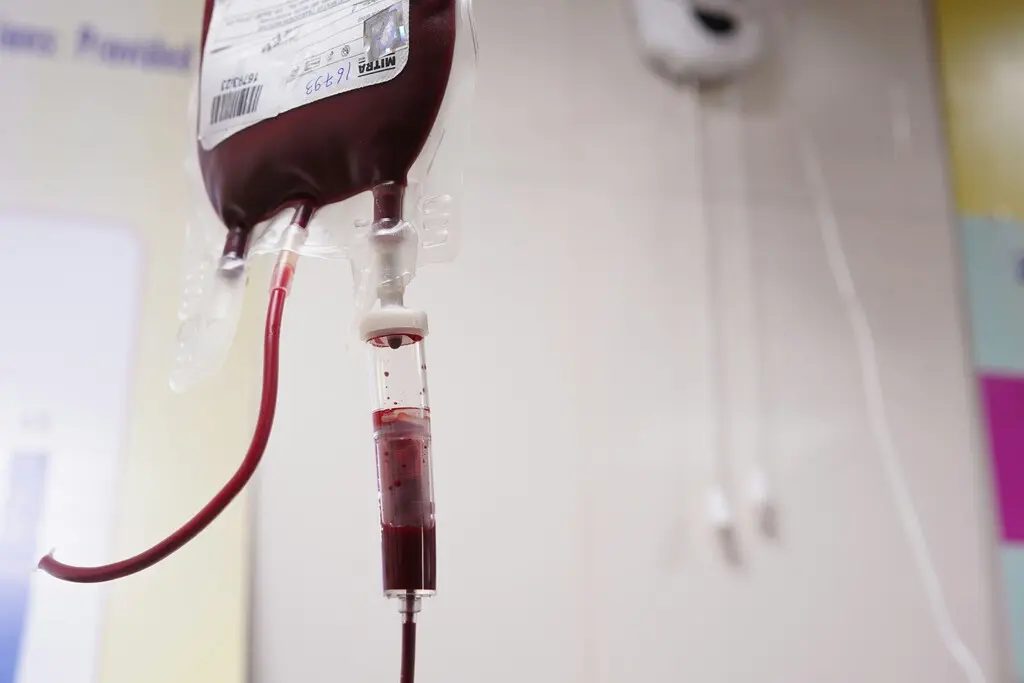
El Servicio Nacional de Sangre de Francia (EFS) ha sufrido un ciberataque dirigido contra los equipos de refrigeración utilizados para conservar muestras destinadas a transfusiones. El incidente no habría afectado directamente a los sistemas informáticos del organismo, sino a los dispositivos suministrados por la empresa Coolworld.
Según la información comunicada por el Gobierno francés, los atacantes modificaron de forma remota el umbral de temperatura de varias cámaras frigoríficas. Los equipos, configurados para trabajar alrededor de los -30 grados Celsius, llegaron a registrar una orden para elevar la temperatura hasta los 110 grados.
Las autoridades aseguran que la intrusión fue detectada y contenida a tiempo. Por ahora, no se han comunicado pérdidas de muestras ni interrupciones en la extracción o distribución de sangre. La agencia nacional francesa de ciberseguridad y el Ministerio de Sanidad ya investigan el alcance del ataque.
Un ataque contra la cadena de suministro
El caso resulta especialmente relevante porque los atacantes no habrían entrado directamente en la red del Servicio Nacional de Sangre. El objetivo fueron los sistemas de refrigeración de un proveedor externo, cuyos equipos se encuentran conectados a Internet y gestionados de forma remota.
Este tipo de incidente se conoce como ataque a la cadena de suministro. En lugar de atacar a la organización más protegida, los delincuentes buscan una empresa colaboradora con acceso a sus instalaciones, dispositivos o servicios. Una vulnerabilidad en ese proveedor puede convertirse así en una puerta de entrada a infraestructuras críticas.
Las cámaras afectadas forman parte de lo que se denomina tecnología operativa, o OT. A diferencia de los ordenadores convencionales, estos sistemas controlan procesos físicos: temperatura, presión, ventilación, puertas o suministro eléctrico. Cuando son manipulados, las consecuencias no se limitan al robo de información.
De los supermercados a los bancos de sangre
El método recuerda a una serie de incidentes registrados recientemente en equipos de refrigeración de supermercados europeos. En esos casos, los atacantes también habrían alterado los parámetros de temperatura de congeladores y cámaras frigoríficas, con el consiguiente riesgo de deterioro de los productos.
La diferencia es que, en un banco de sangre, el impacto potencial es mucho más delicado. Las cámaras conservan plasma y otras muestras que pueden acabar utilizándose en transfusiones. Aunque el ataque francés no habría provocado daños, demuestra que un dispositivo aparentemente secundario puede desempeñar un papel esencial en la atención sanitaria.
Durante años, los ataques informáticos se han asociado principalmente al robo de datos, el secuestro de archivos mediante ransomware o el fraude financiero. El ransomware es un tipo de malware que cifra la información de una víctima y exige un pago para recuperarla.
Sin embargo, los sistemas conectados también pueden utilizarse para provocar daños físicos o interrumpir servicios. El objetivo no tiene por qué ser obtener información o dinero: en algunos casos basta con alterar el funcionamiento de una instalación.
La inteligencia artificial no está confirmada
Por el momento, no hay confirmación de que se haya utilizado inteligencia artificial en el ataque contra los equipos de Coolworld. Las autoridades todavía deben determinar cómo accedieron los responsables al sistema, qué vulnerabilidad explotaron y si actuaron de forma manual o automatizada.
La inteligencia artificial puede facilitar algunas fases de una campaña maliciosa. Por ejemplo, permite generar grandes cantidades de correos de phishing más convincentes, analizar código, buscar configuraciones débiles o automatizar tareas que antes exigían mucho tiempo y conocimientos especializados.
Eso no significa que cualquier ataque contra un dispositivo conectado sea obra de una IA. La atribución requiere pruebas técnicas, como registros de acceso, muestras de código, direcciones utilizadas por los atacantes y la reconstrucción de la secuencia de acciones.
El riesgo de un Internet de las Cosas sin suficiente protección
Los equipos de refrigeración forman parte del llamado Internet de las Cosas, o IoT. Este concepto engloba objetos y máquinas conectados a Internet capaces de enviar datos, recibir órdenes o ser administrados a distancia.
La conexión aporta ventajas evidentes: permite supervisar la temperatura en tiempo real, recibir alertas y reducir desplazamientos del personal técnico. El problema aparece cuando estos dispositivos se instalan con contraseñas débiles, software desactualizado o redes poco separadas de los sistemas más importantes.
Muchos equipos industriales tienen además una vida útil muy larga. Es posible que sigan funcionando con sistemas operativos antiguos, protocolos diseñados antes de que la ciberseguridad fuese una prioridad y mecanismos de actualización limitados. La comodidad de la gestión remota puede convertirse entonces en una vía de ataque.
Más controles para las infraestructuras críticas
El incidente francés refuerza la necesidad de proteger no solo los ordenadores y servidores, sino también los dispositivos que controlan procesos físicos. Hospitales, bancos de sangre, plantas de tratamiento de agua, centros logísticos y redes eléctricas dependen cada vez más de sistemas conectados.
Entre las medidas recomendadas figuran la segmentación de redes, la autenticación multifactor, la sustitución de contraseñas predeterminadas, la instalación rápida de actualizaciones y la supervisión permanente de cambios anómalos en la configuración.
También es necesario revisar el acceso de los proveedores externos. Una empresa que administra cámaras frigoríficas o cualquier otro equipo crítico debería contar con controles equivalentes a los de la organización que utiliza sus servicios.
Francia asegura que el funcionamiento de su sistema de donación y distribución de sangre continúa con normalidad. Aun así, el caso deja una advertencia clara: en un entorno donde cada vez más máquinas están conectadas, la seguridad debe abarcar también aquellos dispositivos que durante años parecían demasiado simples o poco atractivos para los ciberdelincuentes.