Investigan un posible ciberataque que habría inutilizado congeladores de supermercados en siete países europeos
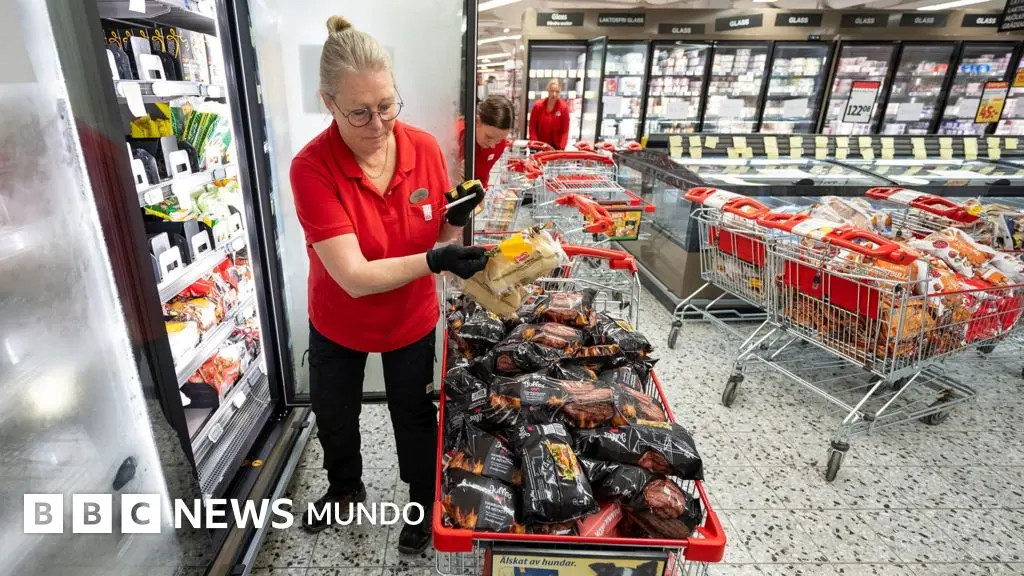
Un posible ciberataque contra los sistemas de refrigeración de supermercados ha provocado incidencias en establecimientos de siete países europeos y podría haber ocasionado pérdidas millonarias por el deterioro de alimentos. La principal anomalía detectada afecta a la temperatura de cámaras y congeladores, que en algunas tiendas habría alcanzado los 50 ºC.
La magnitud del incidente todavía está pendiente de determinar, al igual que su origen y el alcance real de la intrusión. La hipótesis que se investiga es que los atacantes hubieran accedido a los sistemas digitales encargados de supervisar o regular la cadena de frío, aunque por el momento no se ha confirmado públicamente quién estaría detrás ni cuál habría sido el método utilizado.
Una alteración crítica para la cadena de frío
La refrigeración es uno de los elementos esenciales en la operativa de cualquier supermercado. Una modificación brusca de la temperatura puede comprometer productos congelados, frescos y preparados, además de obligar a retirar mercancía de los lineales y de los almacenes.
El dato de los 50 ºC resulta especialmente significativo porque no describe una simple desviación del sistema. Una temperatura de ese nivel en el interior de un congelador apunta a una pérdida completa de su capacidad de conservación o a una alteración deliberada de los parámetros de funcionamiento.
Cuando se rompe la cadena de frío, los establecimientos deben evaluar el estado de los productos afectados y aplicar protocolos de seguridad alimentaria. En muchos casos, aunque el alimento conserve una apariencia normal, no puede volver a venderse si se desconoce durante cuánto tiempo ha permanecido fuera de las condiciones adecuadas.
Impacto económico y operativo
Las pérdidas asociadas a un incidente de estas características pueden incluir el valor de los productos destruidos, el coste de la reposición de existencias y las reparaciones de los equipos. También pueden sumarse los gastos derivados de inspecciones, limpieza, transporte y paralización temporal de determinadas áreas de los supermercados.
El impacto podría ser mayor si la alteración se hubiera producido de forma coordinada en distintos establecimientos o países. Las cadenas de distribución dependen de plataformas digitales conectadas para controlar instalaciones, recibir alertas y centralizar la información de numerosos puntos de venta. Un acceso no autorizado a esos sistemas permitiría multiplicar rápidamente los efectos de una incidencia.
La cifra final de las pérdidas aún no está cerrada. Para calcularla será necesario identificar el número de tiendas afectadas, el volumen de mercancía comprometida y el tiempo durante el que los congeladores permanecieron fuera de los rangos establecidos.
Qué se está investigando
El análisis deberá establecer si se trató de un ataque informático, de un fallo técnico generalizado o de una combinación de ambos factores. Los investigadores tendrán que revisar los registros de acceso, las órdenes enviadas a los sistemas de control y las comunicaciones entre las tiendas y las plataformas centrales.
Entre las cuestiones pendientes se encuentra también la posible existencia de una intrusión previa. En este tipo de incidentes, los atacantes pueden acceder primero a la red corporativa y, posteriormente, localizar sistemas conectados a instalaciones físicas. Esa posibilidad convierte a los equipos de refrigeración y climatización en objetivos especialmente sensibles.
- Determinar cómo se modificaron los parámetros de temperatura.
- Comprobar si hubo accesos no autorizados a las plataformas de gestión.
- Identificar las tiendas y sistemas afectados en los siete países.
- Verificar si se produjo robo de información además de daños materiales.
- Evaluar si el incidente continúa activo o ya ha sido contenido.
La seguridad de los supermercados, bajo revisión
El caso pone de relieve la creciente dependencia de los supermercados de redes informáticas para controlar procesos que antes se gestionaban de forma más aislada. La digitalización permite supervisar miles de equipos en tiempo real, pero también abre nuevas vías de ataque cuando los sistemas no están suficientemente protegidos.
La vigilancia de las temperaturas, las alarmas independientes y la posibilidad de operar manualmente los equipos son medidas esenciales para limitar los daños. También resulta clave separar las redes administrativas de aquellas que controlan instalaciones físicas y revisar de forma periódica los accesos de proveedores externos.
Por ahora, la investigación continúa abierta y no se ha establecido una autoría. Tampoco se ha confirmado que todos los incidentes respondan a una única operación coordinada. La prioridad es determinar qué ocurrió, proteger los sistemas afectados y garantizar que ningún producto comprometido llegue a los consumidores.
La posible agresión evidencia que un ciberataque no tiene por qué limitarse al robo de datos o al bloqueo de ordenadores. Cuando alcanza infraestructuras conectadas a procesos físicos, puede traducirse en pérdidas económicas directas, interrupciones de servicio y riesgos para la seguridad alimentaria.