TraderTraitor, la maquinaria de ciberdelito con la que Corea del Norte estaría financiando su régimen
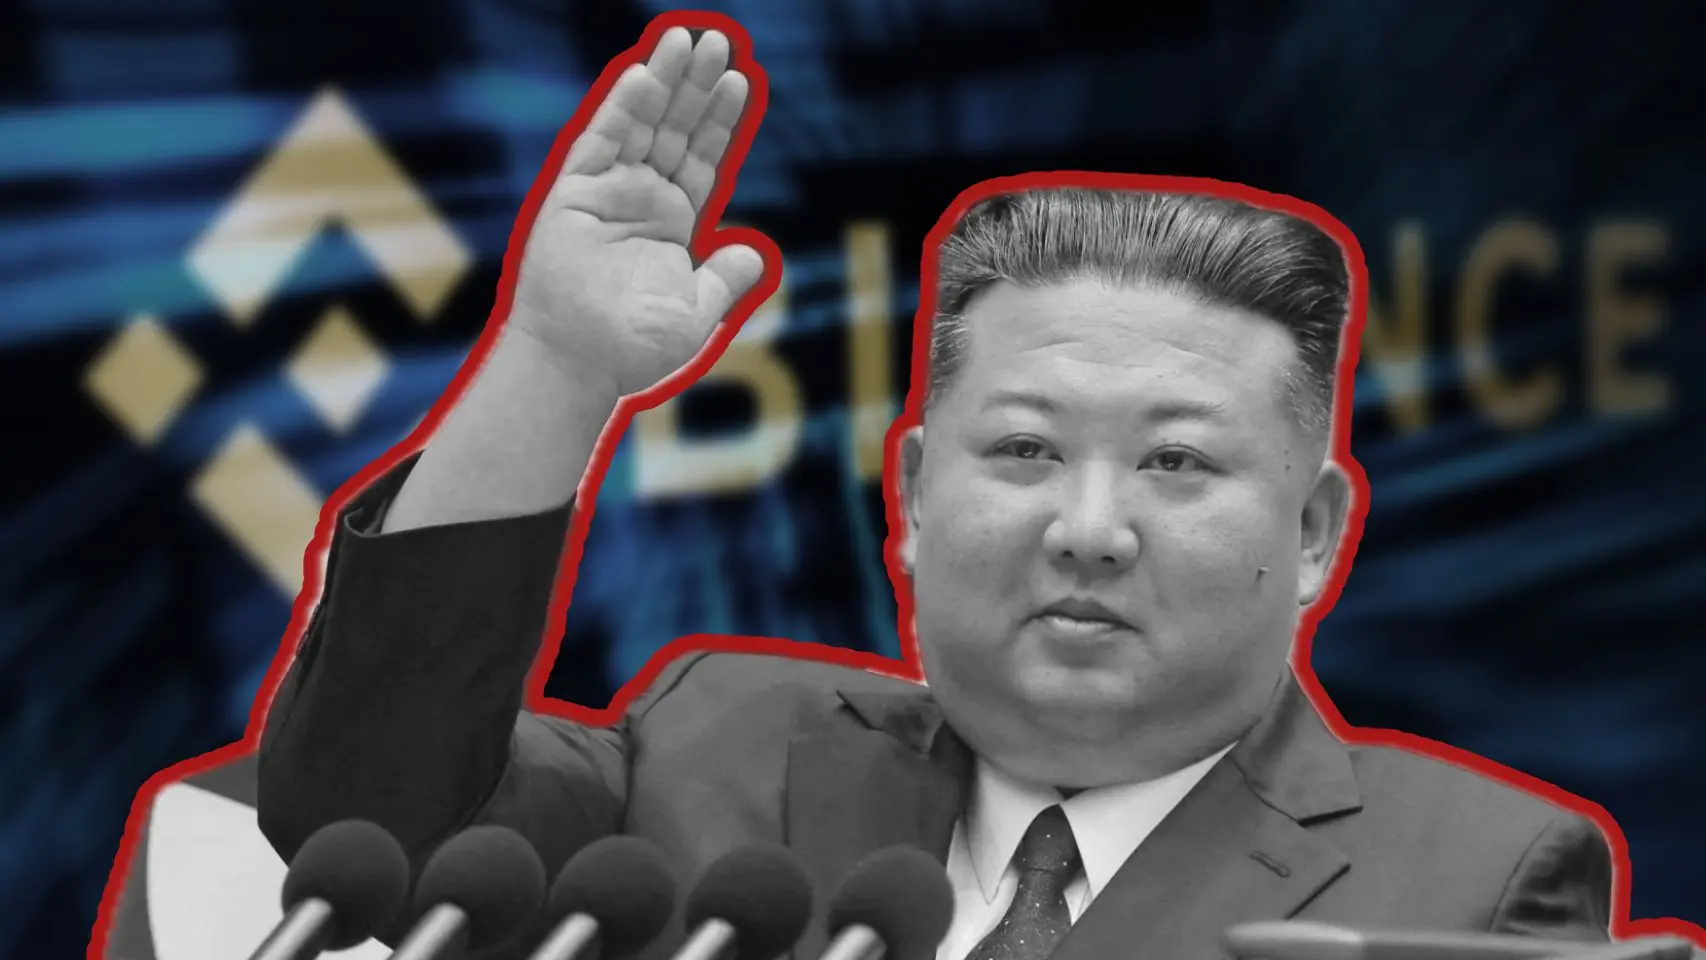
El robo de criptomonedas se ha convertido en una de las principales fuentes de ingresos ilícitos para Corea del Norte. Detrás de buena parte de estas operaciones aparece TraderTraitor, el nombre utilizado para identificar a varios grupos de hackers vinculados al régimen de Kim Jong-un y especializados en atacar exchanges, empresas blockchain y usuarios con grandes cantidades de activos digitales.
Las estimaciones más recientes sitúan en torno a 6.300 millones de dólares el valor acumulado de las criptomonedas que estos grupos habrían sustraído. La cifra convertiría sus operaciones en una de las campañas de cibercrimen más lucrativas de la historia y explicaría por qué las autoridades internacionales consideran estos ataques una amenaza para la seguridad financiera global.
Un grupo, varios equipos y una misma estrategia
TraderTraitor no describe necesariamente a una única banda con una estructura cerrada. El término engloba a distintos equipos de ciberdelincuentes que compartirían técnicas, objetivos y vínculos con el aparato estatal norcoreano. En muchos casos se les relaciona también con Lazarus, una de las unidades de piratería informática más activas atribuidas a Pyongyang.
Su objetivo principal son las plataformas que custodian criptomonedas, pero también atacan a desarrolladores, empresas de inversión, proveedores tecnológicos y empleados con acceso privilegiado. El propósito es conseguir las claves privadas o las credenciales necesarias para transferir fondos sin levantar sospechas hasta que el dinero ya ha abandonado la plataforma.
Cómo se ejecuta un robo de estas características
La operación suele comenzar mucho antes de que se produzca la transferencia. Los atacantes estudian a sus víctimas en redes sociales y plataformas profesionales para identificar sus funciones, intereses y relaciones laborales. Con esa información elaboran campañas de ingeniería social mucho más convincentes que un correo fraudulento convencional.
Una de las técnicas habituales consiste en contactar con desarrolladores o trabajadores del sector bajo la apariencia de una oferta de empleo, una colaboración o una entrevista. El proceso puede incluir varias conversaciones, documentos falsos y pruebas técnicas diseñadas para ganarse la confianza de la víctima.
En otros casos, los delincuentes distribuyen programas maliciosos camuflados como herramientas de análisis, actualizaciones o archivos relacionados con proyectos de criptomonedas. Si el empleado los instala en un equipo con permisos elevados, el atacante puede obtener acceso a sistemas internos, contraseñas, monederos digitales o procesos de firma.
El factor humano sigue siendo decisivo
Aunque el robo se presenta como una sofisticada operación tecnológica, el primer acceso depende con frecuencia de un error humano. Un mensaje personalizado, una falsa oportunidad profesional o una aplicación aparentemente legítima pueden abrir la puerta a redes corporativas que cuentan con importantes activos digitales.
La dificultad aumenta porque las empresas del sector suelen operar con equipos distribuidos internacionalmente y sistemas conectados a múltiples servicios. Una cuenta comprometida puede servir para acceder a repositorios de código, canales internos, herramientas de administración o dispositivos utilizados para autorizar movimientos de fondos.
El ataque a Binance y el rastro de las criptomonedas
El histórico robo asociado a Binance se enmarca en esta estrategia de infiltración y extracción de activos. En lugar de depender de un único fallo visible, este tipo de ataques combina vigilancia, suplantación de identidad, malware y manipulación de los procedimientos de seguridad.
Cuando los delincuentes logran controlar una cuenta o una clave, dividen los fondos en numerosas operaciones y los envían a distintas direcciones. Después recurren a plataformas de intercambio, servicios de conversión y redes diseñadas para dificultar el seguimiento del dinero. El objetivo es romper la relación directa entre la cartera de origen y el destino final.
Las cadenas de bloques registran las transacciones, pero ese registro no identifica automáticamente a la persona que controla cada dirección. Los investigadores deben cruzar los movimientos con datos de exchanges, comunicaciones, errores operativos y patrones de comportamiento. La trazabilidad existe, aunque recuperar los fondos resulta mucho más complejo.
Una fuente de financiación para Pyongyang
Las criptomonedas robadas no serían únicamente un botín para grupos criminales independientes. Distintos análisis sostienen que una parte de los fondos termina alimentando las cuentas del Estado norcoreano y contribuye a financiar programas estratégicos, incluidas actividades militares y de desarrollo de armamento.
Esta vía de financiación resulta especialmente atractiva para un régimen sometido a sanciones y con un acceso limitado al sistema financiero internacional. Los activos digitales permiten mover grandes cantidades de dinero a través de fronteras con menos intermediarios y, en determinados casos, con una identificación más difícil que en la banca tradicional.
Por qué estos ataques preocupan al sector
El caso TraderTraitor demuestra que la seguridad de una plataforma no depende solo de sus cortafuegos o de la protección de sus servidores. También resulta esencial controlar los permisos internos, verificar a los proveedores, formar a los empleados y separar las claves que autorizan operaciones millonarias.
Los exchanges han reforzado los sistemas de almacenamiento en frío, la autenticación multifactor y los controles de retirada. Sin embargo, ninguna medida elimina por completo el riesgo cuando los atacantes disponen de tiempo, recursos y capacidad para estudiar a sus objetivos durante semanas o meses.
La dimensión de los robos atribuidos a estos grupos ha cambiado la percepción sobre el cibercrimen norcoreano. Ya no se trata de incidentes aislados contra usuarios desprevenidos, sino de operaciones organizadas contra una industria financiera global. Para los investigadores, seguir el rastro del dinero es solo una parte del desafío: impedir que el próximo ataque comience con una simple conversación aparentemente normal es la otra.