La Justicia francesa señala a un grupo iraní por los ciberataques contra supermercados europeos
La Justicia francesa ha situado a un grupo vinculado con Irán en el centro de la investigación sobre una serie de ciberataques contra supermercados europeos. Las autoridades han emitido ya varias órdenes de arresto contra personas presuntamente relacionadas con estas intrusiones, aunque el procedimiento continúa abierto y todavía no se ha producido una resolución judicial firme.
La investigación representa un nuevo paso en la respuesta europea frente a las campañas de ciberdelincuencia atribuidas a actores con posibles conexiones estatales. En este caso, el foco se dirige hacia una estructura iraní que habría participado en ataques contra empresas del sector de la distribución, una actividad especialmente sensible por su dependencia de sistemas digitales para gestionar pagos, logística, inventarios y cadenas de suministro.
Órdenes de arresto en una investigación aún abierta
La emisión de las órdenes de arresto permite a las autoridades activar mecanismos de búsqueda y cooperación internacional para localizar a los sospechosos. Su existencia no equivale, sin embargo, a una condena: las personas investigadas conservan la presunción de inocencia y deberán responder ante la Justicia si son detenidas y puestas a disposición de los tribunales.
La dimensión internacional del caso puede complicar las pesquisas. Cuando los presuntos responsables se encuentran fuera del territorio francés, la ejecución de las órdenes depende de la colaboración de otros países y de los procedimientos de extradición o entrega aplicables. También es habitual que las investigaciones de este tipo requieran coordinar a policías, fiscalías y organismos especializados en seguridad digital de varios Estados.
Por ahora, los datos conocidos no permiten determinar el alcance exacto de los ataques, el número definitivo de compañías afectadas ni el perjuicio económico causado. Tampoco se han detallado públicamente todos los métodos empleados por los atacantes. Esa falta de información es frecuente en las primeras fases de una investigación, especialmente cuando las autoridades intentan preservar pruebas digitales y evitar que los responsables adapten sus operaciones.
Un sector especialmente expuesto
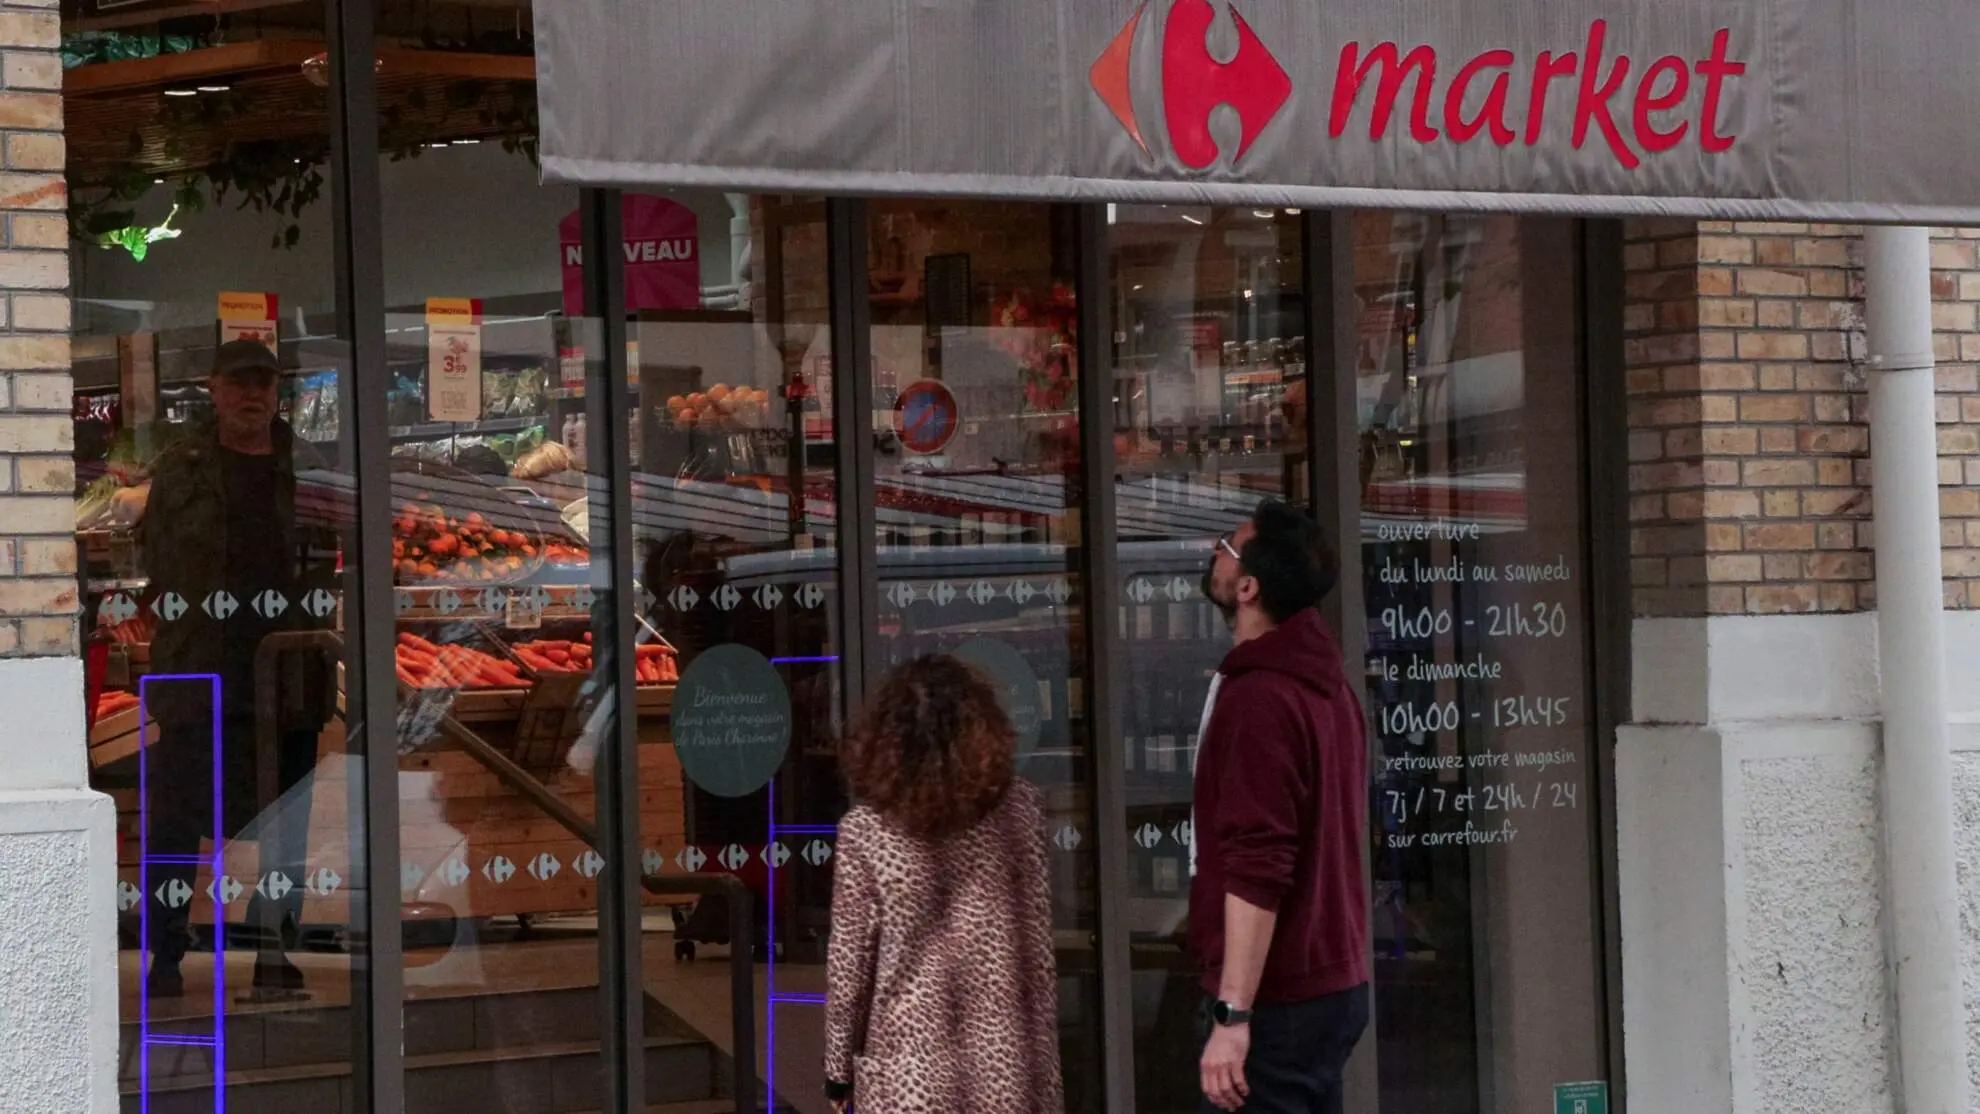
Las cadenas de supermercados se han convertido en un objetivo atractivo para los grupos que buscan alterar servicios esenciales o presionar a grandes organizaciones. Su funcionamiento depende de una extensa red tecnológica que conecta tiendas, almacenes, proveedores, sistemas de pago, plataformas de comercio electrónico y herramientas de gestión interna.
Una intrusión en cualquiera de esos puntos puede provocar interrupciones en las operaciones, retrasos en el suministro o problemas para cobrar a los clientes. Incluso cuando no se produce una paralización completa, el robo de información, la manipulación de sistemas o la amenaza de divulgar datos pueden generar costes importantes y dañar la confianza de consumidores y proveedores.
El riesgo aumenta por la presencia de terceros con acceso a las redes corporativas. Empresas de transporte, proveedores tecnológicos y operadores logísticos forman parte de la infraestructura digital de los grandes distribuidores. Un fallo de seguridad en uno de esos enlaces puede abrir la puerta a ataques más amplios, lo que obliga a las compañías a revisar no solo sus sistemas, sino también los de sus socios comerciales.
La atribución, uno de los principales retos
Identificar al responsable de un ciberataque es una tarea compleja. Los grupos criminales pueden ocultar su ubicación mediante servidores intermediarios, herramientas robadas o infraestructuras utilizadas por otros atacantes. Además, algunos equipos imitan las técnicas y los códigos empleados por organizaciones distintas para dificultar la investigación o desviar la atención.
Por ese motivo, la atribución judicial suele apoyarse en una combinación de indicios: análisis del código malicioso, rastreo de comunicaciones, movimientos financieros, registros de acceso y coincidencias con operaciones anteriores. La conclusión de las autoridades francesas deberá sostenerse ahora con pruebas suficientes para que los tribunales puedan valorar la responsabilidad individual de cada investigado.
Más presión sobre la seguridad empresarial
El caso vuelve a poner de relieve la necesidad de que las empresas refuercen sus protocolos de protección y respuesta. La prevención pasa por mantener actualizados los sistemas, limitar los permisos de acceso, proteger las cuentas críticas con autenticación reforzada y disponer de copias de seguridad aisladas. También resulta esencial formar a los empleados para detectar intentos de fraude y accesos no autorizados.
La investigación francesa puede derivar en nuevas actuaciones y en una cooperación más estrecha entre los países europeos. Mientras se intenta localizar a los sospechosos, las autoridades deberán aclarar qué organizaciones fueron atacadas, cómo se produjeron las intrusiones y si existió una coordinación más amplia detrás de la campaña.
El señalamiento judicial de un grupo iraní constituye un avance relevante, pero no el cierre del caso. Las próximas diligencias determinarán si las órdenes de arresto pueden ejecutarse, qué pruebas vinculan a los investigados con los ataques y cuál fue el impacto real sobre los supermercados afectados.