Defensa alerta de que la tecnología actual puede ser muy peligrosa sin control ético
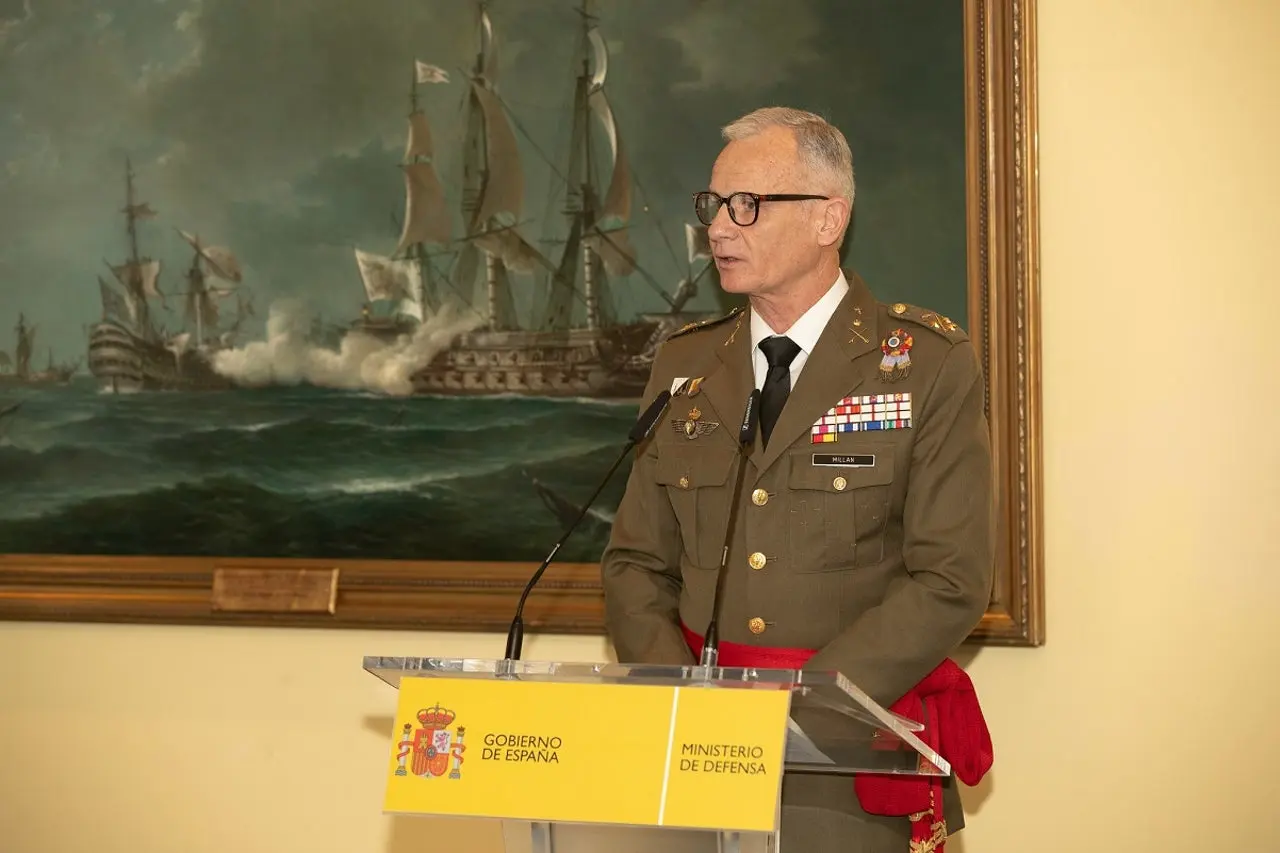
La modernización tecnológica de las Fuerzas Armadas españolas afronta un reto que va más allá de incorporar nuevos sistemas: garantizar que la automatización se utilice con criterios de seguridad, responsabilidad y supervisión humana. José María Millán, teniente general y director general del Centro de Sistemas y Tecnologías de la Información y las Comunicaciones del Ministerio de Defensa, advirtió el pasado 25 de septiembre de que la tecnología actual puede llegar a ser muy peligrosa si avanza sin un marco ético claro.
El mensaje sitúa la inteligencia artificial, la automatización y los sistemas digitales en el centro de uno de los debates estratégicos más relevantes para la defensa. Estas herramientas pueden mejorar la capacidad de análisis y acelerar la toma de decisiones, pero también introducen riesgos cuando funcionan con demasiada autonomía, emplean datos incorrectos o quedan fuera de una supervisión efectiva.
La automatización no puede sustituir a la responsabilidad
La advertencia del responsable del CESTIC apunta a una cuestión esencial: automatizar un proceso no elimina la responsabilidad de quienes lo diseñan, lo despliegan o autorizan su uso. En entornos críticos, una decisión tomada por un sistema puede tener consecuencias operativas, jurídicas y humanas que no siempre son fáciles de anticipar.
Por ese motivo, la incorporación de tecnología avanzada en Defensa exige establecer límites antes de que los sistemas alcancen un nivel de autonomía difícil de controlar. La supervisión humana, la trazabilidad de las decisiones y la posibilidad de intervenir o detener un proceso deben formar parte del diseño, no añadirse cuando la herramienta ya está en funcionamiento.
El riesgo no se limita a los escenarios militares. La misma lógica se aplica a las infraestructuras críticas, las redes de comunicaciones, los servicios públicos y cualquier organización que dependa de sistemas automatizados. Un fallo técnico, una manipulación externa o una interpretación errónea de los datos puede desencadenar efectos en cadena.
Más capacidad, pero también más exposición
La tecnología ofrece ventajas evidentes para las Fuerzas Armadas. Permite procesar grandes volúmenes de información, detectar patrones con mayor rapidez, coordinar unidades y mejorar la planificación. También puede contribuir a reducir tareas repetitivas y a proporcionar apoyo en situaciones en las que el tiempo de respuesta resulta decisivo.
Sin embargo, cada nueva capacidad amplía también la superficie de exposición. Cuantos más sistemas están conectados, más importante resulta proteger las redes, verificar el origen de la información y asegurar que los datos utilizados sean completos y fiables. La velocidad de una herramienta no garantiza que su resultado sea correcto.
En este contexto, la ciberseguridad deja de ser una función exclusivamente técnica para convertirse en un elemento estratégico. Proteger una plataforma no consiste únicamente en impedir accesos no autorizados. También implica comprobar su comportamiento, identificar posibles sesgos, revisar las actualizaciones y conocer qué ocurre cuando el sistema se enfrenta a una situación no prevista.
El factor humano sigue siendo decisivo
La reflexión planteada por Millán pone el foco en la necesidad de mantener el criterio humano en las decisiones de mayor impacto. La tecnología puede recomendar, priorizar o alertar, pero no debería convertirse en una caja negra cuyas conclusiones se acepten sin revisión.
Para que la automatización sea segura, los profesionales deben comprender cómo funcionan las herramientas que utilizan y cuáles son sus limitaciones. Esto requiere formación especializada, protocolos claros y ejercicios que permitan detectar errores antes de que afecten a una operación real.
También es necesario definir quién responde cuando una decisión automatizada causa un daño. Sin una cadena de responsabilidad bien delimitada, los sistemas pueden generar una falsa sensación de neutralidad: parece que nadie ha tomado la decisión porque la ha producido un algoritmo, aunque detrás exista una organización que lo ha seleccionado y puesto en marcha.
La ética debe acompañar al desarrollo tecnológico
El debate sobre la tecnología en Defensa no puede reducirse a una competición por disponer de sistemas más rápidos o sofisticados. La innovación debe avanzar junto a principios que protejan la seguridad, los derechos fundamentales y la estabilidad de las instituciones.
- Supervisión humana: las decisiones críticas deben poder ser revisadas y, cuando sea necesario, anuladas por personal autorizado.
- Transparencia: los responsables deben conocer el funcionamiento, el alcance y las limitaciones de cada sistema.
- Seguridad desde el diseño: la protección frente a ataques y fallos debe integrarse desde las primeras fases del desarrollo.
- Responsabilidad definida: debe quedar claro quién responde por el uso y los resultados de una herramienta automatizada.
- Evaluación continua: los sistemas deben someterse a pruebas y revisiones a medida que cambian los riesgos y el entorno tecnológico.
La advertencia del director general del CESTIC llega en un momento en el que la inteligencia artificial y la automatización avanzan con rapidez en todos los sectores. Para España, el desafío consiste en aprovechar sus posibilidades sin asumir que toda innovación es beneficiosa por sí misma.
La tecnología puede reforzar la seguridad, pero también multiplicar los daños cuando se emplea sin controles adecuados. Por eso, el mensaje de las Fuerzas Armadas españolas resulta aplicable a cualquier ámbito: cuanto mayor es la capacidad de un sistema, mayor debe ser la responsabilidad con la que se utiliza.