El Gobierno prepara la retirada gradual de tecnología china de las redes estatales
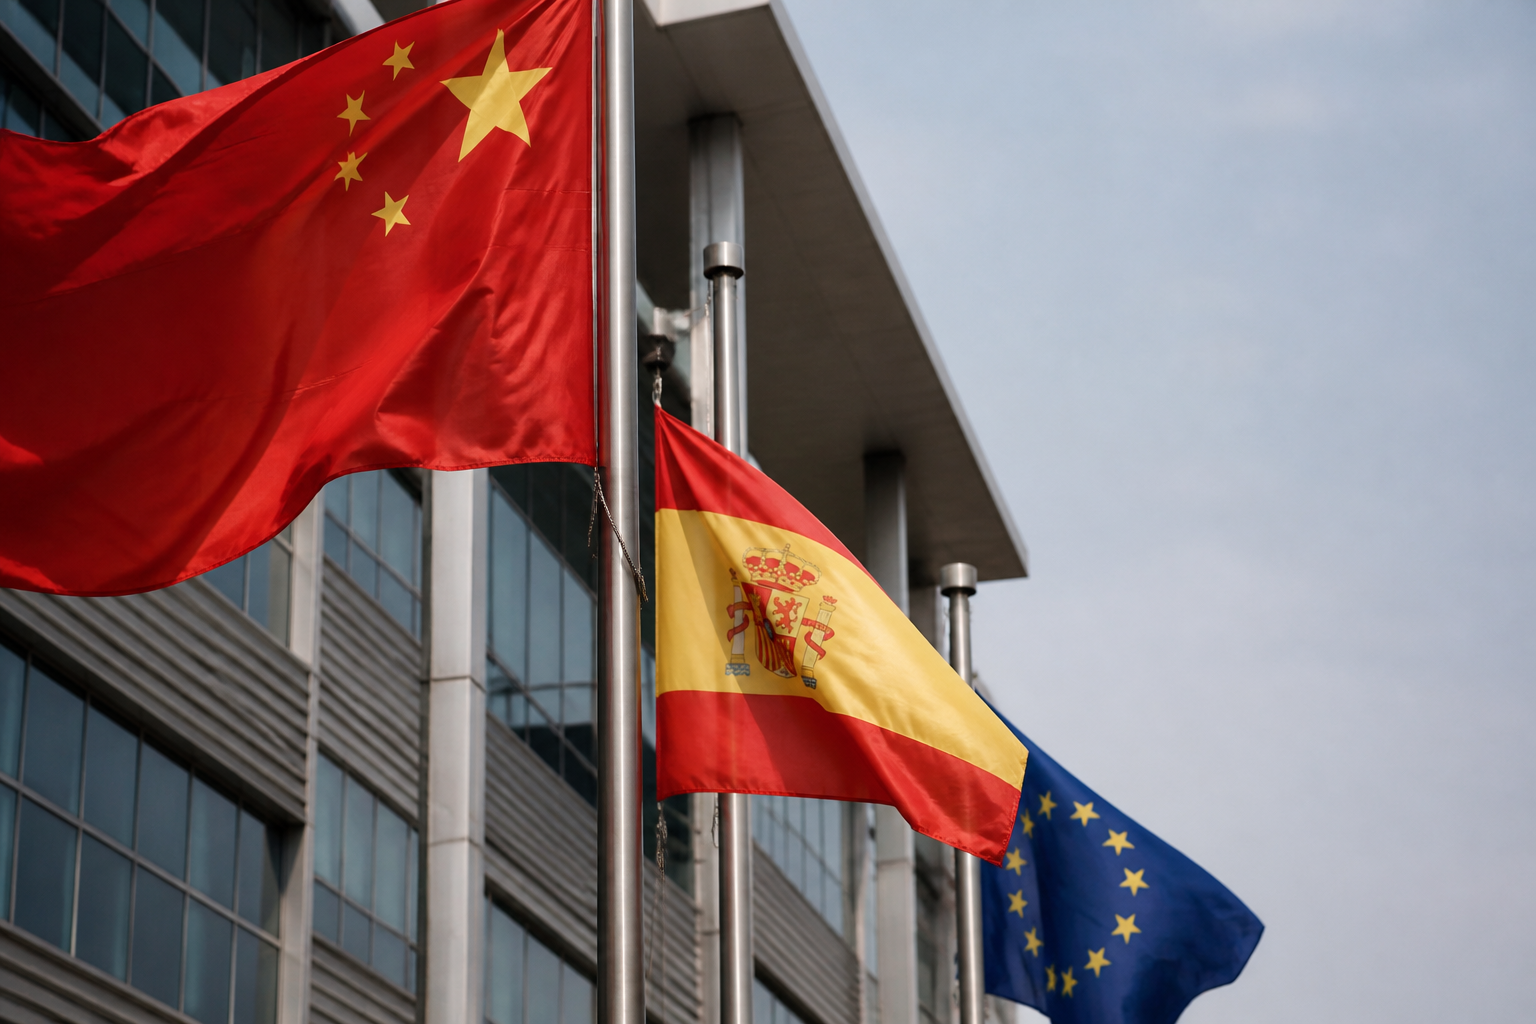
El Gobierno ha puesto en marcha un proyecto para reforzar la seguridad de las redes estatales y reducir la presencia de tecnología china en sistemas considerados estratégicos. La iniciativa contempla la sustitución progresiva de determinados equipos por soluciones de fabricantes estadounidenses, junto con una revisión de la infraestructura crítica y la creación de un centro nacional de monitoreo y respuesta ante incidentes informáticos.
La medida afecta a un ámbito especialmente sensible: las comunicaciones y los sistemas tecnológicos que sostienen servicios públicos, organismos de la Administración e infraestructuras esenciales. El objetivo declarado es elevar la capacidad de prevención, detección y reacción frente a posibles ciberataques, así como limitar la dependencia de proveedores considerados de riesgo.
Una sustitución escalonada de los equipos sensibles
El plan no plantea una renovación inmediata de toda la tecnología instalada. La sustitución se desarrollará de forma gradual, atendiendo al nivel de sensibilidad de cada sistema, a su importancia para la continuidad de los servicios y a las necesidades técnicas de cada organismo.
Esta estrategia permitiría reducir el impacto operativo y económico de la transición. Cambiar equipos de red, sistemas de comunicaciones y plataformas de gestión exige planificación, pruebas de compatibilidad y periodos de migración. En muchos casos, además, las redes estatales no pueden interrumpirse sin afectar a servicios esenciales.
La revisión se centrará previsiblemente en aquellos componentes que gestionan información crítica o que cuentan con acceso privilegiado a las redes públicas. Entre ellos pueden encontrarse sistemas de conectividad, dispositivos de administración remota, herramientas de supervisión y equipos utilizados para proteger el tráfico de datos.
Un centro nacional para vigilar las amenazas
Uno de los elementos principales del proyecto es la creación de un centro nacional de monitoreo y respuesta ante incidentes informáticos. Esta unidad tendrá como misión centralizar la supervisión de las redes estatales y coordinar la actuación ante ataques, intrusiones o fallos de seguridad.
La concentración de información permitiría identificar patrones comunes entre incidentes que, analizados por separado, podrían pasar desapercibidos. También facilitaría el intercambio de alertas, indicadores de compromiso y procedimientos de respuesta entre los distintos organismos públicos.
Además de vigilar la actividad de las redes, el centro podría desempeñar funciones de coordinación durante una emergencia. La respuesta ante un ciberataque requiere determinar qué sistemas están afectados, aislar las partes comprometidas y restablecer los servicios con garantías. Para ello resulta esencial disponer de protocolos comunes y de una cadena de mando claramente definida.
La infraestructura crítica, en el centro de la revisión
El proyecto incluye una evaluación de la infraestructura crítica, es decir, de los sistemas cuyo funcionamiento resulta indispensable para la actividad del Estado y la prestación de servicios básicos. La revisión pretende localizar equipos sensibles, dependencias tecnológicas y posibles puntos débiles en las redes.
El análisis no se limitará necesariamente a la Administración central. Las redes públicas suelen estar conectadas con organismos territoriales, empresas suministradoras y proveedores tecnológicos externos. Por este motivo, la seguridad de un sistema puede depender también de elementos que se encuentran fuera de su perímetro directo.
La sustitución de tecnología será, por tanto, solo una parte de la estrategia. La protección efectiva exige combinar equipos confiables con actualizaciones periódicas, controles de acceso, segmentación de redes, copias de seguridad y formación del personal. Una infraestructura segura no depende únicamente del origen de sus componentes.
Más control sobre los proveedores tecnológicos
La decisión refleja la creciente preocupación de los gobiernos por la dependencia de fabricantes extranjeros en sectores estratégicos. Las redes de telecomunicaciones y los sistemas de gestión contienen información de alto valor y pueden convertirse en objetivos prioritarios en contextos de tensión internacional.
La elección de proveedores estadounidenses responde a la búsqueda de alternativas consideradas más alineadas con los intereses de seguridad del Gobierno. Sin embargo, el cambio también plantea retos relacionados con los costes, la disponibilidad de equipos y la integración con la tecnología que seguirá operativa durante el periodo de transición.
Para evitar nuevas dependencias, las administraciones tendrán que valorar no solo el país de origen de los fabricantes, sino también la transparencia de sus procesos, la posibilidad de auditar el software, la gestión de vulnerabilidades y la capacidad de mantener los sistemas durante todo su ciclo de vida.
Un proceso con impacto técnico y presupuestario
La renovación de las redes estatales requerirá inversiones y una planificación a varios años. El presupuesto deberá cubrir la adquisición de nuevos equipos, la instalación, las pruebas de seguridad, la formación de los trabajadores y la retirada controlada de los dispositivos sustituidos.
También será necesario establecer criterios homogéneos para decidir qué tecnología debe reemplazarse primero. La prioridad previsiblemente recaerá en los sistemas con mayor exposición, aquellos que gestionen información especialmente sensible o los que puedan comprometer otras redes si son vulnerados.
El éxito del proyecto dependerá de que la transición se realice sin interrupciones y de que el nuevo modelo incluya mecanismos de evaluación continua. La ciberseguridad no termina con el cambio de proveedor: requiere vigilancia constante, capacidad de reacción y revisiones periódicas para adaptarse a amenazas cada vez más sofisticadas.