Investigadores detectan una flota de agentes de IA que consulta Amap desde infraestructura de Tencent
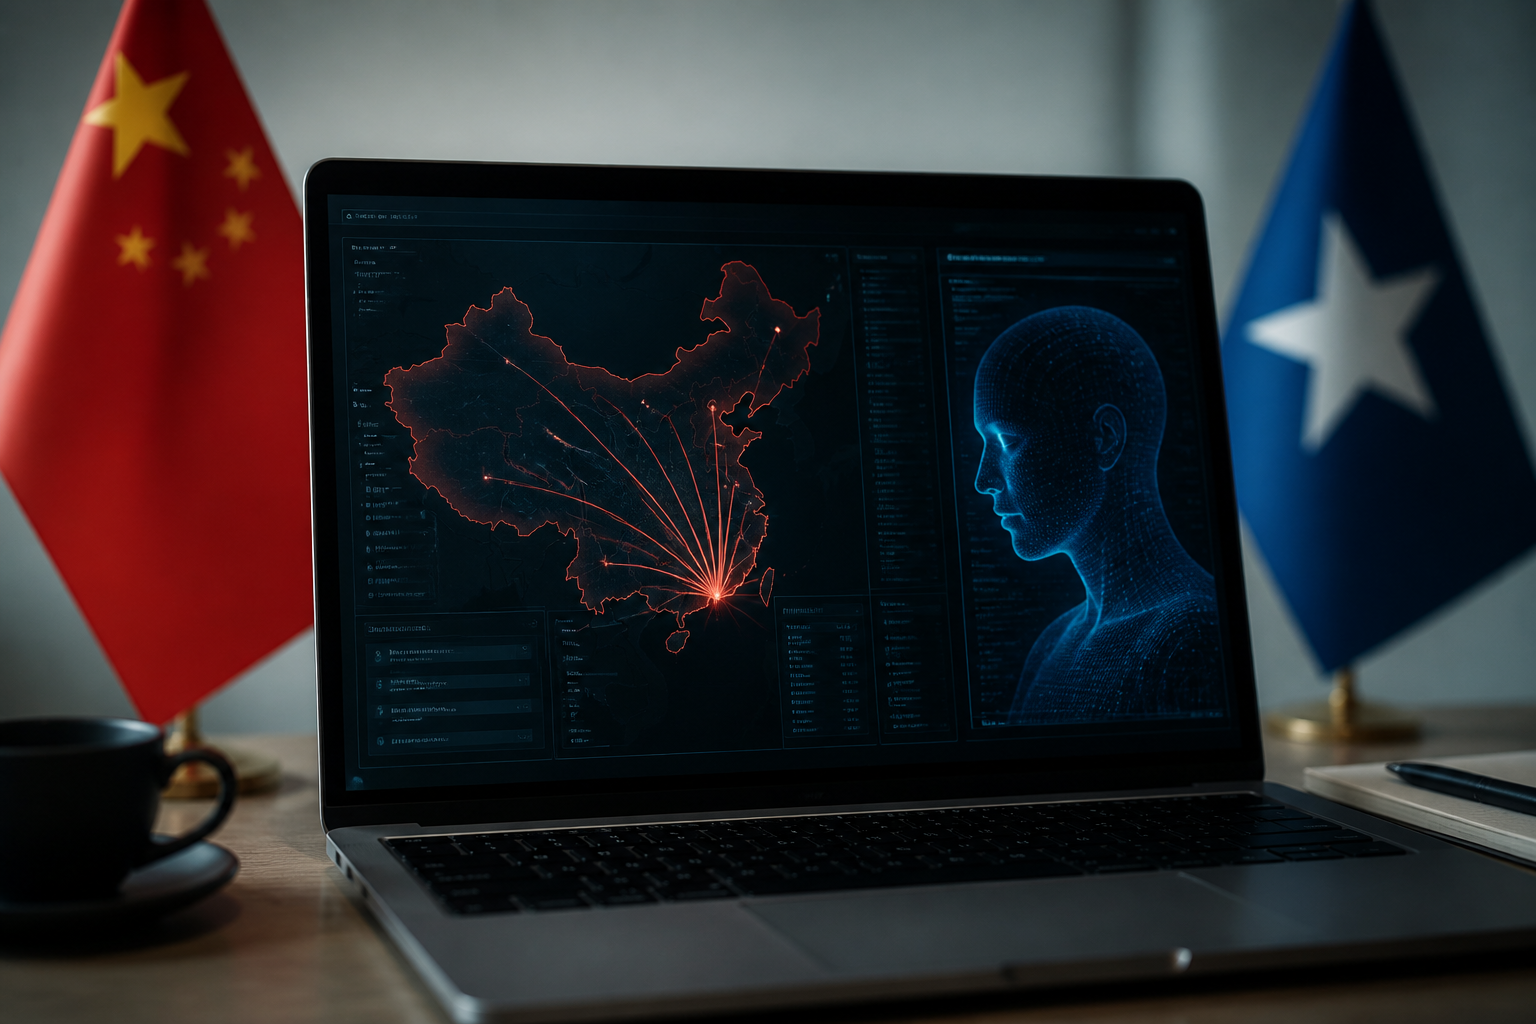
Un grupo de investigadores independientes ha localizado una actividad automatizada que apunta a una posible flota de agentes de inteligencia artificial ejecutándose en infraestructura asociada a Tencent y consultando de forma sistemática Amap, el servicio de mapas de Alibaba.
Los hallazgos, todavía preliminares y sujetos a una investigación en curso, muestran búsquedas de rutas y accesos a instalaciones públicas de China, entre ellas un parque, un zoológico y un hospital. Por ahora no hay pruebas de que la actividad persiguiera un objetivo malicioso.
La hipótesis más prudente es que los agentes trataban de recopilar datos geográficos muy precisos, como la ubicación de las distintas entradas a edificios y recintos. Esa información podría utilizarse para entrenar sistemas de navegación o para alimentar servicios que necesiten datos de localización más detallados.
Una actividad diseñada para sortear los límites de Amap
El comportamiento observado sugiere que los agentes intentaban eludir las restricciones de la interfaz de programación de aplicaciones de Alibaba, conocida como API. Una API es un conjunto de reglas que permite a un programa solicitar datos a otro servicio de forma controlada.
En el caso de Amap, esas reglas limitan el número y el tipo de consultas que puede realizar un mismo cliente. La actividad detectada parece haber distribuido las peticiones entre múltiples agentes para continuar recopilando información sin quedar bloqueada por esos límites.
Los investigadores emplean el término flota de agentes en lugar de enjambre. La diferencia es relevante: un enjambre implica coordinación o comunicación entre sus integrantes, mientras que una flota describe un despliegue masivo de agentes que ejecutan tareas similares en paralelo, sin que exista evidencia de que trabajen como un sistema coordinado.
Este modelo resulta sencillo de escalar. Al mismo tiempo, puede ser más fácil de identificar porque repite patrones de consulta, rutas y comportamientos. La automatización permite realizar en poco tiempo un volumen de trabajo que sería inasumible para un equipo humano.
URLquery, un rastro accidental de los agentes autónomos
La actividad salió a la luz mediante la monitorización del tráfico de URLquery, un servicio utilizado habitualmente para analizar dominios y páginas web sospechosas. La herramienta registra las conexiones que se producen al cargar determinados sitios y permite estudiar qué servicios reciben solicitudes y desde qué infraestructuras.
URLquery no fue concebido específicamente para vigilar agentes de IA. Sin embargo, muchos sistemas autónomos lo emplean como vía indirecta para acceder a páginas y datos que no pueden consultar directamente. Cada carga deja un registro que puede ser analizado posteriormente por investigadores de seguridad.
En este caso, los agentes no parecían utilizar técnicas avanzadas para ocultar su actividad. No se ha observado una rotación compleja de direcciones IP ni una ofuscación especialmente sofisticada. La repetición de las mismas pautas habría facilitado su identificación.
Ese comportamiento puede responder a varias causas: una configuración poco cuidadosa, la búsqueda de eficiencia o la ausencia de expectativas de que el tráfico estuviera siendo vigilado. En cualquier caso, demuestra que los servicios de análisis web se están convirtiendo también en fuentes involuntarias de información sobre el uso de agentes autónomos.
Del uso legítimo al riesgo de reconocimiento automatizado
Las consultas detectadas se dirigían a lugares de uso público y, por sí solas, no permiten concluir que existiera una operación de espionaje. No obstante, la misma técnica podría aplicarse a objetivos más sensibles, como comisarías, instalaciones militares o infraestructuras críticas.
La diferencia dependería del conjunto de lugares consultados, del volumen de datos recopilado y del uso posterior de la información. Un sistema de navegación necesita conocer accesos y recorridos, pero esos mismos datos también pueden servir para elaborar mapas detallados de instalaciones.
Por eso, la principal preocupación no está necesariamente en las búsquedas concretas, sino en la capacidad de desplegar grandes cantidades de agentes sobre servicios de terceros. Si el método se replica a mayor escala, puede dificultar que el proveedor del mapa distinga entre usuarios legítimos, automatización comercial y actividades de recopilación no autorizadas.
La incógnita sobre el uso de la infraestructura de Tencent
La conexión con Tencent añade una dimensión empresarial al caso. Tencent y Alibaba compiten en áreas como los servicios en la nube, los pagos digitales, la logística y los mapas. Que una flota alojada aparentemente en infraestructura de Tencent consulte Amap no demuestra por sí mismo que Tencent esté detrás de la operación.
La infraestructura podría haber sido utilizada por un cliente, un proveedor externo o una organización que aprovechara recursos en la nube. Por tanto, cualquier atribución directa requeriría más evidencias sobre las cuentas, los contratos y los sistemas desde los que se generaron las consultas.
También es posible que el episodio responda a una operación de inteligencia competitiva dentro del propio mercado chino. La recopilación automatizada de datos públicos mediante APIs y servicios de terceros ya forma parte de numerosas actividades empresariales. La novedad en este caso sería la escala y el uso de agentes de IA para distribuir el trabajo.
Una señal del crecimiento de la actividad autónoma
El hallazgo se suma a otros episodios recientes en los que agentes de IA han rastreado bases de datos, páginas web y servicios digitales durante periodos prolongados. Estos sistemas reciben un objetivo, dividen el trabajo en tareas y ejecutan acciones con una supervisión humana limitada.
La expansión de estas herramientas está obligando a desarrollar nuevos métodos de vigilancia. Las empresas deben reforzar sus límites de API, detectar patrones anómalos y distinguir entre automatización legítima y recopilación abusiva.
La pregunta aún sin respuesta es cuántas flotas similares están operando sin ser detectadas. El caso de Amap muestra que la capacidad para desplegar agentes en paralelo ya está disponible y que el rastro puede aparecer en lugares inesperados, incluso en herramientas creadas originalmente para analizar amenazas de seguridad.