La carrera de la inteligencia artificial cambia de regla: presentar un modelo ya no implica abrirlo al público
La industria de la inteligencia artificial está modificando una de sus costumbres más asentadas. Hasta ahora, anunciar un nuevo modelo solía significar ponerlo a disposición de los usuarios mediante un chatbot, una API o ambas vías. En 2026, sin embargo, las compañías están optando cada vez más por lanzamientos restringidos y accesos escalonados.
El cambio afecta especialmente a los sistemas más avanzados. OpenAI tenía previsto presentar GPT-6.1 Astra durante su evento para desarrolladores, pero canceló el lanzamiento en la víspera. Google, por su parte, ha anunciado Gemini 4 Argon, aunque su disponibilidad inicial está limitada a un grupo reducido de usuarios y colaboradores.
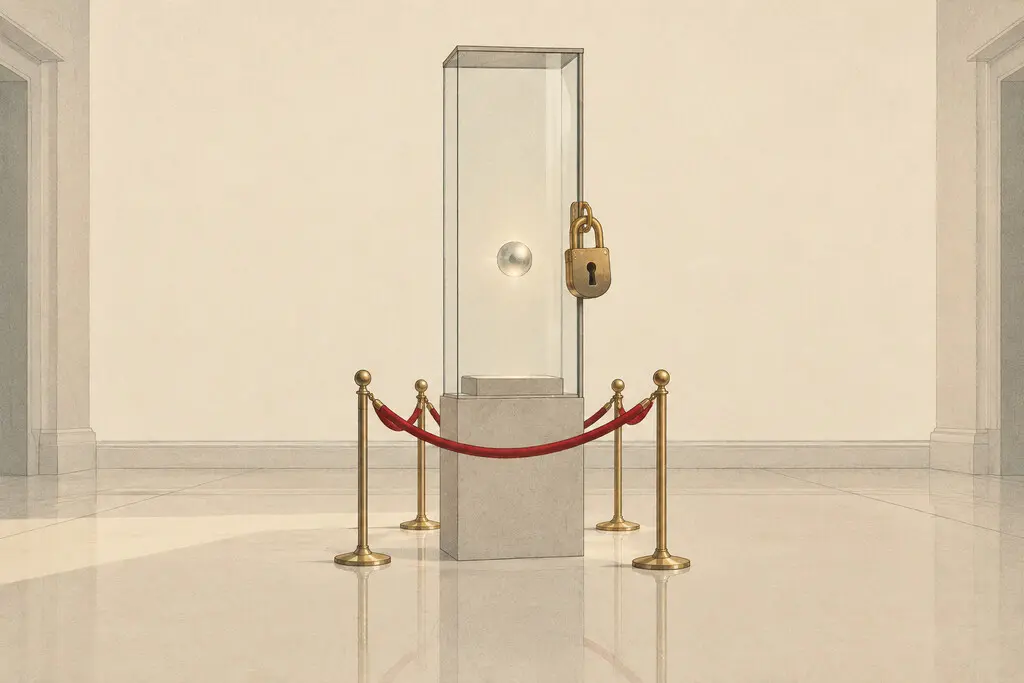
El resultado es una nueva realidad: un modelo puede estar oficialmente presentado, pero no ser realmente accesible para la mayoría. El anuncio deja de coincidir con la apertura del producto y pasa a ser el inicio de un proceso de selección.
Del lanzamiento abierto al acceso por fases
Durante los años posteriores a la llegada de ChatGPT, el patrón era relativamente sencillo. La empresa anunciaba el modelo, habilitaba una interfaz conversacional y, en muchos casos, ofrecía también una API para que otras compañías pudieran integrarlo en sus aplicaciones.
Una API, o interfaz de programación de aplicaciones, permite que un servicio externo envíe peticiones a un modelo y reciba sus respuestas sin necesidad de utilizar el chatbot oficial. Es una pieza esencial para probar el rendimiento de una inteligencia artificial en productos reales, desde asistentes empresariales hasta herramientas de programación.
Ese esquema se está sustituyendo por una disponibilidad progresiva. Primero acceden equipos internos, socios tecnológicos, investigadores seleccionados o clientes considerados de confianza. Más adelante puede llegar una apertura parcial, una lista de espera o una integración limitada en determinados productos.
La estrategia permite a las compañías controlar la capacidad informática, detectar errores y observar el comportamiento del sistema antes de ampliar el acceso. También reduce el riesgo de que un modelo todavía inestable se utilice de forma masiva desde el primer día.
Gemini 4 Argon y el problema de la verificación
Gemini 4 Argon representa uno de los casos más visibles de esta tendencia. Google ha difundido resultados sobre sus capacidades, pero el acceso independiente al modelo sigue siendo muy limitado. Eso dificulta que investigadores, desarrolladores y medios puedan reproducir las pruebas o comprobar si el rendimiento anunciado se mantiene en situaciones cotidianas.
Las empresas suelen medir sus modelos mediante benchmarks, pruebas estandarizadas diseñadas para comparar capacidades concretas. Estas evaluaciones pueden analizar razonamiento, programación, comprensión de textos o resolución de problemas, pero no siempre reflejan el comportamiento de un sistema en conversaciones prolongadas o tareas ambiguas.
Cuando solo el fabricante puede ejecutar el modelo, la evaluación depende en gran medida de los datos, las instrucciones y la configuración elegidos por la propia compañía. La falta de acceso no demuestra que los resultados sean incorrectos, pero sí hace más difícil validarlos de manera independiente.
Más control para las empresas, menos transparencia para el exterior
El acceso restringido también afecta a la auditoría. Auditar un sistema de inteligencia artificial significa examinar cómo responde, qué errores comete, qué sesgos puede reproducir y bajo qué condiciones ofrece resultados peligrosos o poco fiables.
Con un modelo abierto a desarrolladores y especialistas, las pruebas pueden multiplicarse y aparecer fallos que no habían sido detectados durante los ensayos internos. Si el acceso se limita a un grupo elegido por la empresa, esa revisión externa se reduce y los criterios de selección quedan fuera del escrutinio público.
La paradoja es especialmente relevante porque las compañías reclaman cada vez más confianza para desplegar sus sistemas en ámbitos profesionales. Bancos, hospitales, administraciones y empresas necesitan garantías sobre la precisión, la seguridad y la protección de datos. Sin embargo, esa confianza resulta más difícil de construir cuando no se puede comprobar el producto directamente.
La pregunta ya no es solo cuándo llegará el próximo modelo
El cambio también modifica la forma de seguir la actualidad tecnológica. La pregunta habitual era cuándo se presentaría el siguiente gran modelo y qué mejoras incorporaría. Ahora resulta igual de importante saber quién tendrá acceso, durante cuánto tiempo y con qué condiciones.
La decisión está, por ahora, en manos de las propias empresas. Son ellas las que determinan qué usuarios son suficientemente fiables, qué sectores pueden probar el sistema y qué funciones se habilitan en cada etapa. En muchos casos, esos criterios no se publican con suficiente detalle para que puedan ser evaluados desde fuera.
El nuevo modelo de despliegue puede ofrecer ventajas prácticas, como una mayor estabilidad y una respuesta más rápida ante usos problemáticos. Pero también consolida el poder de los grandes laboratorios para decidir quién puede experimentar con sus sistemas y quién debe limitarse a observar los resultados anunciados.
En este contexto, presentar una inteligencia artificial ya no equivale necesariamente a liberarla. El lanzamiento se ha convertido en una declaración corporativa, mientras que el acceso real depende de una serie de decisiones internas. Para usuarios, investigadores y empresas, conocer esas condiciones será tan importante como las capacidades que el modelo prometa sobre el papel.