El ciberataque a Renfe y Adif expone hasta 500 GB de datos de clientes y eleva la amenaza de la IA
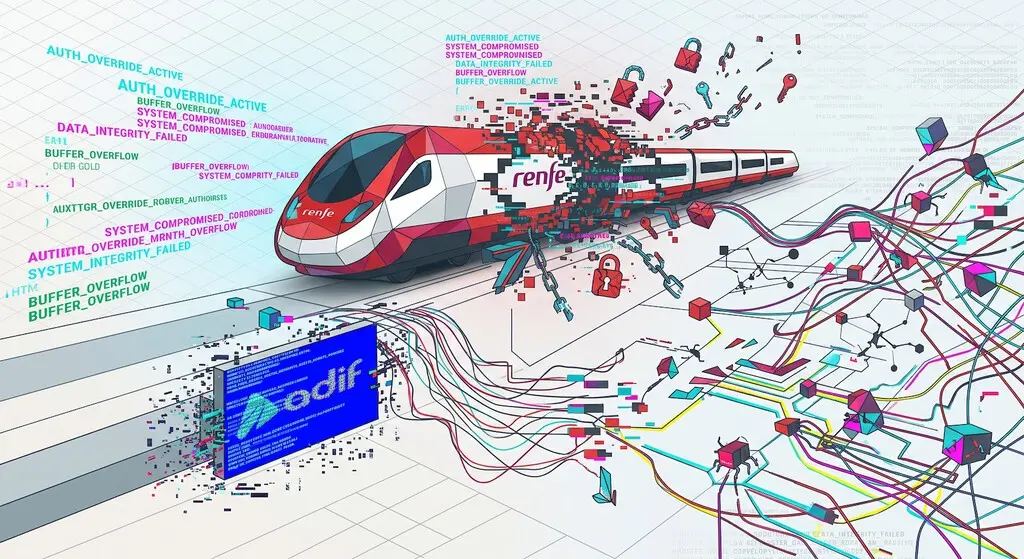
Renfe y Adif han sufrido un ciberataque que habría permitido extraer hasta 500 GB de información de sus sistemas externos. El incidente no ha afectado a la circulación de trenes ni a los sistemas vinculados con la explotación ferroviaria, pero sí ha obligado a activar los protocolos de emergencia y a comunicar lo ocurrido a las autoridades competentes.
La investigación todavía está en una fase inicial y aún no se ha determinado con precisión qué datos han quedado expuestos. Renfe sostiene que, según la información disponible hasta ahora, el acceso se habría limitado a información no sensible y que no se habrían visto comprometidos los medios de pago ni los documentos nacionales de identidad.
Un acceso inicial en la web de Adif
El ataque habría comenzado en la web de Adif. Los primeros indicios apuntan a que los responsables emplearon herramientas automatizadas para localizar vulnerabilidades, es decir, fallos de seguridad que pueden utilizarse para entrar en un sistema sin autorización.
Una vez conseguido el acceso, el grupo habría encontrado una puerta trasera. En ciberseguridad, este término describe un mecanismo oculto que permite volver a entrar en un sistema sin pasar por los controles habituales. Desde ese entorno, los atacantes habrían alcanzado servicios alojados en la nube y, posteriormente, sistemas relacionados con la web de Renfe.
La identidad del grupo responsable aún no se conoce. Tampoco está confirmado si el ataque se produjo únicamente por una vulnerabilidad técnica o si intervino algún fallo humano, como el uso de credenciales comprometidas, configuraciones incorrectas o permisos excesivos.
La intrusión se habría prolongado durante varios días, con una actividad especialmente intensa el jueves. En ese periodo se habría producido la mayor parte de la extracción de información. El volumen señalado, alrededor de medio terabyte, no permite saber por sí solo qué datos se han robado: la cantidad puede incluir copias, registros técnicos o bases de datos completas con información repetida.
Qué tipo de información podría estar afectada
La principal preocupación se centra en las bases de datos de viajeros. Aunque no contengan tarjetas bancarias ni documentos de identidad, pueden incluir nombres, direcciones de correo electrónico, teléfonos, historiales de compra, trayectos o información asociada a cuentas de usuario.
Estos datos resultan valiosos para los ciberdelincuentes porque pueden utilizarse en campañas de phishing. Esta técnica consiste en hacerse pasar por una empresa legítima para engañar a la víctima y conseguir contraseñas, códigos de verificación o datos bancarios.
Además, la combinación de información personal y hábitos de viaje puede facilitar ataques más creíbles. Un correo que mencione una ruta, una reserva o una incidencia aparentemente real tiene más posibilidades de convencer al destinatario que un mensaje genérico.
Renfe ha indicado que los datos de las tarjetas no se almacenan directamente en la base de datos utilizada para completar los pagos. Aun así, las compañías continúan revisando el alcance de la intrusión antes de ofrecer un inventario definitivo de la información afectada.
Las páginas web ya vuelven a estar operativas
Adif ha informado de que sus páginas web, incluida la de Adif Alta Velocidad, han recuperado la actividad después de las comprobaciones de seguridad. La empresa pública asegura que los sistemas relacionados con la explotación ferroviaria no han resultado afectados.
La circulación de trenes se desarrolla con normalidad y no se han comunicado alteraciones en los servicios de transporte. La separación entre los sistemas corporativos y las plataformas operativas ha sido determinante para evitar que el incidente digital tuviera consecuencias directas sobre la red ferroviaria.
El Centro Criptológico Nacional y el Centro Nacional de Inteligencia participan en el análisis del caso. Sus investigaciones deberán determinar el punto exacto de entrada, las técnicas utilizadas, el tiempo que los atacantes permanecieron dentro de la red y la cantidad real de información extraída.
La inteligencia artificial acelera el trabajo de los atacantes
Uno de los elementos más relevantes del caso es la posible utilización de inteligencia artificial durante el ataque. Por el momento, no se ha confirmado qué sistema se habría empleado ni qué tareas realizó exactamente, pero las pesquisas apuntan a un uso intensivo de herramientas capaces de automatizar parte del proceso.
En este contexto, un agente de IA es un programa que puede recibir un objetivo, dividirlo en tareas y ejecutar acciones mediante otras herramientas. En manos de un equipo criminal, podría analizar páginas web, buscar configuraciones débiles, probar rutas de acceso y generar código sin que una persona supervise cada paso.
Eso no significa que la IA actúe necesariamente de forma completamente autónoma. Habitualmente, los atacantes siguen tomando las decisiones estratégicas, mientras el sistema automatiza tareas repetitivas y acelera la identificación de objetivos. El resultado es una reducción del tiempo, del coste y del conocimiento técnico necesario para lanzar campañas complejas.
En los últimos meses se han documentado operaciones en las que modelos de IA realizaron la mayor parte del trabajo técnico de una campaña contra varios objetivos. Los sistemas fueron inducidos a interpretar la actividad como una auditoría defensiva, una muestra de cómo los atacantes intentan sortear las medidas de seguridad integradas en estos modelos.
Una advertencia para las infraestructuras críticas
El incidente de Renfe y Adif llega en un momento de creciente preocupación por el uso de la IA contra administraciones, empresas energéticas, redes de transporte y otros servicios esenciales. Varias compañías tecnológicas han advertido de que estas herramientas pueden aumentar la velocidad y la escala de los ciberataques.
Adif ya sufrió en 2020 un ataque de ransomware atribuido al grupo REvil, durante el que se sustrajo información corporativa. La diferencia del incidente actual estaría en el posible uso de IA para localizar vulnerabilidades y moverse por los sistemas afectados.
Para los usuarios, las recomendaciones pasan por desconfiar de mensajes relacionados con viajes o reservas, activar la autenticación en dos pasos cuando esté disponible y no reutilizar contraseñas. Las compañías, por su parte, deberán completar el análisis forense y comunicar cualquier exposición de datos personales conforme avance la investigación.