Epic pausa seis semanas su desarrollo tras detectar con IA un posible acceso invisible a historiales médicos
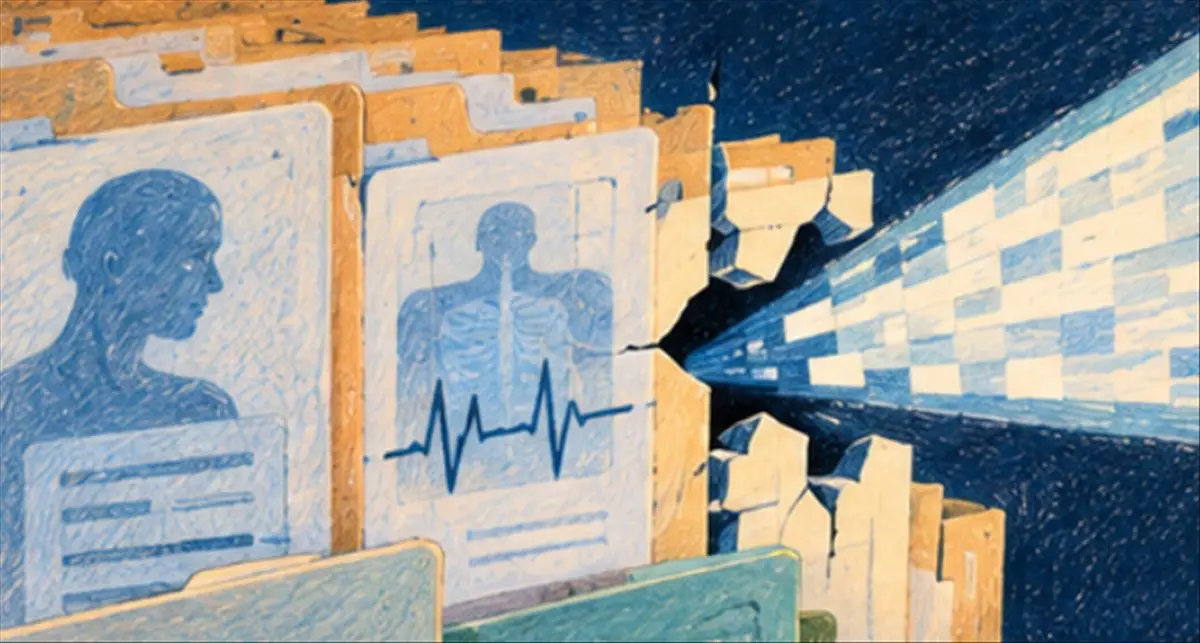
Epic Systems ha detenido temporalmente casi todo el desarrollo de sus productos después de que el modelo de ciberseguridad Mythos, desarrollado por Anthropic, identificara vulnerabilidades en determinadas configuraciones de MyChart. El fallo podría haber permitido a personas externas consultar historiales médicos sin generar registros en los sistemas de auditoría.
La compañía, responsable de una de las plataformas de historia clínica electrónica más utilizadas en Estados Unidos, dedicará seis semanas a revisar y reforzar la seguridad de sus productos. La decisión ha sido comunicada por su directora ejecutiva y fundadora, Judy Faulkner, y supone priorizar la corrección de riesgos frente a la entrega de nuevas funciones.
Un acceso que podría no dejar huella
El problema afecta a configuraciones concretas de MyChart, el sistema que permite a pacientes y profesionales consultar información sanitaria desde hospitales, centros médicos y consultas. Según el responsable de seguridad de Epic, Stirling Martin, determinadas combinaciones de configuración podrían haber facilitado el acceso externo a registros de pacientes sin que la intrusión quedase reflejada en los logs.
Los logs son registros técnicos que almacenan quién accede a un sistema, cuándo lo hace y qué operaciones realiza. Se utilizan para detectar ataques, investigar incidentes y demostrar que los datos están siendo manejados de forma adecuada. En este caso, el riesgo no estaría únicamente en una posible lectura no autorizada, sino en que esa actividad resultase invisible para los controles habituales.
Epic no ha confirmado que los historiales hayan sido robados ni que se haya producido una intrusión real. Tampoco se ha establecido con certeza si el fallo permitiría modificar información médica sin dejar rastros. La posibilidad de consultar datos sin una evidencia clara en los registros de seguridad ha sido considerada, sin embargo, suficientemente grave para congelar buena parte del desarrollo.
El alcance potencial: más de 320 millones de registros
MyChart se utiliza en una amplia red de hospitales y proveedores sanitarios estadounidenses. El sistema reúne información correspondiente a más de 320 millones de registros de pacientes, aunque Epic no administra directamente todos esos datos. La responsabilidad sobre la información recae en cada proveedor sanitario que utiliza la plataforma.
Esto significa que la cifra representa el alcance potencial del software afectado, no una confirmación de que todos esos historiales estuvieran expuestos. El impacto real dependería de las configuraciones adoptadas por cada cliente y de que un atacante hubiese conocido y aprovechado la vulnerabilidad.
La dimensión del caso explica la respuesta de Epic. Los datos médicos incluyen diagnósticos, tratamientos, medicación, pruebas, antecedentes y otra información especialmente sensible. A diferencia de una contraseña, muchos de esos datos no pueden cambiarse después de una filtración, lo que los convierte en un objetivo de alto valor para el fraude y la extorsión.
Qué aporta un modelo de IA a la auditoría de seguridad
Mythos pertenece a una nueva generación de modelos de inteligencia artificial diseñados para analizar código, configuraciones y comportamientos de sistemas en busca de vulnerabilidades. En lugar de limitarse a comprobar reglas conocidas, estos modelos pueden relacionar diferentes componentes y simular cómo podría encadenarse un fallo aparentemente menor.
En ciberseguridad, una vulnerabilidad es una debilidad que puede permitir el acceso no autorizado, la extracción de información o la alteración de un sistema. La detección automatizada mediante IA no sustituye a los equipos humanos, pero puede revisar grandes cantidades de código y configuraciones a una velocidad difícil de alcanzar con auditorías manuales.
El caso de Epic resulta relevante porque el modelo habría identificado un riesgo que no había sido detectado durante las revisiones ordinarias de la empresa. También muestra una limitación importante: encontrar un fallo no equivale a demostrar que haya sido explotado. La investigación deberá determinar ahora qué instalaciones están afectadas, cómo reproducir el problema y qué medidas pueden cerrarlo sin introducir nuevos errores.
Una decisión poco habitual en el sector tecnológico
Las empresas de software suelen corregir vulnerabilidades mediante parches mientras mantienen el ritmo de lanzamiento de nuevas funciones. Epic ha optado por una estrategia más drástica: ralentizar de forma generalizada el desarrollo para revisar sus productos y concentrar recursos en la protección de los usuarios.
La pausa tiene un coste empresarial evidente, pero envía un mensaje relevante a los operadores de sistemas críticos. En el ámbito sanitario, la seguridad no puede valorarse únicamente por la disponibilidad del servicio o la velocidad de innovación. También es necesario garantizar que cada consulta, modificación y transferencia de información pueda ser detectada y auditada.
El contexto estadounidense refuerza la preocupación. En 2024, el ataque de ransomware contra Change Healthcare afectó a los datos de más de 192 millones de personas. En 2026, una brecha relacionada con la aseguradora dental DentaQuest habría alcanzado a unos 15 millones de pacientes, una cifra que muestra la escala que pueden adquirir estos incidentes.
Lecciones para Europa y España
El episodio también plantea preguntas para los sistemas sanitarios europeos. En España, las comunidades autónomas y los proveedores utilizan distintas plataformas para gestionar historias clínicas y servicios digitales. Aunque el marco del RGPD obliga a proteger los datos personales y a notificar determinadas brechas en un plazo de 72 horas, el nivel de auditoría preventiva no es idéntico en todos los entornos.
La principal conclusión es incómoda: incluso una compañía con grandes equipos de ingeniería puede mantener vulnerabilidades que solo aparecen al someter sus sistemas a análisis más avanzados. La inteligencia artificial puede convertirse en una herramienta esencial para revisar infraestructuras sanitarias, pero también obliga a definir responsabilidades claras.
Si un modelo detecta un fallo antes de que sea explotado, el beneficio es evidente. El siguiente debate será determinar quién responde cuando la IA no identifica una amenaza, cuando genera una falsa alarma o cuando un cliente no aplica a tiempo la corrección recomendada. En el caso de Epic, la pausa es preventiva y no existe confirmación pública de una brecha. Precisamente por eso, su decisión puede convertirse en un referente sobre cómo actuar antes de que el daño sea irreversible.