Un permiso de Claude Code puede haber expuesto miles de contraseñas en repositorios públicos de GitHub
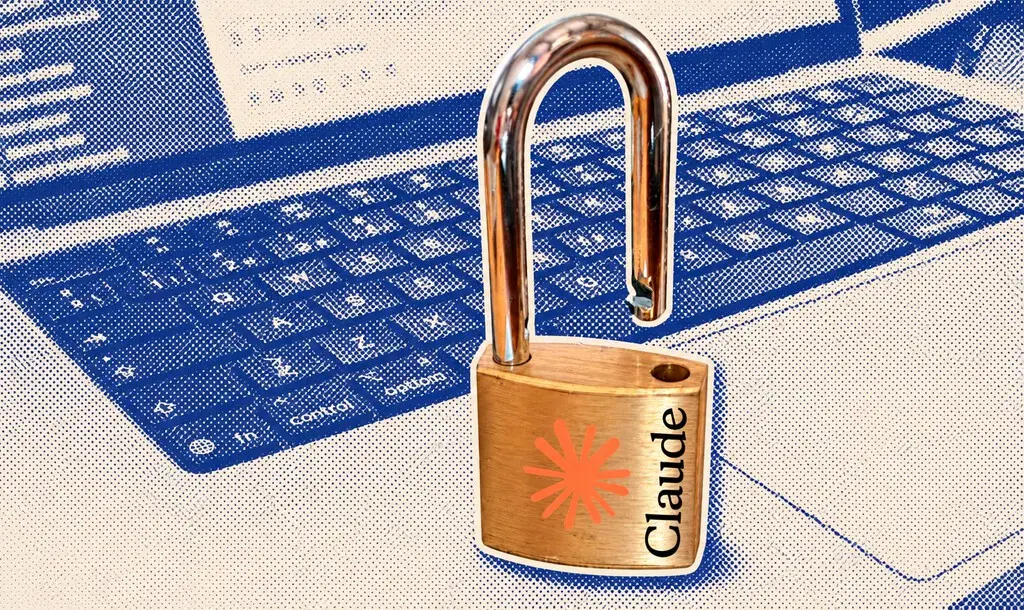
Una opción diseñada para ahorrar tiempo en Claude Code, la herramienta de programación asistida por inteligencia artificial de Anthropic, ha terminado provocando un riesgo de seguridad considerable. Al seleccionar Sí, y no vuelvas a preguntar, algunos usuarios permitieron que comandos con credenciales sensibles quedaran almacenados en archivos del proyecto y acabaran publicados en GitHub.
El problema afecta a contraseñas de bases de datos, accesos a servidores mediante SSH, claves privadas, tokens de GitHub y credenciales de AWS. En los casos en los que esos repositorios eran públicos, la información podía quedar al alcance de cualquier persona capaz de localizarla.
El permiso que guardaba los comandos completos
Claude Code puede funcionar en modo automático, aunque normalmente solicita confirmación cuando necesita ejecutar una acción relevante. Esta protección pretende evitar que la inteligencia artificial modifique archivos, ejecute comandos o altere el proyecto sin supervisión humana.
Para no repetir la misma pregunta, la aplicación ofrece una opción que permite autorizar una acción de forma permanente. El usuario puede aprobarla y pedir que no vuelva a ser consultado. El inconveniente es que Claude Code guardaba el comando literal utilizado para obtener ese permiso.
La información se registraba en el archivo .claude/settings.local.json. Si el comando contenía una contraseña o una clave de acceso escrita directamente, esa credencial podía almacenarse en texto plano, sin cifrado ni ocultación.
El archivo está concebido para permanecer en el ordenador del desarrollador y Claude Code lo excluye de Git cuando lo crea. Sin embargo, esa protección depende de que el usuario mantenga el fichero fuera del repositorio. Si se añade manualmente, se fuerza su inclusión o ya existía antes de iniciar el proyecto, puede viajar a GitHub junto con el resto del código.
Qué tipo de información podía quedar expuesta
El riesgo no se limita a una contraseña aislada. Las credenciales guardadas en estos archivos pueden permitir el acceso a servicios completos, infraestructuras de producción o cuentas utilizadas para desplegar aplicaciones.
- Contraseñas de bases de datos y servicios internos.
- Usuarios y claves para conexiones SSH.
- Claves privadas empleadas en sistemas de autenticación.
- Tokens de acceso a GitHub.
- Claves de acceso de Amazon Web Services.
- Otros secretos incluidos directamente en comandos de terminal.
Una clave API publicada puede ser utilizada por terceros para consumir servicios de pago, acceder a información privada o modificar recursos en la nube. Dependiendo de los permisos asociados, una filtración puede traducirse en una factura inesperada, el robo de datos o la toma de control de un entorno tecnológico.
El auge del vibecoding aumenta la superficie de riesgo
El incidente se produce en un momento de fuerte crecimiento del denominado vibecoding, una forma de desarrollar software en la que el usuario describe lo que quiere y delega buena parte de la programación en un agente de inteligencia artificial.
Los modelos de lenguaje de gran tamaño, conocidos como LLM, generan respuestas y código prediciendo qué texto resulta más probable a partir del contexto recibido. Los agentes de programación van un paso más allá: pueden leer archivos, ejecutar comandos y proponer cambios dentro de un proyecto.
Esta automatización acelera el desarrollo, pero también facilita que los usuarios acepten cambios sin revisar todos los archivos generados. Un comando aparentemente rutinario puede incluir credenciales, rutas internas o permisos que no deberían salir del equipo local.
El volumen de actividad en GitHub refleja esta transformación. Durante los doce meses anteriores al 30 de septiembre de 2026 se registraron 17.900 millones de pushes y 34.300 millones de commits. Además, más del 40% de las solicitudes de cambios o pull requests creadas en septiembre tenían el origen en un agente de inteligencia artificial, frente al 17% registrado en marzo.
Anthropic prepara cambios, pero recomienda actuar ya
El responsable de Claude Code, Boris Cherny, reconoció que la herramienta no limpiaba los secretos antes de guardar los comandos. También defendió que el archivo está pensado para uso local y que los casos publicados en repositorios se habrían producido después de que los usuarios lo añadieran manualmente al control de versiones.
La compañía recomienda utilizar el modo automático con precaución y activar el escaneo de secretos en los repositorios. Estas herramientas buscan detectar contraseñas, tokens y claves privadas antes de que lleguen al código público.
El equipo de Claude Code está probando dos mejoras: la detección automática de posibles filtraciones cuando se aprueban comandos y un escáner básico de secretos integrado en la aplicación. Por ahora no hay una fecha confirmada para su llegada.
Qué deberían hacer los usuarios afectados
Los desarrolladores que hayan utilizado la opción de autorización permanente deberían revisar el archivo .claude/settings.local.json y el historial completo del repositorio. Borrar el fichero en la versión actual no basta si las credenciales siguen presentes en commits anteriores.
- Revocar y sustituir inmediatamente las claves que hayan podido quedar expuestas.
- Comprobar los registros de acceso y actividad de las cuentas afectadas.
- Añadir el archivo local a las reglas de exclusión de Git.
- Activar sistemas de detección de secretos antes de publicar cambios.
- Evitar escribir contraseñas directamente en comandos ejecutados por agentes de IA.
El caso demuestra que aprobar una acción automatizada no equivale únicamente a permitir su ejecución. También puede autorizar a la herramienta a conservar datos asociados a esa acción. En un entorno donde cada vez más código se genera y publica con ayuda de la IA, revisar qué archivos se suben a GitHub se convierte en una medida de seguridad tan importante como revisar el propio código.