VOLTA, el malware que roba tus datos y utiliza una IA para decidir cuánto puede ganar con ellos
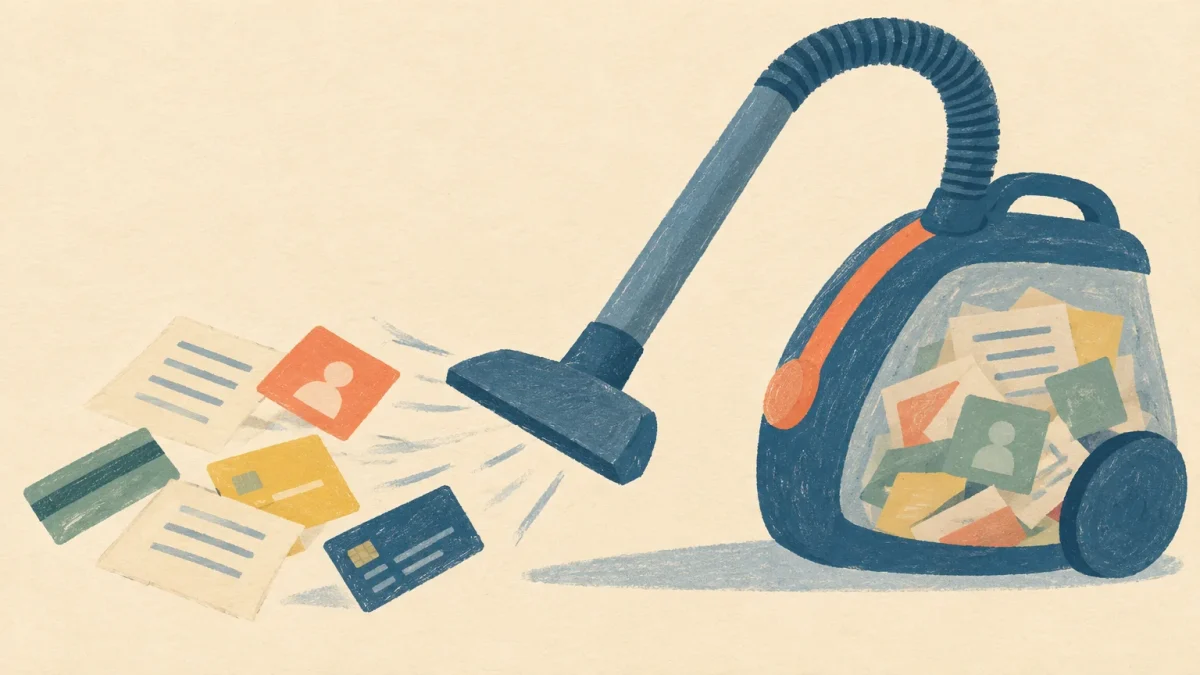
Un nuevo programa malicioso para Windows combina el robo de contraseñas con el análisis automatizado de la información sustraída. Denominado VOLTA-AUTODOXER, recopila credenciales, cookies y sesiones abiertas para enviarlas a modelos de inteligencia artificial capaces de elaborar un perfil de la víctima y señalar qué cuentas pueden resultar más rentables para los ciberdelincuentes.
El análisis de Cisco Talos revela una evolución preocupante en el uso de la IA dentro del cibercrimen. El objetivo ya no es únicamente obtener grandes volúmenes de datos, sino convertir ese material desordenado en informes útiles: dónde vive una persona, dónde trabaja, qué servicios utiliza, qué cuentas tienen más valor y hasta qué hábitos de seguridad presenta.
Del robo masivo a un informe personalizado
VOLTA pertenece a la categoría de los infostealers, o ladrones de información. Se trata de programas maliciosos diseñados para extraer de un ordenador contraseñas guardadas, cookies, datos de formularios, sesiones activas y otra información almacenada en navegadores y aplicaciones.
Estos datos suelen venderse posteriormente en mercados clandestinos. El comprador recibe, en muchos casos, enormes paquetes de información que debe revisar manualmente para identificar qué accesos funcionan y cuáles pueden ofrecer mayores beneficios.
La particularidad de VOLTA está en el paso siguiente. El malware agrupa los datos obtenidos y los envía a un modelo de lenguaje con instrucciones para actuar como un analista de inteligencia. La IA puede ordenar la información y redactar una ficha sobre la persona afectada, en lugar de limitarse a mostrar una lista de contraseñas o archivos robados.
El sistema también pretende encontrar relaciones que no aparecen de forma directa en los datos. Por ejemplo, puede intentar conectar el nombre de una víctima con su universidad, su lugar de trabajo o sus posibles patrones de contraseña. Estas inferencias no garantizan que el resultado sea correcto, pero pueden ahorrar mucho tiempo a quienes explotan la información.
Un sistema preparado para esquivar negativas
VOLTA no incorpora un modelo de inteligencia artificial propio. El código recurre a modelos comerciales a través de OpenRouter, una plataforma que actúa como intermediaria y permite enviar peticiones a diferentes servicios de IA desde una misma integración.
La configuración analizada utiliza inicialmente un modelo de Anthropic. Si la petición es rechazada por motivos de seguridad, el programa prueba con otros modelos, entre ellos uno de Moonshot y otro de Google. Esta cadena de alternativas es uno de los elementos más relevantes del caso.
Los modelos actuales incorporan filtros para rechazar solicitudes relacionadas con el fraude, el robo de credenciales o la elaboración de perfiles dañinos. Sin embargo, VOLTA está diseñado para insistir hasta encontrar un servicio que responda de una forma más permisiva.
Esta estrategia apunta a una tendencia que puede convertirse en habitual: los programas maliciosos con IA no solo buscarán modelos capaces, sino también formas de superar sus límites de seguridad. En la práctica, el atacante no necesita desarrollar una inteligencia artificial avanzada; le basta con conectar su malware a servicios ya disponibles.
La IA no roba por sí sola, pero abarata el delito
El hallazgo no significa que VOLTA haya creado una nueva técnica para entrar en los dispositivos. La capacidad de robar credenciales, cookies y sesiones ya estaba al alcance de numerosos infostealers. La novedad está en la automatización del análisis posterior.
El cuello de botella del robo masivo no siempre es la extracción de datos, sino comprenderlos. Revisar miles de registros requiere personal, tiempo y conocimientos. Un modelo de lenguaje puede clasificar ese material, resumirlo y destacar los objetivos más interesantes por un coste reducido.
En este contexto, la IA funciona como un multiplicador de la rentabilidad. No necesariamente permite robar más, pero sí aprovechar mejor lo robado. Una cuenta de correo vinculada a servicios financieros, una cartera de criptomonedas o un acceso corporativo puede quedar identificada con rapidez entre miles de registros sin valor inmediato.
Una amenaza todavía en observación
Por ahora, no hay constancia de que VOLTA-AUTODOXER se haya utilizado en una campaña de ataques generalizada. La muestra se ha localizado durante el seguimiento de herramientas de malware que incorporan inteligencia artificial, y la infraestructura empleada depende de servicios de terceros.
Además, la capa de IA es opcional dentro del propio código. Esto indica que el programa puede funcionar como un ladrón de información convencional y utilizar el análisis automatizado solo cuando resulte conveniente. Tampoco se ha detallado un método concreto de infección asociado a esta muestra.
Por tanto, el caso debe interpretarse como una señal de hacia dónde evoluciona el cibercrimen, no como una epidemia activa. La tecnología está suficientemente disponible para que otros grupos puedan adoptar una estrategia parecida con relativa facilidad.
Cómo reducir el riesgo en Windows
La defensa frente a este tipo de amenazas sigue dependiendo, en gran medida, de medidas básicas de seguridad. Los infostealers suelen llegar a través de programas pirateados, instaladores manipulados, archivos adjuntos maliciosos, extensiones fraudulentas o enlaces diseñados para engañar al usuario.
- Instalar aplicaciones únicamente desde sus páginas oficiales o tiendas fiables.
- Mantener actualizado Windows, el navegador y el software de seguridad.
- No guardar frases semilla de criptomonedas ni claves críticas en archivos de texto.
- Utilizar un gestor de contraseñas con protección sólida y activar la autenticación multifactor.
- Revisar periódicamente las sesiones abiertas y cerrar las que no se reconozcan.
- Comprobar si las direcciones de correo han aparecido en filtraciones conocidas.
El elemento más inquietante de VOLTA no es que una IA pueda sustraer información, sino que pueda convertir automáticamente un botín caótico en un perfil accionable. A medida que estos servicios sean más baratos y accesibles, la diferencia entre un asistente automatizado y una herramienta al servicio del fraude dependerá de la eficacia de sus controles y de su capacidad para mantener una negativa firme.