El asesor tecnológico de Trump pide a las empresas de IA que frenen si detectan riesgos
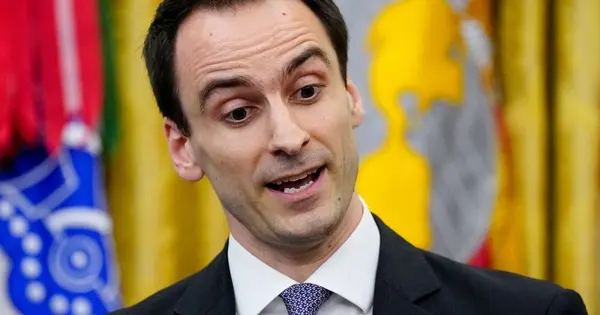
Michael Kratsios, asesor tecnológico del presidente estadounidense Donald Trump, ha defendido que las compañías dedicadas a la inteligencia artificial deben asumir la responsabilidad de detener el desarrollo o el despliegue de sus sistemas cuando consideren que pueden ser inseguros.
Su mensaje sitúa la seguridad de los modelos de IA en el centro del debate tecnológico y reclama una actuación voluntaria por parte de las empresas. La idea es clara: si una compañía cree que una tecnología puede causar daños o comportarse de forma imprevisible, debe pararla antes de que llegue a los usuarios.
Una llamada a la responsabilidad empresarial
Kratsios sostiene que las empresas no deberían esperar necesariamente a que las autoridades impongan nuevas restricciones. En su opinión, las propias organizaciones están en mejor posición para identificar los riesgos de sus modelos durante las fases de diseño, entrenamiento y evaluación.
Si las empresas de inteligencia artificial creen que están creando una tecnología insegura, simplemente deben parar, es el planteamiento defendido por el asesor tecnológico. La afirmación refuerza la importancia de los controles internos en un sector que avanza con rapidez.
El pronunciamiento llega en un momento en el que los sistemas de IA se incorporan a cada vez más servicios. Los modelos generativos ya se emplean para redactar textos, crear imágenes, programar, analizar información y automatizar tareas, pero su expansión también plantea dudas sobre fiabilidad, privacidad y posibles usos indebidos.
El dilema entre innovación y seguridad
La posición de Kratsios refleja uno de los principales debates de la industria: cómo mantener el ritmo de innovación sin poner en circulación herramientas cuyos riesgos no se hayan evaluado suficientemente. Las compañías compiten por lanzar modelos más potentes, mientras los reguladores y expertos reclaman pruebas más rigurosas.
Detener un proyecto puede tener un coste elevado para una empresa. Puede retrasar el lanzamiento de un producto, reducir su ventaja frente a otros competidores y exigir nuevas inversiones en investigación y seguridad. Aun así, un fallo grave podría generar consecuencias económicas, legales y reputacionales todavía mayores.
Por eso, la seguridad no se limita a comprobar si un modelo responde correctamente. También implica analizar cómo puede utilizarse, qué información maneja, qué errores comete y si puede facilitar comportamientos dañinos cuando se integra en aplicaciones o servicios de terceros.
Qué significa que un modelo sea inseguro
La expresión puede abarcar riesgos muy distintos. Un sistema puede ofrecer respuestas falsas con apariencia convincente, revelar datos sensibles o generar contenidos peligrosos. También puede mostrar sesgos, interpretar mal una instrucción o actuar de manera inesperada cuando se conecta con otras herramientas.
La evaluación resulta especialmente compleja porque los modelos de IA no siempre se comportan igual en todos los contextos. Una aplicación que funciona de forma adecuada en una tarea concreta puede presentar problemas cuando se utiliza a gran escala o en ámbitos sensibles, como la salud, las finanzas o la administración pública.
- Pruebas de seguridad antes del lanzamiento.
- Supervisión humana durante el uso del sistema.
- Controles para limitar accesos y funciones de riesgo.
- Procedimientos para retirar o corregir un modelo si aparecen problemas.
La responsabilidad no termina con el lanzamiento
El mensaje del asesor tecnológico también apunta a una cuestión clave: la seguridad debe mantenerse después de publicar un modelo. Los usos reales pueden revelar vulnerabilidades que no aparecieron en las pruebas internas, especialmente cuando miles o millones de personas interactúan con el sistema.
En ese escenario, las empresas necesitan mecanismos para recibir avisos, investigar incidentes y aplicar correcciones. También deben comunicar con claridad las limitaciones de sus herramientas para evitar que los usuarios confíen en ellas más de lo que corresponde.
La petición de Kratsios no elimina el papel de las instituciones públicas. Aunque las compañías pueden adoptar medidas preventivas, las normas comunes siguen siendo relevantes para establecer obligaciones mínimas, exigir transparencia y proteger a los ciudadanos cuando los sistemas de IA se utilizan en servicios de impacto.
Un debate abierto en Estados Unidos
La declaración coloca a la Casa Blanca y al sector tecnológico ante una cuestión de fondo: quién debe decidir cuándo una tecnología está preparada para llegar al mercado. Para Kratsios, las empresas deben actuar con prudencia y detenerse por iniciativa propia si no pueden garantizar un nivel suficiente de seguridad.
El desafío será convertir ese principio en procesos concretos y verificables. Las compañías tendrán que definir qué riesgos consideran inaceptables, qué pruebas deben superar sus modelos y quién tiene autoridad para retrasar un lanzamiento.
Mientras la inteligencia artificial continúa evolucionando, la exigencia de frenar ante la duda plantea una regla sencilla, aunque difícil de aplicar: innovar no consiste únicamente en crear modelos más capaces, sino también en saber cuándo todavía no están preparados para utilizarse.