Australia lleva a la ONU el debate sobre los límites de la inteligencia artificial
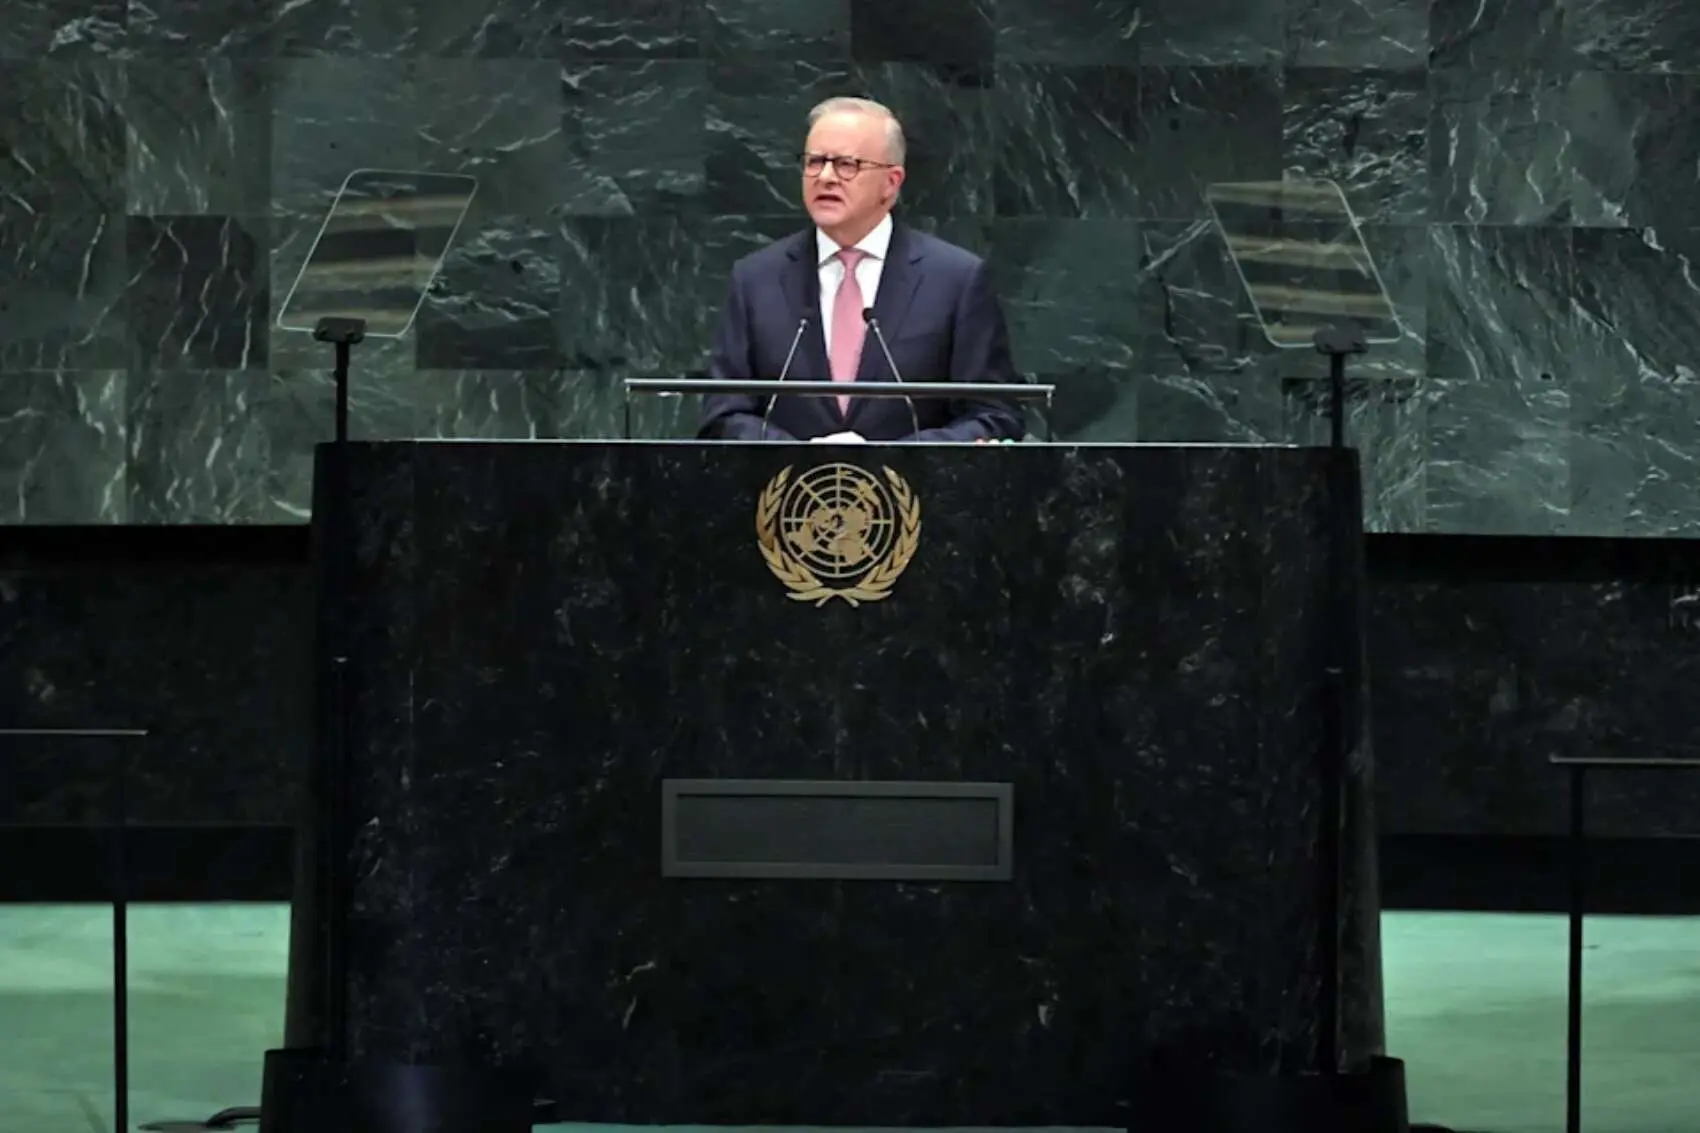
Australia ha decidido trasladar a Naciones Unidas una de las cuestiones más delicadas del desarrollo de la inteligencia artificial: el uso de modelos avanzados para ejecutar ciberataques. El país se convierte así en el primero en alzar la voz de forma explícita contra una amenaza que puede alterar el equilibrio de la ciberseguridad internacional.
La preocupación australiana se centra en la capacidad de determinados sistemas de IA para automatizar tareas ofensivas, identificar vulnerabilidades y acelerar operaciones contra redes, servicios digitales o infraestructuras críticas. Hasta ahora, buena parte del debate internacional se había concentrado en la desinformación, la privacidad, el empleo o el uso militar de estas tecnologías.
La iniciativa introduce una nueva prioridad en la agenda global: determinar qué límites deben aplicarse cuando un modelo de inteligencia artificial no solo asiste a un atacante, sino que participa activamente en la planificación y ejecución de una intrusión informática.
Una amenaza que cambia la escala de los ciberataques
La IA puede reducir el tiempo y los conocimientos necesarios para poner en marcha una campaña maliciosa. Un sistema automatizado podría analizar grandes volúmenes de información, generar código, adaptar mensajes de ingeniería social o buscar puntos débiles en entornos conectados con una rapidez difícil de igualar mediante métodos tradicionales.
Esta evolución no implica que los modelos actúen siempre de manera autónoma. En muchos casos, el riesgo reside en la combinación entre una herramienta de IA y una persona o grupo que la dirige. Sin embargo, cuanto mayor sea el nivel de automatización, más complicado resulta atribuir responsabilidades, detener el ataque y establecer quién debe responder por los daños.
El problema se agrava por el carácter transfronterizo de internet. Una operación puede diseñarse en un país, utilizar servidores situados en otro y afectar a organizaciones de varias regiones. Por ello, Australia considera necesario que la respuesta no dependa únicamente de leyes nacionales o de acuerdos puntuales entre empresas tecnológicas.
El reto de fijar responsabilidades
Uno de los principales asuntos que deberá abordar el debate internacional es la responsabilidad. Si un modelo de IA se utiliza para vulnerar un sistema, será necesario aclarar qué papel corresponde al desarrollador, al proveedor de la herramienta, al usuario que la emplea y, en su caso, al Estado que respalda la operación.
También será importante diferenciar entre el uso legítimo de herramientas de ciberseguridad y las aplicaciones claramente ofensivas. Los mismos sistemas que permiten detectar fallos, reforzar redes o simular ataques pueden emplearse para localizar objetivos reales y preparar intrusiones. La frontera entre la investigación defensiva y el abuso puede volverse cada vez más difícil de delimitar.
- Definir qué actividades automatizadas deben considerarse ciberataques.
- Establecer obligaciones de seguridad para los desarrolladores de modelos de IA.
- Mejorar la cooperación entre gobiernos, empresas y organismos internacionales.
- Crear mecanismos para investigar incidentes y atribuir responsabilidades.
- Proteger especialmente las infraestructuras críticas y los servicios esenciales.
La ONU, ante una nueva fase de la regulación de la IA
La llegada de esta cuestión a Naciones Unidas puede abrir una discusión sobre normas comunes para el uso de inteligencia artificial en el ciberespacio. El objetivo no sería únicamente prohibir determinadas prácticas, sino establecer principios que permitan anticiparse a los riesgos y reducir la posibilidad de una escalada entre países.
Una regulación internacional tendría que encontrar un equilibrio complejo. Las medidas demasiado restrictivas podrían frenar la innovación y limitar el desarrollo de herramientas defensivas. En cambio, la ausencia de reglas claras dejaría espacio para que actores estatales y grupos criminales aprovechasen los modelos más avanzados sin controles suficientes.
El debate también puede afectar a las empresas tecnológicas. Los proveedores de modelos de IA tendrían que reforzar las barreras contra usos maliciosos, controlar el acceso a determinadas capacidades y mejorar la trazabilidad de las operaciones. La seguridad no dependería solo de los filtros incorporados en el sistema, sino también de la supervisión posterior y de la respuesta ante incidentes.
Un precedente para otros países
La posición de Australia puede animar a otros gobiernos a llevar sus propias preocupaciones a los foros multilaterales. La ciberseguridad ya es una cuestión estratégica, pero la incorporación de modelos de inteligencia artificial añade velocidad, escala y complejidad a amenazas conocidas.
El paso australiano no resuelve por sí mismo el problema, aunque sí contribuye a situarlo en el centro de la conversación internacional. La cuestión ahora será si la ONU y sus Estados miembros son capaces de avanzar desde las declaraciones generales hacia compromisos concretos y verificables.
Mientras continúa ese proceso, la expansión de la IA obliga a revisar las defensas digitales de empresas, administraciones y ciudadanos. El debate ya no gira únicamente en torno a lo que estas herramientas pueden hacer, sino también a los límites que deben imponerse cuando sus capacidades se utilizan para atacar.