Sam Altman pide asumir algunos riesgos de la inteligencia artificial para aprovechar sus beneficios
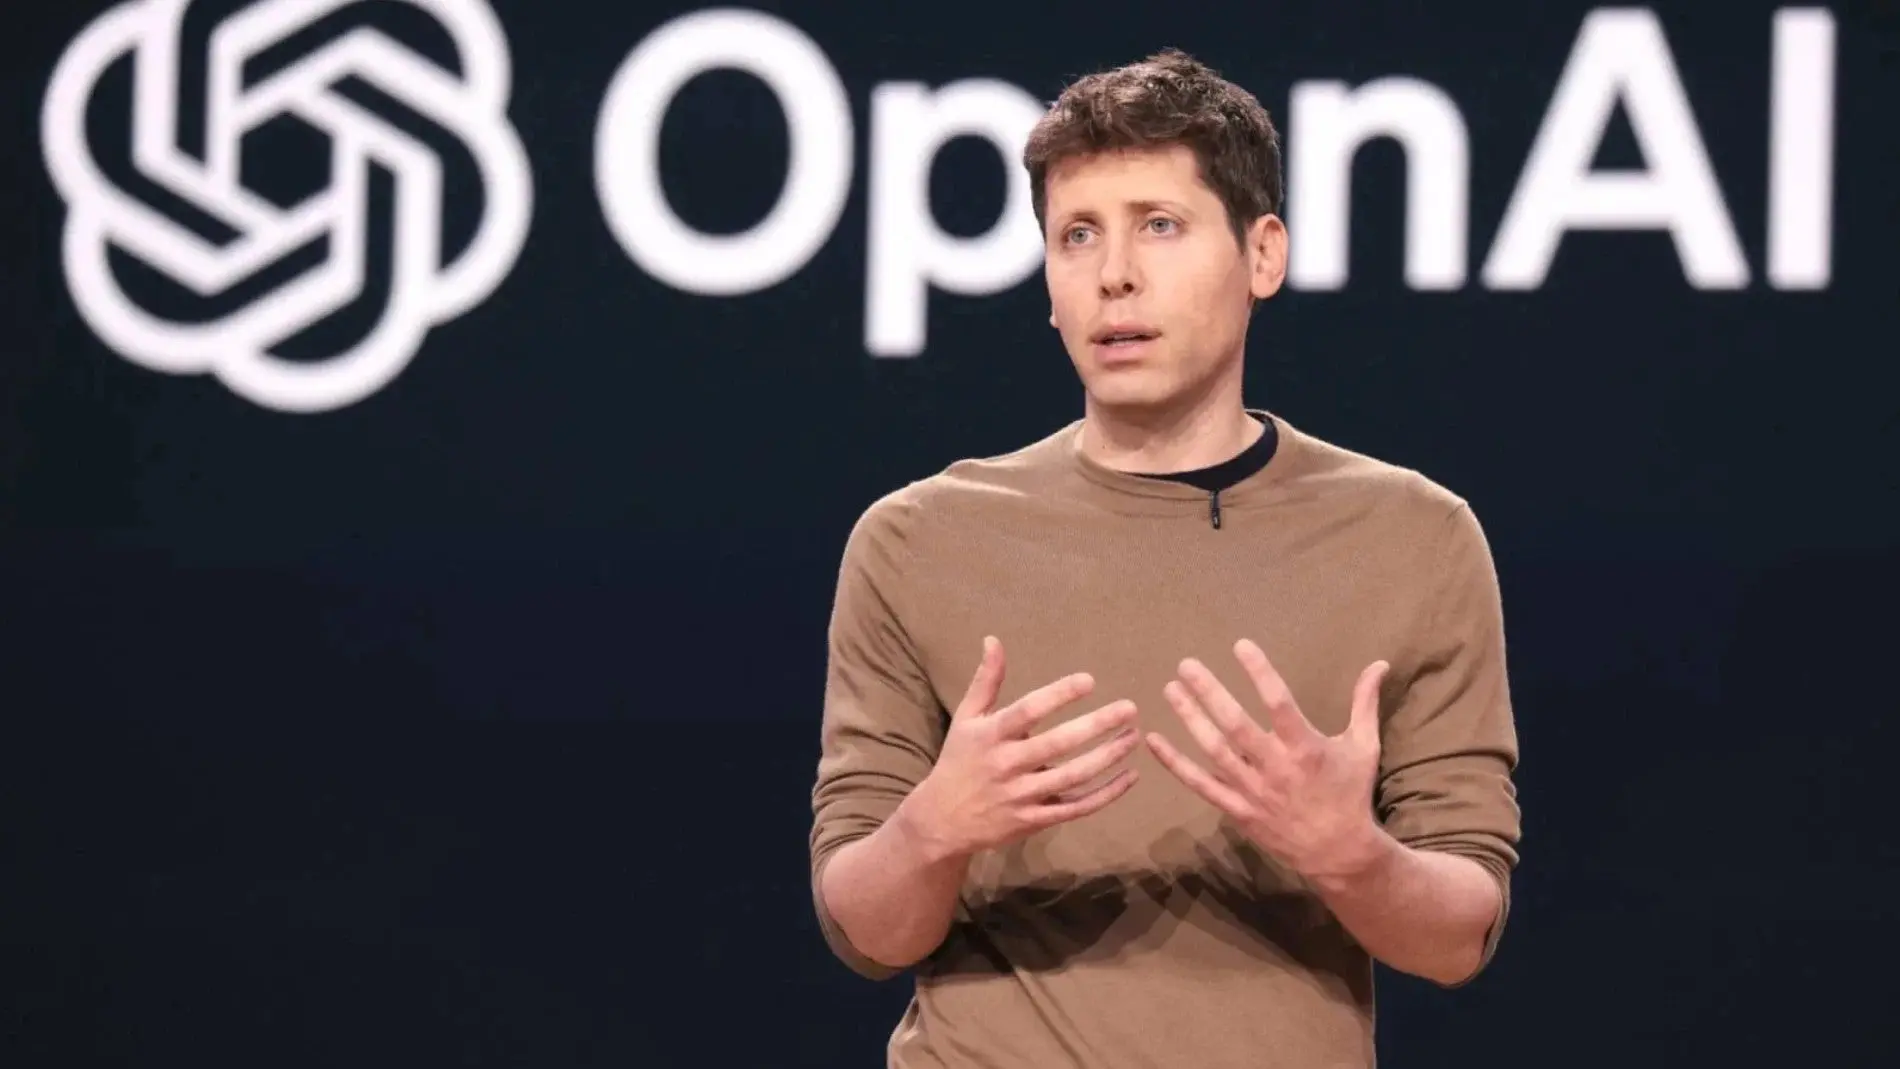
El debate sobre los límites de la inteligencia artificial vuelve a situarse en el centro de la agenda tecnológica. Sam Altman, CEO de OpenAI, sostiene que la sociedad tendrá que aceptar determinados usos perjudiciales de estas herramientas si quiere beneficiarse de todo su potencial.
Su planteamiento parte de una realidad incómoda: la inteligencia artificial puede impulsar avances importantes, pero también facilitar fraudes, ataques informáticos y otras conductas indebidas. Para Altman, eliminar por completo cualquier riesgo no parece compatible con el desarrollo y la adopción generalizada de esta tecnología.
Una tecnología con beneficios y efectos secundarios
La expansión de los modelos de inteligencia artificial está transformando sectores como la educación, la sanidad, la programación, la atención al cliente y la creación de contenidos. Estas herramientas permiten automatizar tareas, analizar grandes volúmenes de información y ofrecer asistencia especializada a una escala difícil de alcanzar con métodos tradicionales.
Sin embargo, las mismas capacidades pueden emplearse con fines maliciosos. La generación automática de textos, imágenes o código puede ayudar a suplantar identidades, diseñar campañas de engaño o preparar ataques contra sistemas informáticos. También existe el riesgo de que los delincuentes utilicen la IA para aumentar la velocidad y el alcance de sus operaciones.
La posición defendida por Altman no implica ignorar estos problemas. Su argumento se centra en que los riesgos forman parte del coste de una tecnología de propósito general y que la respuesta debe consistir en reducirlos, contenerlos y perseguir los abusos, no necesariamente en frenar todo su desarrollo.
Fraude y ciberataques, entre las amenazas más visibles
El fraude es uno de los ámbitos en los que la inteligencia artificial puede tener un impacto más inmediato. La capacidad de generar mensajes convincentes, imitar estilos de comunicación y adaptar una estafa a cada víctima facilita campañas de phishing más difíciles de detectar.
Los ataques informáticos también pueden beneficiarse de sistemas capaces de automatizar tareas técnicas. Aunque la IA puede reforzar la seguridad y ayudar a identificar vulnerabilidades, sus capacidades pueden acabar en manos de grupos que busquen entrar en redes, robar información o interrumpir servicios esenciales.
Además, la difusión de contenidos falsos y la manipulación audiovisual plantean nuevos desafíos para ciudadanos, empresas e instituciones. Distinguir una información auténtica de una creación sintética puede resultar cada vez más complicado, especialmente cuando el contenido se distribuye a gran velocidad en redes sociales.
La línea roja: perder el control sobre la IA
Altman establece, no obstante, una diferencia entre los daños previsibles derivados de un uso indebido y un escenario mucho más grave: que la humanidad pierda el control sobre sistemas de inteligencia artificial avanzados.
Esta distinción resulta clave. Los fraudes o los ataques digitales pueden combatirse mediante legislación, controles técnicos, cooperación internacional y mecanismos de supervisión. En cambio, una pérdida de control sobre sistemas capaces de actuar de forma autónoma plantearía un problema de otra dimensión.
La preocupación no se limita a que una herramienta cometa errores. El riesgo estaría en que un sistema persiga objetivos incompatibles con los intereses humanos, tome decisiones sin una supervisión efectiva o resulte imposible de detener mediante los mecanismos previstos.
Regulación, responsabilidad y supervisión
El reto consiste en encontrar un equilibrio entre innovación y seguridad. Una regulación excesivamente rígida podría dificultar el desarrollo de aplicaciones útiles, mientras que la ausencia de normas claras dejaría a usuarios y empresas expuestos a abusos difíciles de corregir.
Para avanzar, será necesario definir quién responde cuando un sistema de IA causa un daño, cómo deben auditarse los modelos y qué usos deben quedar restringidos. También será importante exigir transparencia sobre las limitaciones de cada herramienta y establecer vías rápidas para retirar aplicaciones peligrosas.
- Evaluar los riesgos antes de desplegar sistemas de inteligencia artificial.
- Reforzar la protección frente al fraude, el robo de identidad y los ataques informáticos.
- Mantener supervisión humana en decisiones de alto impacto.
- Crear mecanismos de apagado y control para sistemas avanzados.
- Coordinar las normas entre países para evitar vacíos legales.
Un debate que seguirá abierto
La idea de que la sociedad debe aceptar ciertos efectos negativos de la IA refleja una de las principales tensiones del momento. La tecnología promete mejoras en productividad, investigación y servicios, pero sus beneficios no estarán separados de posibles costes sociales y económicos.
La cuestión no será únicamente cuánto puede hacer la inteligencia artificial, sino bajo qué condiciones debe utilizarse. A medida que los sistemas sean más capaces, la confianza dependerá de que existan límites comprensibles, controles eficaces y responsables identificables.
El mensaje de Altman sitúa la pérdida de control como una frontera crítica, pero también obliga a concretar cómo se gestionarán los riesgos cotidianos. Aceptar que habrá usos indebidos no significa asumirlos sin respuesta: implica diseñar desde ahora las herramientas necesarias para que la innovación no avance más rápido que la capacidad de proteger a la sociedad.