Las pequeñas tiendas también pueden sufrir ciberataques: carnicerías y fruterías, entre los negocios más expuestos
Los ciberataques contra supermercados y comercios de alimentación no son un problema exclusivo de las grandes cadenas. Las tiendas de barrio también pueden convertirse en objetivos, especialmente cuando utilizan cajas registradoras conectadas, sistemas de gestión remota, cámaras de seguridad o equipos de refrigeración con acceso a internet.
Los expertos en seguridad advierten de que negocios como carnicerías, fruterías, pescaderías y pequeños supermercados suelen contar con menos recursos para proteger sus sistemas. En muchos casos, además, mantienen dispositivos instalados hace años, con contraseñas débiles o configuraciones que nunca se han revisado.
Un ataque puede paralizar mucho más que la caja
La digitalización ha llevado a los comercios de alimentación a depender de numerosos equipos conectados. El terminal de punto de venta, los lectores de tarjetas, las básculas, las cámaras, los programas de inventario y los sistemas de control de temperatura pueden estar integrados en una misma red.
Si un atacante consigue entrar en uno de esos dispositivos, podría intentar desplazarse hacia otros sistemas. El resultado puede ser la interrupción de los pagos, el bloqueo de los ordenadores, el robo de información o la alteración de determinadas funciones del establecimiento.
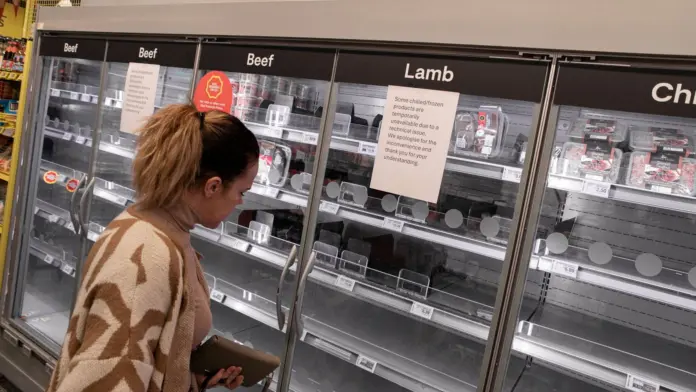
En el caso de los supermercados, los sistemas de refrigeración merecen una atención especial. Un fallo provocado de forma deliberada en neveras y congeladores puede ocasionar pérdidas económicas importantes, además de poner en riesgo la conservación de productos perecederos y generar problemas de seguridad alimentaria.
Por qué los comercios pequeños son un objetivo atractivo
Las grandes empresas suelen disponer de departamentos especializados, monitorización permanente y protocolos específicos para responder ante incidentes. Un negocio familiar, en cambio, puede depender de un proveedor externo o de una única persona para instalar y mantener todos sus equipos tecnológicos.
Esta falta de recursos no significa que los pequeños comercios sean objetivos irrelevantes. Precisamente, los ciberdelincuentes pueden considerar que ofrecen una protección más limitada. Un dispositivo sin actualizar o una cuenta compartida puede convertirse en la puerta de entrada a toda la infraestructura digital del establecimiento.
También es habitual que algunos equipos permanezcan conectados a internet sin que el propietario sepa exactamente para qué se utiliza esa conexión. Cámaras, routers, sistemas de climatización o controladores de frío pueden incorporar accesos remotos que deben estar correctamente protegidos.
Las medidas básicas que deberían aplicar
La protección no exige necesariamente una gran inversión, pero sí revisar de forma ordenada los sistemas y establecer unas normas mínimas. Estas son algunas de las recomendaciones más importantes para cualquier comercio:
- Cambiar las contraseñas iniciales de routers, cámaras, cajas registradoras y dispositivos conectados. Deben ser únicas y suficientemente largas.
- Activar la autenticación multifactor siempre que el servicio lo permita, sobre todo en cuentas de correo, plataformas de gestión y accesos remotos.
- Actualizar el software y el firmware de todos los equipos. Las actualizaciones suelen corregir fallos que pueden ser aprovechados por los atacantes.
- Separar las redes de los terminales de pago, los dispositivos de administración y los sistemas de invitados. Así se limita el alcance de una posible intrusión.
- Desactivar los accesos remotos innecesarios y comprobar quién puede conectarse a los sistemas desde fuera del establecimiento.
- Realizar copias de seguridad de la información esencial y conservar al menos una copia desconectada de la red.
- Formar al personal para detectar correos falsos, archivos sospechosos y llamadas en las que se soliciten contraseñas o códigos de acceso.
La refrigeración debe quedar bajo vigilancia
Los comercios que venden alimentos deberían prestar una atención especial a los sistemas que controlan la temperatura. Es recomendable revisar qué dispositivos están conectados, quién puede administrarlos y si existe un registro de cambios o alertas.
También conviene disponer de un procedimiento manual para comprobar las temperaturas si el sistema digital deja de funcionar. Los sensores pueden facilitar avisos tempranos, pero no deben ser la única herramienta de supervisión cuando está en juego la conservación de productos.
Qué hacer si se detecta un incidente
Ante un comportamiento extraño, como cajas bloqueadas, conexiones desconocidas, cambios en la configuración o mensajes de rescate, lo más importante es actuar con rapidez y evitar improvisaciones. El comercio debe aislar los equipos afectados, conservar las evidencias y contactar con su proveedor informático o con un especialista en ciberseguridad.
No conviene borrar archivos, apagar todos los dispositivos sin asesoramiento o pagar de inmediato una cantidad exigida por los atacantes. También es recomendable informar a las entidades correspondientes y valorar si se ha producido una brecha de datos personales o de información bancaria.
La seguridad digital forma parte ya de la gestión diaria de cualquier tienda. Para una carnicería o una frutería, revisar las contraseñas, actualizar los dispositivos y separar las redes puede marcar la diferencia entre una incidencia controlable y varios días de actividad paralizada.