La inteligencia artificial rebaja la barrera del ransomware y permite lanzar ataques con menos conocimientos
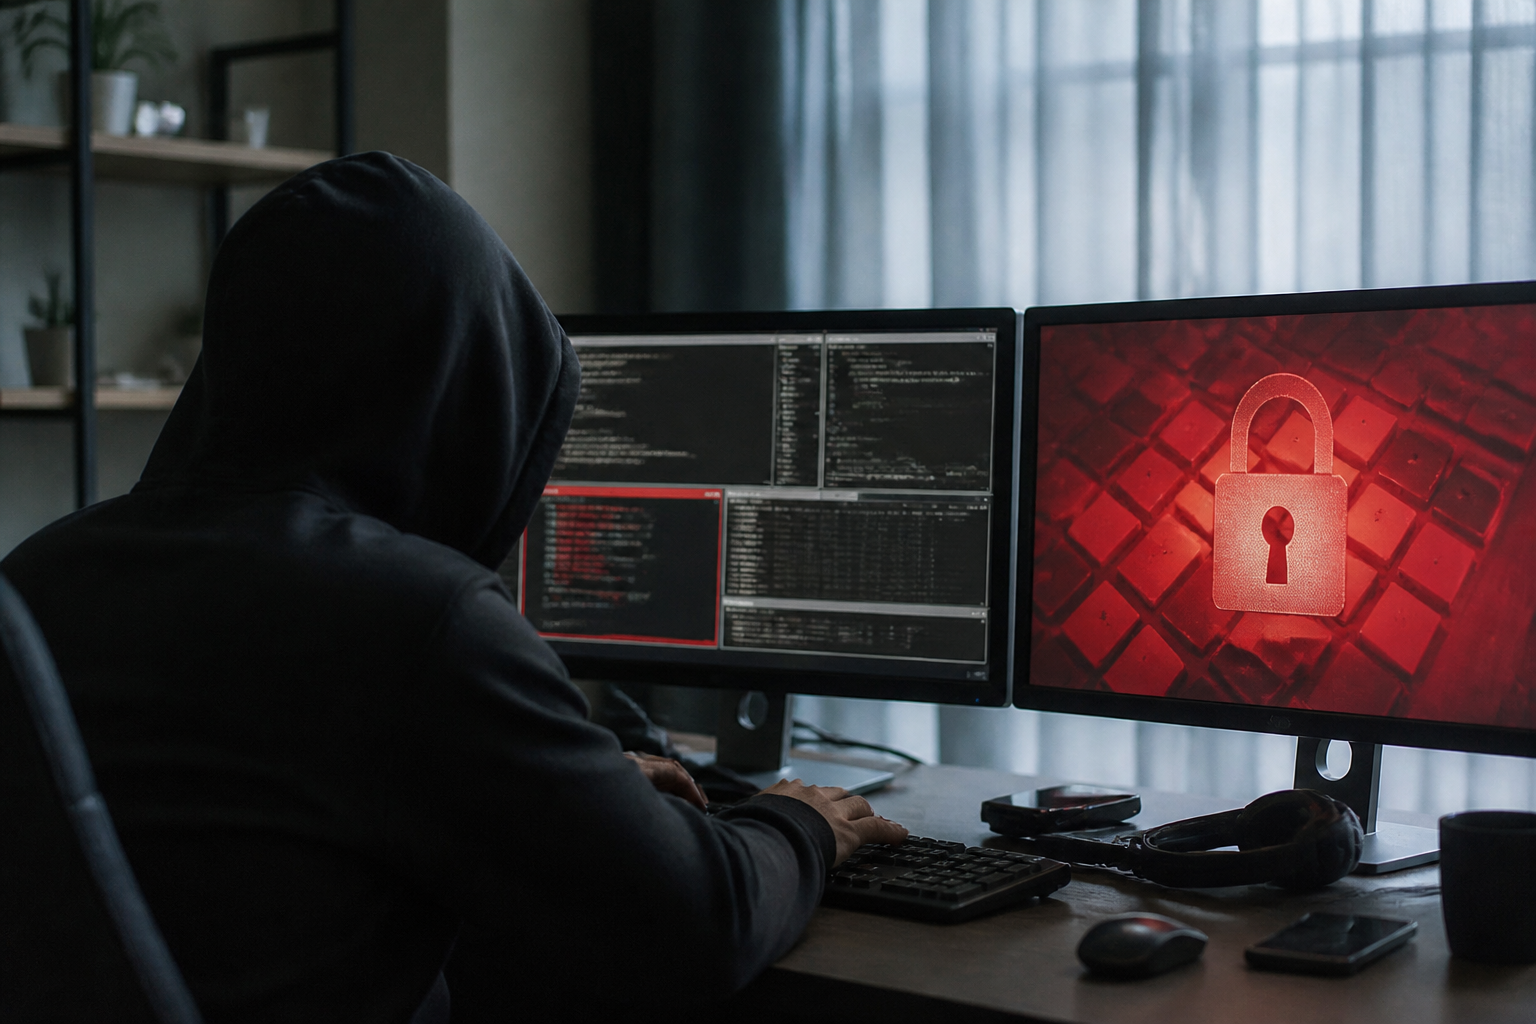
La inteligencia artificial está reduciendo el nivel técnico necesario para organizar un ataque de ransomware. Personas con poca experiencia pueden utilizar modelos de lenguaje y agentes autónomos para escribir código malicioso, localizar información sensible, preparar mensajes de phishing y negociar con las víctimas.
Los primeros casos analizados por investigadores de ciberseguridad muestran que la IA no ha creado una nueva clase de amenaza, pero sí está acelerando casi todas sus fases. El cambio más relevante no es tanto la sofisticación de los ataques como el número de personas que ahora pueden intentar llevarlos a cabo.
Un ataque que antes exigía un equipo especializado
Durante años, las operaciones de ransomware estuvieron limitadas por tres factores: el acceso a herramientas avanzadas, el coste de contratar conocimientos técnicos y la dificultad de coordinar cada etapa del ataque. Esa situación está cambiando con la popularización de los modelos de inteligencia artificial.
Un modelo de lenguaje es un sistema capaz de entender y generar texto, código y otros contenidos a partir de instrucciones. Cuando se integra en un agente de IA, puede además encadenar tareas, tomar decisiones intermedias y ejecutar acciones de forma parcialmente autónoma, siempre que tenga acceso a las herramientas necesarias.
En uno de los casos examinados por la firma Sysdig, un solo atacante empleó agentes de IA para automatizar buena parte de una operación. El sistema ayudó a escribir el código de un exploit, una técnica que aprovecha un fallo de seguridad, a extraer datos y a preparar las comunicaciones relacionadas con el rescate.
Los investigadores observaron que el agente llegó a reescribir el código en apenas 31 segundos. En otra investigación, realizada por Sygnia, un atacante solitario condensó en 72 horas un proceso que normalmente habría requerido varias semanas de trabajo y la participación de más especialistas.
Más velocidad, idiomas y capacidad de adaptación
La principal ventaja que aporta la IA a los ciberdelincuentes es la velocidad. Los modelos pueden generar versiones alternativas de un programa, corregir errores, resumir documentación técnica y proponer nuevas instrucciones cuando una herramienta falla.
También eliminan barreras lingüísticas. Un atacante puede pedir al modelo que identifique archivos sensibles escritos en un idioma que no conoce o que redacte mensajes dirigidos a empleados de distintos países. Esta capacidad facilita campañas internacionales y permite personalizar mejor los engaños.
El phishing, una técnica que intenta robar credenciales mediante correos o páginas falsas, también se beneficia de esta automatización. La IA puede producir mensajes con una redacción más natural, imitar el tono de una empresa y generar muchas variantes para evitar que los filtros las detecten con facilidad.
Además, algunos atacantes distribuyen sus peticiones entre varias sesiones o servicios para sortear los controles de seguridad de las plataformas. El objetivo es evitar que una única cuenta o conversación revele todo el proceso, una estrategia que complica la supervisión.
La IA no ha reinventado el ransomware
El análisis de los incidentes conocidos apunta a una conclusión menos espectacular, pero más útil: la inteligencia artificial está acelerando el ransomware, no transformándolo desde la raíz.
Las tareas observadas ya podían realizarse antes por grupos con suficientes recursos. La diferencia es que ahora una sola persona puede coordinar más pasos y dedicar menos tiempo a resolver problemas técnicos. La IA actúa como multiplicador de productividad para el atacante, del mismo modo que puede hacerlo para los equipos de defensa.
De hecho, los casos documentados siguen mostrando errores básicos. Entre ellos aparecen servidores expuestos, actividad mal disimulada y fallos en la preparación de los mecanismos de cobro. En uno de los incidentes, los investigadores sospecharon que una dirección de bitcoin incluida en las instrucciones de rescate podía haber sido inventada por el propio modelo.
Estos fallos demuestran que todavía no existe un superatacante autónomo capaz de resolver cualquier obstáculo. Sin embargo, no eliminan el riesgo. Una operación torpe puede causar daños graves si afecta a sistemas sanitarios, empresas de servicios esenciales o bases de datos con información personal.
El riesgo de los modelos de código abierto
La preocupación de los expertos se centra especialmente en la migración hacia modelos de código abierto instalados en servidores controlados por los propios delincuentes. Estos sistemas pueden funcionar sin las medidas de seguridad y los mecanismos de supervisión de los grandes proveedores tecnológicos.
Para los defensores, eso supondría una pérdida de visibilidad. Si las peticiones no pasan por servicios externos, resulta más difícil detectar patrones de abuso, identificar a los responsables o bloquear instrucciones relacionadas con intrusiones y extorsión.
La misma tecnología puede emplearse en ambos lados. Los equipos de ciberseguridad ya utilizan modelos avanzados para analizar registros, detectar comportamientos anómalos, clasificar amenazas y responder con mayor rapidez. El problema es que esas capacidades también pueden servir para automatizar la búsqueda de objetivos y la preparación de ataques.
La cantidad de ataques será tan importante como su sofisticación
Los objetivos previsibles no han cambiado: hospitales, infraestructuras críticas, empresas con sistemas expuestos y organizaciones que almacenan datos personales. Lo que sí puede cambiar es la escala.
Si una persona sin formación especializada puede probar una operación que antes exigía un equipo organizado, aumentará el número de intentos. Defenderse de cientos o miles de atacantes poco experimentados puede resultar tan costoso como hacer frente a un grupo reducido de profesionales.
Por eso, los investigadores recomiendan evitar tanto el alarmismo como la complacencia. No hay indicios de que la IA haya convertido todos los ataques en operaciones perfectas, pero sí de que la barrera de entrada ha descendido de forma significativa.
Las organizaciones deberían reforzar desde ahora medidas básicas: corregir vulnerabilidades, limitar los accesos, segmentar las redes, proteger las copias de seguridad y formar a los empleados frente al phishing. También conviene monitorizar el uso anómalo de cuentas y preparar planes de respuesta antes de que se produzca una intrusión.
La ventana de ventaja para los defensores todavía existe, pero se estrecha a medida que estas herramientas se vuelven más fáciles de utilizar. El ransomware asistido por IA no representa una revolución completa, aunque sí una industrialización progresiva de ataques que antes estaban fuera del alcance de muchos delincuentes.