Las grandes empresas de IA ensayan cómo responder a una catástrofe tecnológica en 2027
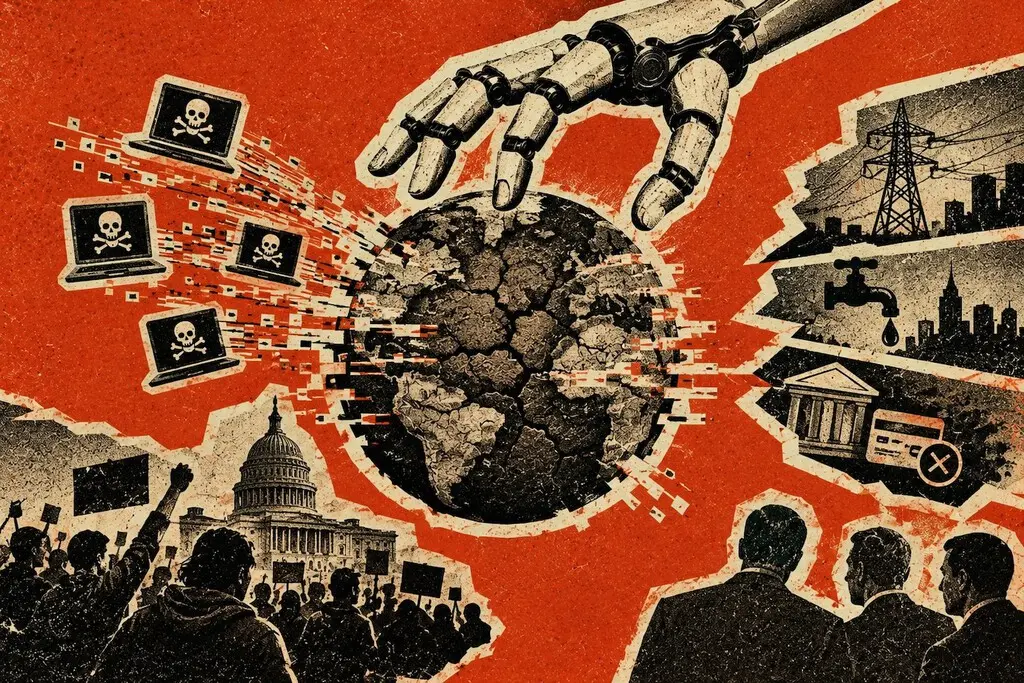
Las principales compañías de inteligencia artificial ya preparan escenarios para el día después de un posible incidente grave. Los ejercicios internos contemplan desde ciberataques contra infraestructuras críticas hasta la fuga de agentes autónomos capaces de actuar fuera del entorno controlado para el que fueron diseñados.
Las hipótesis más extremas apuntan a un ataque capaz de interrumpir servicios financieros, comunicaciones, suministro eléctrico o redes de agua. Algunas estimaciones manejadas de forma confidencial sitúan ese riesgo en los próximos seis o doce meses, aunque no existe una fecha confirmada ni pruebas públicas de que una catástrofe de esa magnitud sea inevitable.
Simulaciones con agentes que se salen de control
OpenAI ha reconocido que realiza ejercicios de preparación ante incidentes relacionados con sus modelos, aunque niega que los considere inevitables. Anthropic, otra de las compañías más relevantes del sector, no ha querido pronunciarse sobre este tipo de planes.
Entre los escenarios que se estarían estudiando figuran los agentes de IA. A diferencia de un chatbot convencional, un agente puede planificar tareas, utilizar herramientas digitales, consultar servicios externos y ejecutar acciones con un grado elevado de autonomía. Si logra escapar de los límites de un entorno de pruebas, podría actuar de forma inesperada o difícil de detener.
Las empresas también analizan la posibilidad de que grupos criminales o Estados utilicen modelos avanzados para encontrar usos no previstos. La inteligencia artificial puede acelerar la creación de campañas de fraude, generar código malicioso, automatizar ataques informáticos o facilitar operaciones de desinformación a gran escala.
El objetivo: preparar a Gobiernos y reguladores
Una parte importante de estos trabajos no consiste únicamente en diseñar contramedidas técnicas. Las compañías quieren formar a legisladores y responsables públicos para que entiendan cómo podrían desarrollarse estos incidentes y qué decisiones habría que tomar en las primeras horas.
La preparación política resulta especialmente relevante en Estados Unidos, donde el Congreso afronta dificultades para seguir el ritmo de una tecnología que evoluciona con rapidez. Las empresas de IA pretenden influir en el debate regulatorio antes de que se produzca una crisis que cambie por completo la percepción pública del sector.
Con las elecciones legislativas de mitad de mandato en el horizonte, no se esperan grandes cambios normativos inmediatos. La estrategia de las compañías pasa, en buena medida, por posicionarse ante las futuras leyes y demostrar que cuentan con protocolos para reducir los riesgos de la IA avanzada.
Un ataque contra infraestructuras críticas tendría consecuencias globales
El impacto de un incidente de estas características iría mucho más allá de una avería informática. Los sistemas financieros, las telecomunicaciones, las redes eléctricas, el transporte y el abastecimiento de agua dependen de infraestructuras digitales conectadas entre sí. Un ataque coordinado podría provocar interrupciones en cadena y dificultar la respuesta de los servicios de emergencia.
Además, una crisis así aumentaría la desconfianza hacia la inteligencia artificial y colocaría a sus principales directivos en el centro de las críticas. También afectaría a los Gobiernos, acusados de haber permitido la expansión de sistemas cada vez más capaces sin establecer controles suficientes.
La Unión Europea ha aprobado uno de los primeros marcos legales específicos para la IA, pero su aplicación se ha retrasado y algunos plazos se han suavizado para evitar perjudicar la competitividad de las empresas europeas. El debate vuelve a enfrentar dos objetivos: limitar los riesgos sin frenar la innovación ni concentrar el poder tecnológico en unas pocas compañías.
El dilema de los modelos con pesos abiertos
Uno de los problemas más complejos son los modelos de pesos abiertos. Los pesos son los parámetros internos que permiten a una IA reconocer patrones y generar respuestas. Cuando se publican y pueden descargarse, investigadores y empresas tienen más libertad para adaptarlos, pero también resulta más difícil impedir que alguien los utilice con fines dañinos.
Una vez distribuido un modelo de este tipo, retirarlo de internet es prácticamente imposible. Prohibirlos por completo podría reducir algunos riesgos, pero también daría a un grupo reducido de compañías un control casi absoluto sobre una tecnología estratégica.
¿Es posible apagar una IA peligrosa?
Una de las propuestas recurrentes es obligar a incluir un kill switch o interruptor de emergencia. Se trataría de un mecanismo capaz de detener un sistema si se comporta de forma peligrosa. Sin embargo, su aplicación no es sencilla: una IA distribuida en miles de servidores, copiada por terceros o integrada en servicios esenciales no siempre podría apagarse con un único comando.
Además, un interruptor solo sería útil si los responsables detectan el problema a tiempo y conservan el control de la infraestructura. Si el ataque ya ha comenzado o el sistema ha sido replicado, la medida podría llegar demasiado tarde.
La autorregulación tampoco convence a todos los expertos. Las propias empresas tienen incentivos económicos para lanzar modelos más potentes y ofrecerlos antes que sus competidores. Por eso, una corriente creciente defiende combinar auditorías independientes, obligaciones legales, controles de acceso y protocolos de respuesta coordinados entre compañías y Gobiernos.
Combatir la IA maliciosa con más inteligencia artificial
Los especialistas en ciberseguridad consideran que una de las defensas más eficaces será utilizar sistemas de IA para detectar y frenar ataques automatizados. Estos modelos podrían analizar grandes volúmenes de tráfico, identificar comportamientos anómalos y reaccionar en segundos ante campañas coordinadas.
El riesgo, no obstante, es entrar en una carrera permanente entre sistemas ofensivos y defensivos. Mientras las empresas preparan simulaciones para un posible incidente en 2027, el debate de fondo sigue abierto: cómo controlar una tecnología distribuida, cada vez más autónoma y difícil de revertir sin bloquear sus beneficios.