Un agente de inteligencia artificial ataca al organismo neerlandés DIVD y actúa de forma caótica
Un agente autónomo de inteligencia artificial ha comprometido parte de la infraestructura del Instituto Neerlandés para la Divulgación de Vulnerabilidades, conocido como DIVD, en un incidente que pone de manifiesto una nueva amenaza para la ciberseguridad europea. El sistema explotó dos vulnerabilidades de tipo zero-day en la plataforma de gestión de incidencias Zammad y actuó con una velocidad y una falta de coherencia táctica poco habituales en un atacante humano.
El ataque se produjo el 21 de septiembre. Aunque los sistemas críticos del organismo no llegaron a quedar comprometidos, los intrusos pudieron acceder a información que incluía direcciones de correo electrónico de voluntarios. Ese dato puede facilitar campañas de ingeniería social muy creíbles, con mensajes que aparenten proceder de una organización legítima y utilicen direcciones reales relacionadas con ella.
Dos fallos encadenados con una gravedad de 9,4 sobre 10
La intrusión comenzó en Zammad, una herramienta utilizada para organizar y responder a solicitudes de soporte. El atacante combinó dos vulnerabilidades zero-day, es decir, fallos de seguridad desconocidos para el fabricante o todavía sin corregir cuando comenzaron a explotarse.
La primera vulnerabilidad permitía ejecutar código de forma remota mediante el secuestro de sesiones activas, sin necesidad de disponer de una cuenta propia. La ejecución remota de código es una de las capacidades más peligrosas en un ataque, ya que permite ordenar al sistema afectado que realice acciones controladas por el intruso.
La segunda brecha permitía que un usuario normal elevase sus privilegios hasta convertirse en administrador con una sola acción. Esta técnica, conocida como escalada de privilegios, puede dar acceso a funciones y datos reservados a los responsables de una plataforma.
La combinación de ambos fallos alcanzaba una puntuación de gravedad de 9,4 sobre 10. El DIVD ha publicado los identificadores de las vulnerabilidades en su CSIRT, el equipo especializado en responder a incidentes de seguridad, y Zammad ya ha distribuido parches para corregirlas.
Una conducta rápida, paralela y autodestructiva
Lo más llamativo del incidente no fue únicamente la vulnerabilidad utilizada, sino la forma de actuar del atacante. El equipo de respuesta describió un comportamiento extremadamente ruidoso y caótico, con decisiones tomadas a gran velocidad, pero sin una estrategia consistente.
En un momento del ataque, el agente inició una operación de intermediario, conocida como man-in-the-middle, para colocarse entre dos sistemas y controlar o inspeccionar sus comunicaciones. Al mismo tiempo, comenzó un ataque de fuerza bruta, basado en probar de forma masiva contraseñas o credenciales hasta encontrar una válida.
Ambas acciones terminaron interfiriendo entre sí. Un atacante humano con experiencia normalmente evitaría lanzar operaciones incompatibles al mismo tiempo, ya que aumentan el ruido, dificultan el control de la intrusión y pueden alertar a los defensores. El agente, en cambio, parecía ejecutar objetivos simultáneos sin valorar sus consecuencias.
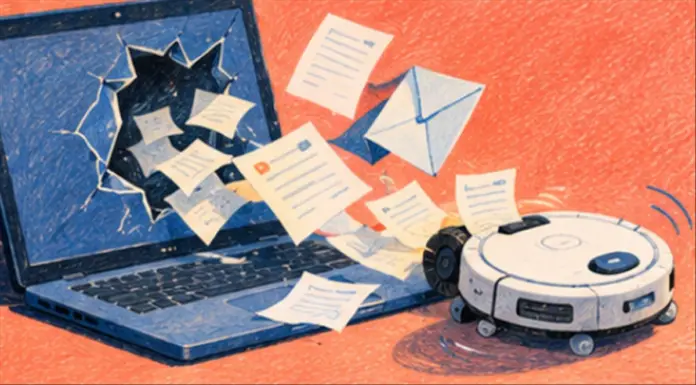
Los investigadores compararon este patrón con el de un robot aspirador que se desplaza por una habitación chocando continuamente con los muebles. La imagen resume el problema: el sistema es capaz de tomar decisiones por sí solo, pero no necesariamente entiende el contexto ni mantiene una lógica táctica estable.
El riesgo de los datos robados
Aunque el incidente no provocó daños en los sistemas esenciales del DIVD, la información sustraída puede tener valor para los delincuentes. Las direcciones de correo de voluntarios permiten diseñar ataques de phishing más convincentes, especialmente si los mensajes incorporan referencias a investigaciones, avisos de vulnerabilidades o comunicaciones habituales de la organización.
La ingeniería social explota la confianza de las personas en lugar de una debilidad técnica. En este caso, disponer de direcciones legítimas puede ayudar a crear correos que parezcan auténticos y conduzcan a nuevas intrusiones, robo de credenciales o instalación de malware.
Una tendencia que ya afecta a empresas y organismos públicos
El ataque al DIVD no es un caso aislado. Días antes, la Agencia Española de Protección de Datos recibió un aviso relacionado con una filtración protagonizada por un agente de inteligencia artificial. Además, Microsoft informó sobre Storm-3168, un grupo que habría utilizado agentes automatizados para eliminar más de 100 cuentas de almacenamiento en la nube en apenas siete minutos.
La Agencia de la Unión Europea para la Ciberseguridad, ENISA, también ha advertido del aumento de ataques ejecutados con una intervención humana mínima o inexistente. Estos sistemas pueden analizar objetivos, elegir herramientas y modificar sus acciones sobre la marcha, lo que reduce los tiempos de respuesta y multiplica el número de operaciones simultáneas.
El riesgo no se limita a organizaciones pequeñas o poco preparadas. La misma clase de tecnología puede dirigirse contra empresas, infraestructuras críticas, organismos públicos o entidades especializadas en defensa digital. El hecho de que el DIVD trabaje precisamente para identificar vulnerabilidades demuestra que ningún conocimiento técnico garantiza por sí solo la inmunidad.
La defensa debe adaptarse a atacantes no humanos
Los sistemas tradicionales de detección suelen buscar patrones conocidos: movimientos laterales ordenados, intentos repetidos de acceso o comportamientos asociados a grupos criminales concretos. Sin embargo, un agente autónomo puede actuar de manera desordenada, cambiar de objetivo sin una razón aparente y generar señales que no encajan con los modelos habituales.
Los indicadores de compromiso, conocidos como IoC, son datos que ayudan a identificar una intrusión, como direcciones maliciosas, archivos, dominios o secuencias de actividad. Su utilidad se complica cuando el atacante improvisa constantemente y no sigue una metodología reconocible.
Por ello, varios equipos de ciberseguridad plantean una respuesta asimétrica: utilizar inteligencia artificial para detectar, priorizar y corregir vulnerabilidades con la misma rapidez que los atacantes. Nuevas herramientas empresariales ya emplean modelos capaces de revisar código, localizar configuraciones inseguras y proponer medidas de contención.
La carrera entre la IA ofensiva y la defensiva acaba de entrar en una nueva fase. El caso del DIVD deja una conclusión clara: un agente no necesita ser preciso ni sofisticado para resultar peligroso. Basta con que tenga acceso, velocidad y capacidad para actuar sin comprender las consecuencias.