La tecnología cuántica obliga a replantear la seguridad de las claves privadas
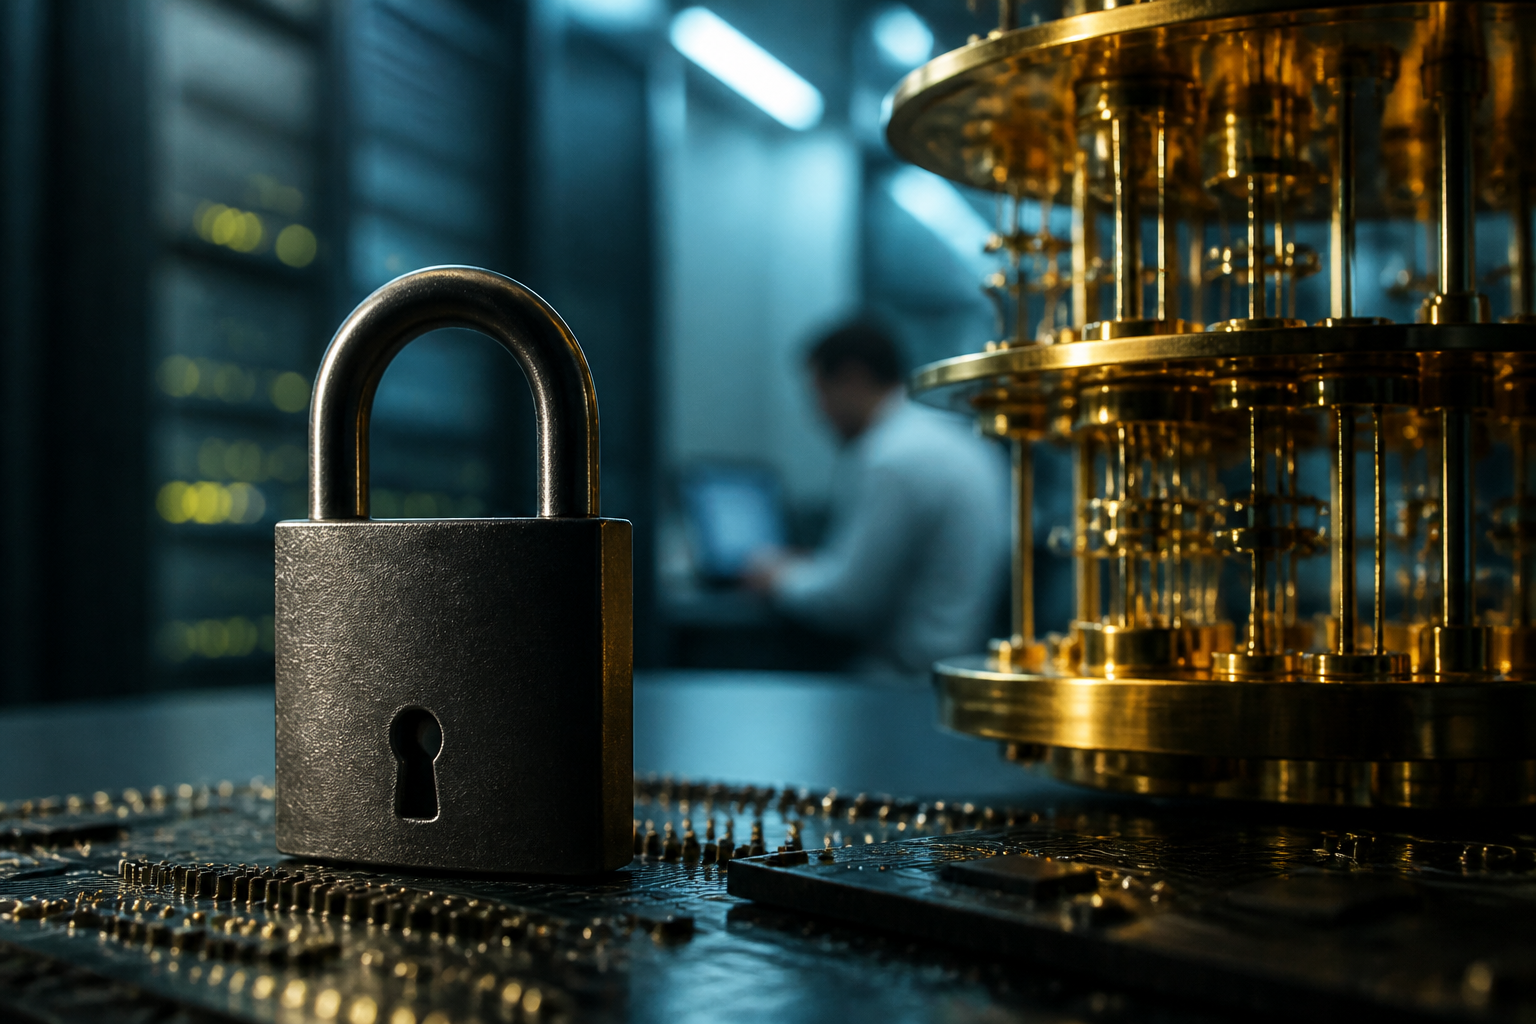
La llegada de ordenadores cuánticos capaces de ejecutar determinados algoritmos podría poner en riesgo buena parte de la criptografía de clave pública que protege hoy las comunicaciones, las identidades digitales y las transacciones en internet. Aunque todavía no existe una máquina cuántica con capacidad demostrada para romper los sistemas más extendidos, las agencias de seguridad ya recomiendan prepararse.
La respuesta pasa por adoptar la criptoagilidad como una práctica permanente. Este enfoque permite cambiar algoritmos, certificados y claves con rapidez cuando una tecnología deja de ser segura, sin tener que rediseñar por completo las aplicaciones o detener servicios críticos.
El riesgo no está solo en el futuro
Los ordenadores cuánticos utilizan principios de la física cuántica para abordar ciertos problemas de una forma muy distinta a los sistemas convencionales. Su desarrollo todavía afronta importantes barreras técnicas, pero algunos algoritmos teóricos, como el de Shor, podrían amenazar los mecanismos de criptografía asimétrica utilizados para establecer conexiones seguras y verificar identidades.
Entre los sistemas potencialmente afectados se encuentran RSA y la criptografía basada en curvas elípticas, presentes en certificados digitales, redes privadas virtuales, aplicaciones bancarias, servicios en la nube y dispositivos conectados. Si una tecnología cuántica suficientemente potente llegase a descifrar sus claves privadas, un atacante podría suplantar identidades o acceder a información protegida.
Además, existe una estrategia conocida como recopilar ahora y descifrar después. Los ciberdelincuentes pueden almacenar actualmente comunicaciones cifradas para intentar descifrarlas en el futuro, cuando dispongan de herramientas capaces de superar las protecciones empleadas. Este riesgo resulta especialmente relevante para datos con una vida útil prolongada, como historiales médicos, secretos industriales, documentación gubernamental o información financiera.
Qué significa ser criptoágil
La criptoagilidad consiste en diseñar sistemas capaces de sustituir con rapidez los componentes criptográficos que utilizan. No se limita a cambiar una contraseña o renovar un certificado. Incluye identificar dónde se emplean los algoritmos, conocer qué dependencias existen y disponer de procedimientos probados para migrar a una alternativa más robusta.
Una organización criptoágil puede reaccionar ante una vulnerabilidad, una nueva exigencia normativa o la aparición de un algoritmo más seguro sin interrumpir sus operaciones. La clave está en evitar que la criptografía quede integrada de forma rígida en el código, los dispositivos o los procesos internos.
Las agencias de seguridad consideran esta capacidad un hábito de seguridad proactivo, no una medida puntual asociada exclusivamente a la computación cuántica. La razón es que los algoritmos pueden quedar obsoletos por avances matemáticos, errores de implementación, filtraciones de claves o cambios en los estándares tecnológicos.
La transición hacia la criptografía poscuántica
El sector trabaja en algoritmos de criptografía poscuántica, diseñados para resistir tanto los ataques convencionales como los que podrían realizar futuros ordenadores cuánticos. Los nuevos estándares se apoyan en problemas matemáticos considerados difíciles de resolver incluso con capacidades cuánticas, como determinadas estructuras basadas en retículos.
La transición será gradual y exigirá mantener durante un tiempo sistemas híbridos. En estos esquemas, una conexión puede combinar un algoritmo tradicional con otro poscuántico para reducir el riesgo durante el periodo de cambio. Sin embargo, incorporar nuevas soluciones no consiste únicamente en activar una opción en un servidor: también hay que comprobar su rendimiento, compatibilidad, tamaño de las claves y respuesta en dispositivos con recursos limitados.
Los protocolos y productos deberán someterse a pruebas antes de utilizarse en entornos críticos. Una migración apresurada puede generar nuevas vulnerabilidades si se configuran mal los certificados, se reutilizan claves, se mantienen algoritmos antiguos por error o se introducen implementaciones no verificadas.
Primeros pasos para las empresas
La preparación debe comenzar con un inventario detallado. Las organizaciones necesitan localizar sus certificados, autoridades de certificación, claves privadas, bibliotecas criptográficas y protocolos de comunicación. También deben identificar qué proveedores externos manejan datos o servicios protegidos mediante criptografía de clave pública.
- Clasificar la información: determinar qué datos deben permanecer confidenciales durante años o décadas.
- Localizar dependencias: revisar aplicaciones, dispositivos, servicios en la nube y sistemas heredados que utilicen algoritmos criptográficos.
- Definir prioridades: comenzar por los activos más expuestos o con mayor impacto operativo y regulatorio.
- Probar alternativas: evaluar algoritmos poscuánticos y configuraciones híbridas en entornos controlados.
- Actualizar los procedimientos: documentar cómo se generan, almacenan, rotan y revocan las claves.
La gestión de claves debe acompañarse de controles sólidos de acceso, módulos de seguridad de hardware cuando proceda, registros de actividad y planes de respuesta. La criptografía no protege por sí sola una clave privada almacenada sin controles adecuados o expuesta en un sistema comprometido.
Una responsabilidad compartida
El desafío afecta a fabricantes, desarrolladores, administraciones y usuarios profesionales. Los proveedores deberán ofrecer productos preparados para cambiar de algoritmo, mientras que las empresas tendrán que exigir garantías de actualización durante toda la vida útil de sus sistemas.
Para los usuarios, la transición será en gran medida invisible si los servicios aplican correctamente las nuevas medidas. Aun así, conviene mantener los dispositivos actualizados, activar la autenticación multifactor y elegir proveedores que expliquen cómo protegen los datos y cómo responderán ante futuros cambios criptográficos.
La amenaza cuántica todavía no exige abandonar de inmediato todos los sistemas actuales, pero sí dejar de tratar la criptografía como un componente permanente e inmutable. Planificar la migración, conocer las dependencias y mantener capacidad de sustitución permitirá proteger la información actual y reducir el impacto de la próxima gran transformación tecnológica.