La inteligencia artificial ya se utiliza para atacar infraestructuras críticas, según cinco agencias de EE. UU.
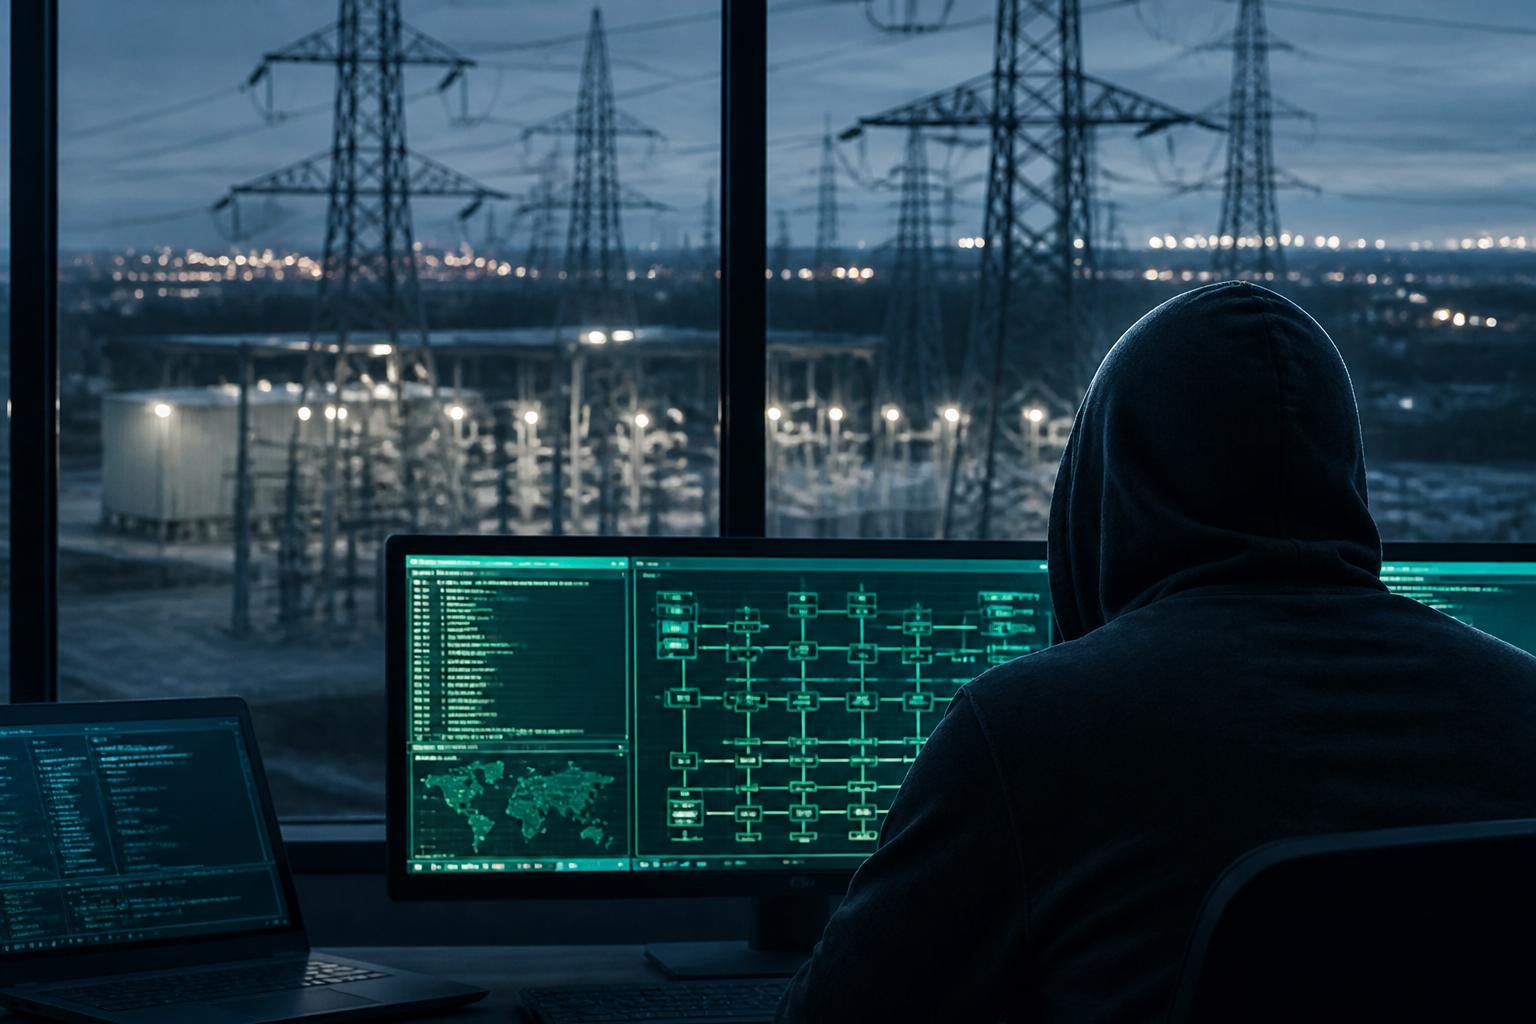
La amenaza de la inteligencia artificial contra la red eléctrica y otras infraestructuras esenciales ya no pertenece al terreno de las previsiones. Un informe conjunto publicado el 19 de septiembre por la Agencia de Seguridad Nacional (NSA), la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), el FBI, el Departamento de Energía y la Agencia de Protección Ambiental de Estados Unidos alerta de campañas activas en las que grupos maliciosos emplean modelos de IA para crear scripts de explotación dirigidos a equipos industriales.
Entre los objetivos figuran los controladores lógicos programables Siemens S7 Series, conocidos como PLC. Estos dispositivos funcionan como el cerebro de numerosos procesos industriales: controlan bombas, válvulas, motores y sensores en plantas de agua, instalaciones de tratamiento de residuos, centrales energéticas y hospitales.
El documento no describe una capacidad hipotética ni un riesgo limitado a laboratorios de investigación. Según las agencias estadounidenses, los atacantes ya están usando herramientas de inteligencia artificial para acelerar la identificación de objetivos y preparar instrucciones capaces de interactuar con sistemas de control industrial.
La IA reduce la barrera técnica para lanzar un ataque
La inteligencia artificial no está creando necesariamente nuevas vulnerabilidades en estos sistemas. Su principal efecto es reducir de forma drástica los conocimientos necesarios para aprovechar fallos ya existentes. Un modelo de lenguaje puede consultar y procesar manuales técnicos, documentación de protocolos y configuraciones de equipos con una velocidad muy superior a la de un operador humano.
En el pasado, atacar una instalación industrial exigía conocer en profundidad las redes OT, los protocolos empleados por los equipos y la arquitectura de los sistemas SCADA. Las redes OT, o tecnología operativa, conectan y controlan máquinas y procesos físicos. Los sistemas SCADA permiten supervisar y operar instalaciones industriales desde centros de control.
Ahora, un atacante con menos experiencia puede pedir a un modelo de lenguaje que le ayude a interpretar una configuración, localizar una debilidad o generar código para comunicarse con un PLC. El modelo no elimina la complejidad del entorno, pero puede convertir conocimientos especializados en instrucciones accesibles para un número mucho mayor de personas.
Equipos antiguos y difíciles de actualizar
El riesgo se agrava por la edad y la naturaleza de muchas infraestructuras críticas. Una parte importante de estos sistemas se diseñó antes de la expansión de Internet y no incorpora mecanismos de seguridad modernos. Además, no siempre es posible apagar una planta para instalar un parche: hacerlo puede interrumpir el suministro de agua, energía o servicios sanitarios.
En algunos casos, los equipos siguen funcionando con software heredado, fabricantes sin soporte activo o componentes para los que ya no existen actualizaciones. La prioridad tradicional ha sido mantener la continuidad del servicio y evitar fallos físicos, mientras que la ciberseguridad quedó relegada a un segundo plano.
La llegada de herramientas de IA capaces de analizar documentación técnica y automatizar tareas ofensivas cambia la escala del problema. La exposición de las instalaciones no tiene por qué aumentar para que el peligro sea mayor: basta con que crezca el número de atacantes capaces de intentar entrar en ellas.
Los ataques se mueven por las redes en cuestión de segundos
Los datos de actividad criminal recopilados durante 2026 reflejan una aceleración significativa. Los adversarios que utilizan inteligencia artificial aumentaron su actividad un 89 % interanual. Además, el tiempo medio que tarda un atacante en desplazarse desde el primer sistema comprometido hacia otros equipos de la red se situó en 29 minutos durante 2025.
El movimiento lateral, como se denomina esta fase, permite pasar de un ordenador inicialmente vulnerado a servidores, credenciales y sistemas de control con mayor valor. El caso más rápido documentado se completó en apenas 27 segundos, una velocidad que complica la respuesta incluso para equipos profesionales de seguridad.
La automatización permite analizar grandes cantidades de información, probar distintas rutas de acceso y adaptar las acciones a las defensas encontradas. Frente a esta dinámica, las organizaciones no solo necesitan detectar una intrusión, sino hacerlo antes de que alcance los sistemas que controlan procesos físicos.
La misma IA sirve para atacar y defender
Los laboratorios que desarrollan modelos de inteligencia artificial también están ofreciendo asistencia a compañías eléctricas y operadores de servicios públicos para proteger sus redes. Esta doble función expone una paradoja: los mismos modelos base pueden utilizarse para identificar riesgos y reforzar defensas, pero también para crear herramientas ofensivas.
Directivos del sector de la IA se han reunido recientemente con empresas de servicios públicos estadounidenses para analizar la seguridad de las redes eléctricas. El interés demuestra que el problema ya afecta a la estrategia empresarial y nacional, no solo a los departamentos técnicos.
La preocupación aumenta en un contexto de rivalidad tecnológica y militar entre Estados Unidos y China. La combinación de sistemas autónomos, modelos capaces de actuar con rapidez y una creciente competencia geopolítica puede favorecer una escalada difícil de controlar.
Medidas conocidas, pero todavía insuficientes
Las cinco agencias recomiendan aplicar controles que los especialistas llevan años reclamando. Entre ellos se encuentran los siguientes:
- Autenticación multifactor: exigir más de una prueba de identidad para acceder a sistemas industriales.
- Segmentación de redes: separar las redes corporativas de tecnología de la información, o IT, de las redes OT que controlan maquinaria y procesos físicos.
- Inventarios actualizados: conocer qué dispositivos están instalados, qué software utilizan y qué conexiones mantienen.
- Monitorización continua: detectar comportamientos anómalos en el tráfico entre ordenadores, servidores y controladores industriales.
- Reducción del acceso remoto: limitar las conexiones externas de mantenimiento y protegerlas con controles estrictos.
La compartimentación resulta especialmente importante. Una red industrial aislada de Internet ofrece menos oportunidades para que un atacante llegue a los PLC. Sin embargo, implantarla puede ser costoso en instalaciones que dependen de conexiones remotas para recibir asistencia técnica, supervisar equipos o coordinar operaciones.
La regulación avanza más despacio que los ataques
El informe supone una señal política relevante porque procede de cinco organismos federales con competencias sobre inteligencia, seguridad, energía y medio ambiente. Su publicación indica que Washington considera que el riesgo ya justifica más recursos, coordinación y atención legislativa.
La principal dificultad es el desfase entre los tiempos regulatorios y la velocidad de las amenazas. Crear normas para modelos de IA puede llevar años, mientras que un sistema automatizado puede analizar una red y preparar un ataque en minutos o incluso segundos.
La cuestión pendiente es si los gobiernos exigirán controles específicos a los modelos capaces de interactuar con infraestructuras críticas. Por ahora, las recomendaciones se centran en proteger mejor las instalaciones existentes. Lo nuevo no son las medidas, sino la urgencia: ya no se plantean como una prevención frente a un riesgo futuro, sino como una respuesta a campañas que, según las autoridades estadounidenses, ya están en marcha.