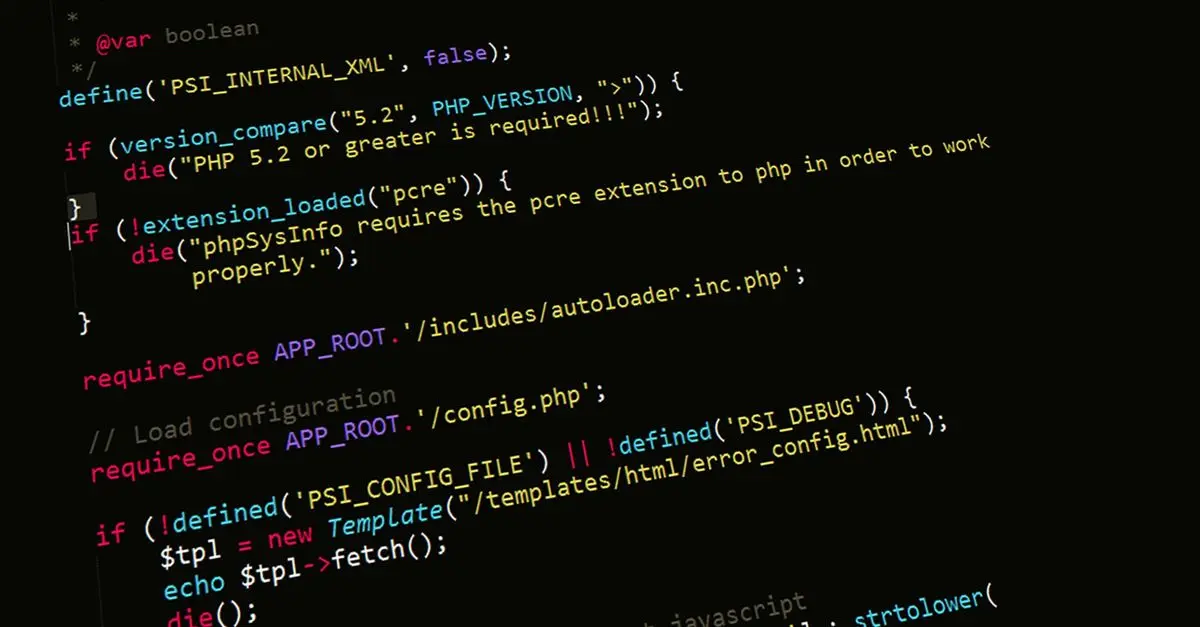
La seguridad de millones de páginas web quedó bajo el foco después de que una herramienta de inteligencia artificial ayudara a identificar un fallo en PHP, uno de los lenguajes más utilizados en Internet. La vulnerabilidad abrió la puerta a una oleada de intentos de ataque en pocas horas y volvió a poner en primer plano la importancia de mantener actualizados los sistemas.
El problema no afecta por igual a todas las instalaciones, pero su alcance potencial explica la alarma. PHP está presente en una gran parte de la web, especialmente en servidores que ejecutan gestores de contenidos, tiendas online y aplicaciones empresariales.
Seguridad web en alerta por un fallo de PHP
PHP es un lenguaje de programación que funciona principalmente en el servidor. Cuando una persona visita una página, el servidor procesa el código y envía al navegador el resultado que debe mostrar. Este modelo permite crear sitios dinámicos, formularios, paneles de usuario y servicios digitales.
Su amplia implantación también convierte cualquier error relevante en un asunto de seguridad. La vulnerabilidad identificada podía afectar a determinadas configuraciones y versiones, sobre todo cuando el servidor utilizaba componentes desactualizados o aplicaciones con una gestión deficiente de las entradas recibidas.
Por qué el alcance llegó a ser tan elevado
La cifra cercana al 70% se relaciona con la presencia histórica de PHP en la infraestructura web, no con que todas esas páginas estuvieran automáticamente comprometidas. Es una estimación del posible radio de exposición ante una combinación concreta de versiones, extensiones y configuraciones.
La diferencia es importante. Una página vulnerable no significa necesariamente una página atacada, pero sí un sistema que necesita revisión. La seguridad depende de varias capas: el lenguaje, el servidor, el gestor de contenidos, los complementos, las contraseñas y los permisos.
Qué ocurrió tras localizar el problema de seguridad
La identificación del fallo aceleró la actividad de grupos que rastrean Internet en busca de servidores vulnerables. En pocas horas se registraron millones de peticiones automatizadas, muchas de ellas destinadas a comprobar si una instalación respondía a patrones asociados con el problema.
Este tipo de tráfico no siempre termina en una intrusión. A menudo se trata de reconocimiento, una fase en la que los atacantes recopilan información antes de decidir si continúan. Sin embargo, el volumen sirve como recordatorio de que los sistemas expuestos reciben intentos constantes, incluso cuando su propietario no percibe nada extraño.
Los riesgos para una web sin actualizar
- Acceso no autorizado a archivos o datos del servidor.
- Modificación de páginas para distribuir contenido malicioso.
- Robo de sesiones, credenciales o información de clientes.
- Instalación de programas que consumen recursos o permiten nuevos ataques.
- Uso de la web comprometida para lanzar campañas contra terceros.
El impacto puede ser técnico, económico y reputacional. Una tienda online que deja de funcionar pierde ventas, mientras que una empresa que expone datos debe afrontar investigación, recuperación y posibles obligaciones legales.
Cómo comprobar si una página está protegida
La primera medida consiste en confirmar qué versión de PHP utiliza el servidor y si el proveedor ha aplicado las correcciones disponibles. Esta revisión debe hacerse desde el panel de alojamiento o con el equipo técnico, ya que mostrar públicamente la versión puede ofrecer información útil a los atacantes.
También conviene revisar el gestor de contenidos y todos sus complementos. Un sitio puede tener el lenguaje actualizado y seguir siendo vulnerable por una extensión abandonada, una plantilla modificada o una aplicación instalada que ya no recibe mantenimiento.
Pasos básicos para reforzar la seguridad
- Actualizar PHP, el sistema operativo del servidor y las aplicaciones instaladas.
- Eliminar complementos, temas y cuentas que ya no se utilicen.
- Activar la autenticación multifactor en los accesos administrativos.
- Limitar los permisos de archivos y usuarios al mínimo necesario.
- Guardar copias de seguridad separadas y comprobar que pueden restaurarse.
- Revisar los registros para detectar accesos o cambios inesperados.
- Utilizar un cortafuegos de aplicaciones y protección frente a tráfico automatizado.
Las copias de seguridad son especialmente importantes, pero no sustituyen a las actualizaciones. Una copia infectada o almacenada en el mismo servidor puede dejar de ser útil justo cuando más se necesita.
Qué deben hacer las empresas ante una alerta de seguridad
Las organizaciones deberían priorizar los sistemas conectados a Internet y los servicios que manejan información sensible. No basta con aplicar un parche: es necesario comprobar si hubo accesos anómalos antes de la actualización y conservar los registros para facilitar el análisis.
Si existe indicio de intrusión, lo recomendable es aislar el sistema afectado, cambiar las credenciales desde un dispositivo seguro y contar con personal especializado. Restaurar una página sin investigar el origen puede dejar abierta la misma puerta y provocar una nueva infección.
La seguridad depende también de los proveedores
Muchos propietarios de webs no administran directamente el servidor. En esos casos deben pedir al proveedor información clara sobre la versión de PHP, las medidas aplicadas y el calendario de mantenimiento. Un alojamiento económico puede resultar caro si no ofrece actualizaciones, copias verificadas y atención ante incidentes.
La alerta también afecta a desarrolladores. El código debe validar correctamente los datos recibidos, evitar configuraciones inseguras y someterse a revisiones periódicas. La automatización puede ayudar a encontrar fallos, pero la decisión de corregirlos y evaluar su impacto sigue requiriendo supervisión técnica.
Una alerta que deja una lección para toda la web
El caso demuestra que la seguridad digital no depende de una única herramienta ni se resuelve con una actuación puntual. La popularidad de PHP explica su importancia, pero el riesgo real aparece cuando se combinan versiones antiguas, credenciales débiles y componentes sin mantenimiento.
Para los usuarios, la recomendación es sencilla: mantener las aplicaciones actualizadas, desconfiar de mensajes inesperados y activar medidas adicionales de protección. Para los propietarios, la prioridad pasa por conocer qué tecnología sostiene su web y quién se encarga de mantenerla.
¿Has comprobado recientemente la seguridad de tu página o la de tu empresa? Cuéntanos en los comentarios qué medidas utilizas y qué dudas te plantea esta alerta.